• ZDNet USA
  • ZDNet China
  • ZDNet Japan
  • English
  • 지디넷 웨비나
뉴스
  • 최신뉴스
  • 방송/통신
  • 컴퓨팅
  • 홈&모바일
  • 인터넷
  • 반도체/디스플레이
  • 카테크
  • 헬스케어
  • 게임
  • 중기&스타트업
  • 유통
  • 금융
  • 과학
  • 디지털경제
  • 취업/HR/교육
  • 생활/문화
  • 인사•부음
  • 글로벌뉴스
  • AI의 눈
ZDPick
인공지능
AI의 눈
IT'sight
칼럼•연재
포토•영상

ZDNet 검색 페이지

'한국 기업 🔍 www.kr.gs'통합검색 결과 입니다. (49123건)

  • 영역
    • 제목
    • 제목 + 내용
    • 작성자
    • 태그
  • 기간
    • 3개월
    • 1년
    • 1년 이전

[보안칼럼] 클라우드 서비스의 사이버보안 확장 통제

작년에 통신사, 금융, 플랫폼사업자 등 국민 생활 밀접 분야에서 연이어 발생한 대규모 침해사고로 국민 불안감이 고조됨에 따라 사이버보안 및 개인정보 보호 법제도가 개편됐다. '정보통신망법(시행 2026.10.1)'과 '개인정보 보호법(시행 2026.9.11)' 개정은 사고 예방 및 대응, 기업 정보보호 역량 강화 등 광범위한 영역을 포괄한다. 정보보호·개인정보보호 관련 기존 제도 강화와 함께 다양한 신규 제도를 도입하고 그 실효성 확보를 위한 제재를 강화하는 등 관련 제도 전반에 대한 대폭적인 개선을 추진했다. 특히, 침해사고의 규모·횟수가 모두 증가하고 있는 상황에서 정부 차원의 사고 대응 역량 강화만으로는 한계가 있는 만큼, 기업 스스로 대응할 수 있는 보안 관리 체계를 갖출 수 있게 보안 거버넌스 관련 내용을 신설 및 강화했다. 사회 전 분야에 걸친 인공지능 확산 및 인공지능이 국가 경쟁력 핵심 요소로써 안전한 인공지능 이용을 위한 인공지능 투명성 확보, 인공지능 활용 범죄 대응 등 인공지능기본법 개정을 통해 인공지능 전반에 대한 지원 체계를 고도화하는 한편, 인공지능 데이터센터 등과 같이 별도 지원 체계가 필요하거나 분야별 특수성을 고려해 특별법 제정이나 분야별 개별법 개정을 진행하고 있다. 특히, 인공지능의 안전성·신뢰성 확보와 관련해서는 생성형 인공지능의 투명성 강화를 위한 입법이 주로 추진됐으나 피지컬·에이전틱 인공지능 등 차세대 인공지능 등장에 따라 앞으로는 이들 차세대 인공지능의 안전성·신뢰성 확보를 위한 입법 또한 증가할 것으로 예상된다. 국가정보원 작년 5월 N2SF(National Network Security FRAMEwork, 국가 망 보안체계) 1.0을 발표했다. 업무망을 획일적으로 인터넷과 분리하는 기존의 '망 분리' 체계를 개선한 새로운 보안체계로, 기존 망분리 환경을 단순히 연결하는 것이 아니라 업무 정보 중요도와 이용자, 단말, 서비스, 정보 데이터 흐름 등 다양한 조건을 기반으로 허용 범위를 세밀히 정의했다. 위치(Domain)·주체(Subject)·객체(Object)가 모두 관여하는 하나의 정보서비스 흐름에서 등급이 혼재되면 가장 높은 등급을 기준으로 통제를 적용하며, 등급이 낮은 영역(O)에서 등급이 높은 정보(S·C)가 생산·저장되거나 이동하지 않도록 이를 기술적으로 구현하는 것이 핵심이다. C등급(Classified, 기밀정보)은 비밀, 안보·국방·외교·수사 등 기밀정보 및 국민 생활·생명·안전과 직결된 비공개 정보를, S등급(Sensitive, 민감정보)은 개인·국가 이익 침해가 가능한 비공개 정보로 감사, 인사관리, 개인정보 등이 해당하며, O등급(Open, 공개정보)은 공개 가능한 일반정보로, 기밀·민감정보 이외의 모든 정보 및 비공개 필요성이 소멸된 정보를 말한다. 국가 및 공공기관 업무 환경에 적용한 물리적 망분리 정책이 생성형 AI·클라우드 확산이라는 변화 앞에서 드러낸 구조적 한계와 이를 대체할 차등 보안 체계를 제시했다. 국정원은 N2SF 규정에 따라 국내 클라우드 보안 인증(CSAP)의 '상·중·하' 3단계 체계를 폐지하고, 기존 정보보호 핵심 3대 원칙인 기밀성, 무결성, 가용성(CIA Triad)을 개방(O)·민감(S)·기밀(C) 등급으로 재편, 세 가지 축은 특정 등급에만 적용되는 게 아니라 등급 전반에 공통으로 적용되는 원칙이다. N2SF 규정에서 클라우드 운영에 필요한 컨트롤플레인(관제·운영시스템)에 한해 물리적 분리를 논리적 분리로도 가능하도록 완화했으며, 클라우드 서비스에서의 접근권한 통제나 가상화 같은 소프트웨어적 방식으로도 영역을 분리해도 되기 때문에, 클라우드서비스제공자(CSP)는 보안관제 및 보안운영시스템을 해외에 두고도 국내 공공 클라우드를 제공할 수 있게 됐다. 다만 실제 데이터(DB)가 저장·처리되는 서버는 국내 리전에서만 물리적으로 분리, 운영돼야 한다. CSP가 그동안 정부 정책에 맞춰 국내 데이터센터와 전용 관리체계, 물리적 분리환경 등에 맞추어 운영해 왔다면, 향후 변화된 정부 정책에 따라 클라우드 보안 수준과 클라우드 서비스 관리 및 통제 가능성을 N2SF 제도와 보안 통제 기준을 만족할수 있게 재정비 해야하는 시점이다. 다음은 국제표준화기구에서 발행된 사이버보안 영역중에서 클라우드 보안 및 인공지능 보안 영역에 대한 표준들의 제정 및 개정 현황을 살펴보겠다. 국제표준 사이버보안 ISO/IEC 27000:2026 6차 개정 현황 ISO와 IEC는 지난 7월 3일 'ISO/IEC 27000 2018년판'을 대체하는 제6판을 발간했다. 제목, 구조, 목적이 모두 바뀐 대규모 변화다. ISO 27001 사용자 대다수가 잘못 이해하고 있는 개요, 개념 및 상호 관계에 중점을 두도록 기능별로 분류하는 개정판을 발행했으며 아래 표1과 같다. 또한, 4.1.7절 ISMS의 중요성으로 변경되면서, 3개 단락으로 구성된 반 페이지 분량으로 간소화됐다. '이해관계자'의 개념을 조직의 고객, 공급업체, 사업 파트너, 직원, 주주뿐 아니라 정부 관계자 및 잠재적으로 규제 기관도 포함될 수 있으며, 경쟁업체와 범죄자 또한 이해관계자로 확장했다. 이는 경쟁업체나 범죄자와 같은 적대 세력을 조직의 정보 위험 및 보안 체계에서 '이해관계자'로 명시적으로 고려하는 것은 ISMS(정보보안 경영시스템)의 중요성을 상당히 높일수 있으며, 연관 정보자산을 비교적 경미하고 일반적인 위협으로부터 수동적으로 보호하는 것에서 벗어나, AI 시스템 등 의지가 강하고 유능하며 창의적인 적대 세력으로부터 조직을 적극적으로 방어하는 데 중점을 두도록 하는 변화가 있었다. 국제표준 클라우드 사이버보안 ISO/IEC 27017:2026 2차 개정 현황 ISO와 IEC는 지난 7월 29일 'ISO/IEC 27017 2015년'판을 대체하는 제2판을 발간했다. '27017:2015 버전'은 27002:2013 2차 개정판 통제항목 114개를 기준으로 클라우드 서비스 분야에 대한 추가 지침을 기술했다. 이 표준의 목적상 ISO/IEC 27002, ISO/IEC 22123-1에 제시된 용어 및 정의와 아래의 용어 및 정의가 재정립됐다. 특히, 공급자 관계에서 CSC, CSP, CSU, CSN 등 클라우드 컴퓨팅 환경에서의 사이버보안 영역의 다양한 이해관계자들에 대한 위치와 책임의 소재 및 관련인에 대한 기준을 명확히 제시했다. 즉, 클라우드 서비스 고객(Cloud Service Customer)은 취득자(acquirer)로 위치시키며, 관리책임 적용 주체의 한 축이다. 또 클라우드 서비스 제공자(Cloud Service Provider)는 공급자(supplier)로 위치시키며 또한 관리책임 적용 주체의 한 축이며, 클라우드 서비스 이용자(Cloud Service User)는 CSC에 속하며 실제로 클라우드 서비스를 이용하는 당사자다. 이외에 클라우드 서비스 파트너(Cloud Service partner)는 CSP 역할 또는 CSC 역할, 혹은 그 양쪽을 지원 내지 보조하는 당사자다. ISO/IEC 27017:2026 2차 개정판은 27002:2022 3차 개정판 통제항목 93개 기준에 맟춰 재조정을 했다. 또한, CSC 및 CSPs를 위한 정보보안 통제 조치 구현을 지원하는 지침을 제공한다. 일부 지침은 통제 조치를 구현하는 CSCs를 대상으로 하며, 다른 지침은 해당 통제 조치의 구현을 지원하기 위한 CSPs를 대상으로 한다. 적절한 정보보안 통제의 결정 및 제공된 지침의 활용 범위는 관련 위험평가 결과와 법, 규제, 계약상 요구사항 또는 기타 클라우드 컴퓨팅 특유의 정보보안 요구사항의 유무에 따라 달라진다. ISO/IEC 27002:2022의 5절부터 8절까지에서 클라우드 서비스의 사이버보안 영역에 대해 추가적으로 제시된 '속성, 통제항목, 목적, 지침 및 기타 정보'를 제공하고 있으며 아래 표 2와 같다. ISO/IEC 27017:2026 5절 조직영역에서 CLD(클라우드 서비스 확장 통제항목)은 클라우드 서비스 이용에 있어 공유되는 정보보안 역할에 대한 책임은, 지정된 당사자에게 배분돼야 하며, 클라우드 서비스 내에서의 정보보안 관리를 위해 CSC(클라우드 서비스 고객)와 CSP(클라우드 서비스 제공자) 간의 공유되는 역할 및 책임에 관한 관계를 명확히 하기 위해 CSC와 CSP 양쪽 모두에 의해 문서화, 소통, 구현되도록 명시하고, CSN(클라우드 서비스 파트너)의 정보보안 역할 및 책임은 정의되어야 하며, CSNs의 서비스를 이용하는 CSC 또는 CSP와 합의되도록 명시하고 있으며 아래 표 3과 같다. ISO/IEC 27017:2026 8절 기술적 영역에서 CLD(클라우드 서비스 확장 통제항목)는 클라우드 서비스에서 안전하지 않은 가상화로 인한 정보에 대한 부적절한 접근 또는 공개를 방지하기 위해 CSCs(클라우드 서비스 고객들)가 실행되는 가상 환경은 무단 접근으로부터 보호되어야 하며, 클라우드 서비스의 의도되지 않은 이용 및 클라우드 서비스로의/로부터의 의도되지 않은 데이터 전송을 모니터링하고 방지할 수 있도록 하기 위해 클라우드 서비스에 대한 무단 접근, 데이터 전송 및 기타 활동을 방지하기 위해, CSUs(클라우드 서비스 이용자들)의 클라우드 서비스 이용이 모니터링되도록 명시하고 있으며 아래 표 4와 같다. ISO와 IEC는 지난 8월 19일 ISO/IEC 27090 인공지능 시스템에 대한 보안 위협 및 침해 대응(Addressing security threats and compromises to artificial intelligence systems) 표준 개발을 완료(Stage : 60.60)했으며, 출판물을 발간하기 위해서는 7주간 소요된다. 이 표준은 인공지능(AI) 시스템의 전체 수명주기에 걸쳐 발생하는 보안 위협을 이해, 탐지, 완화하는 것에 대한 지침을 제공한다. 'ISO/IEC 27090'은 인공지능(AI) 시스템 취약점이 어떻게 악용될 수 있는지, 그 결과가 무엇일 수 있는지, 그리고 이를 해결하는 데 도움이 되는 조치가 무엇인지를 설명하고 있으며, AI를 개발하거나 사용하는 조직의 경우, 훈련 데이터부터 AI 모델에 이르기까지 무엇을 보호하고 식별해야 하는지와 데이터 오염이나 모델 탈취와 같은 위협을 다루는 방법을 제시하고 있다. 또한, 조작된 훈련 데이터는 시스템 동작에 영향을 미칠 수 있으며, 겉보기에 정상적인 질의도 모델을 탈취하는 데 사용될 수 있으며, 이러한 공격은 탐지하기 어려울 수 있으므로 기존 보호 수단이 갖춰져 있더라도 시스템을 손상시킬 수 있음을 명시하고 있다. ISO/IEC 27090 문서는 AI 시스템을 개발하거나 도입하려는 조직을 대상으로 지침을 제공하며, 해당 시스템이 직면할 수 있는 보안 위협의 유형에 대한 인식을 제고하고, 조직이 그러한 위협의 결과와 이를 탐지 및 완화하기 위한 가능한 기법을 이해하도록 돕는다. ISO와 IEC는 지난 2026년 7월 13일 ISO/IEC 27091 인공지능 - 개인정보 보호(Artificial Intelligence - Privacy protection) 표준 개발을 위해 최종 원고 접수 또는 FDIS에 공식 승인 등록(Stage : 50.00)을 진행중에 였으며, 올 연말경에는 표준이 제정될 예정이다. 이 문서는 인공지능(AI) 시스템 및 머신러닝(ML) 모델에서 발생하는 개인정보 침해 위험을 해결하기 위한 지침을 제공하며, 조직이 AI 시스템 개발 및 사용 주기 전반에 걸쳐 개인정보 침해 위험을 식별하고, 그 결과를 평가하고 대응하는 메커니즘을 구축하는 데 도움을 준다고 명시하고 있다. 또한, 이 문서는 공공 및 민간 기업, 정부 기관, 비영리 단체 등 AI 시스템을 개발하거나 사용하는 모든 유형 및 규모의 조직에 적용된다. 국제사이버보안인증협회(CSC)는 지난 12일 ISO/IEC 27001 인증심사원을 대상으로 ISO/IEC 27017:2026 클라우드 서비스를 위한 ISO/IEC 27002 기반 정보보안 통제 지침 개정판에 대한 전환연수를 ISO정보보호연수원에서 시행했다. ISO/IEC 27090:2026 인공지능 시스템에 대한 보안 위협 및 침해 대응 표준이 제정되면, 올 연말경 시행해 ISO 177개 가입국중에서 가장 빠르게 인증심사원을 양성할 예정이다. 또 대한민국 정부에서 추진하는 소버린AI와 모두의 AI 정책에 발맞춰 인공지능 사이버보안 전문가 그룹을 양성, 글로벌AI허브 전략 속에 대한민국이 인공지능 사이버보안 분야를 선도하는 국가로 인식될 수 있게 지속적으로 노력할 예정이다. ◆ 필자 공병철은... 現) (사)한국사이버감시단 이사장 現) (사)한국인터넷정보학회 부회장 現) 국제사이버보안인증협회 회장 現) (주)에스링크(S-LINK) 대표이사

2026.09.26 18:19공병철 컬럼니스트

월마트 "고객 개인정보로 상품 가격 책정 않겠다"

월마트가 고객 개인정보를 활용해 상품 가격을 책정하지 않겠다는 내용의 이례적인 공개 서한을 발표했다. 25일(현지시간) 파이낸셜타임스 등 외신에 따르면 존 퍼너 월마트 최고경영자(CEO)는 서한에서 자사 앱에 탑재된 인공지능(AI) 쇼핑 도우미나 미국 내 4600개 매장에서 확대 도입 중인 전자식 가격표를 이용해 고객 신원에 따라 상품 가격을 달리 책정하지 않겠다고 밝혔다. 그는 "우리는 고객이 누구인지 또는 하루 중 어느 시간대인지에 따라 다른 가격을 책정하지 않으며 앞으로도 그렇게 하지 않을 것"이라고 말했다. 이어 "고객 소득이나 쇼핑 이력, 구매의 긴급성 또는 우리가 판단한 지불 능력에 따라 가격이 달라지는 일은 없을 것"이라고 덧붙였다. 아울러 "무더운 오후에 식료품이나 전자제품을 구매하든, 갑자기 어떤 물건이 급하게 필요해 구매하든 이를 이유로 높은 가격을 부과하는 일은 결코 없을 것"이라고 밝혔다. 그간 월마트는 일시 할인이나 기획전을 통해 가격을 수시로 변경하기보다는 '매일 낮은 가격'을 오랫동안 핵심 원칙으로 삼아왔다. 그러나 전자상거래가 등장하고 최근 AI 기술까지 빠르게 접목되면서 유통업체는 고객 구매내역과 온라인 행동을 추적할 수 있게 됐다. 이에 이른바 '개인화 가격'에 대한 걱정도 커지고 있다. 외신에 따르면 월마트는 올해 초 머신러닝을 포함한 자동화 기술이 가격 결정에 영향을 미칠 수 있는 특허 2건을 취득했다. 2건 중 1건은 구매 내역과 가격, 결제 방식, 여권이나 운전면허증 번호 등 고객 식별 정보 등을 활용하는 '수요 예측 및 가격 추천' 도구 관련 설명을 담고 있다. 퍼너 CEO 서한은 미국 연방거래위원회(FTC)가 제안한 새로운 집행 방침에 대한 공개 의견수렴 마감일에 맞춰 게시됐다. FTC는 기업이 소비자 개인정보를 가격 책정에 어떻게 활용하는지 알리지 않을 경우 법을 위반할 수 있다고 경고했다. 정치권에서는 오프라인 매장의 전자식 가격표와 연관지어 온라인상 가격 조작 우려를 제기하고 있다. 유통업체는 전자식 가격표를 활용하면 종이 가격표 교체에 투입하는 노동시간을 줄일 수 있다고 설명한다. 반면 식료품점 노동조합을 포함한 비판론자는 전자식 가격표 도입에 반대하고 있다. 월마트는 전자식 가격표 공급업체 설명을 인용해 해당 기기에 카메라나 마이크, 안면인식 기능이 탑재돼 있지 않다는 점을 재차 강조했다. 월마트는 퍼너 CEO 서한과 함께 발표한 성명에서 "모든 고객은 동일한 가격을 보게 된다"며 "날씨나 시간대 또는 진열대 앞에 누가 서 있는지와 관계없이 가격표에 표시되는 가격은 모든 고객에게 동일하다"고 역설했다.

2026.09.26 18:00박서린 기자

미·중 정상회담 뒤…미 의회서 AI 안전협정 요구

미국과 중국 정상회담이 구체적인 인공지능(AI) 안전 합의 없이 끝난 가운데 미국 의회에서 양국 간 AI 안전협정 체결을 요구하는 목소리가 나왔다. 25일(현지시간) 액시오스에 따르면 로 칸나 미국 하원 미중전략경쟁특별위원회 민주당 간사는 마코 루비오 국무장관에게 보낸 서한에서 미국과 중국이 구속력 있는 AI 안전협정을 체결해야 한다고 촉구했다. 칸나 의원은 AI 개발 속도에 제동을 거는 방안을 제시했다. AI가 스스로 새로운 AI를 만들고 시험하며 성능을 높이는 '재귀적 자기개선'을 국제적으로 일시 중단하고 인간의 지적 능력을 크게 뛰어넘는 초지능 개발도 별도로 멈추자고 했다. 이미 개발된 AI를 통제할 장치도 요구했다. 첨단 AI에 문제가 생기면 작동을 강제로 멈출 수 있도록 미국과 중국이 '킬스위치' 운영 기준을 함께 만들고 AI 기업에는 새 모델 출시 전 안전성 검사를 의무화하자는 내용이다. 양국이 합의를 지키는지 확인하는 방안도 담았다. 이행 여부를 확인할 기술과 점검 체계를 만들고 미국과 중국 모두 신뢰할 수 있는 국제기구나 비정부기구가 이를 검증하자고 제안했다. 이 같은 요구는 고성능 AI 개발 속도가 빨라지면서 출시 전 검증과 사고 대응체계를 강화해야 한다는 논의가 확산하는 가운데 나왔다. 오픈AI는 최근 스스로 성능을 높이는 AI에 대비한 국제 기술 기준과 공통 측정 방식, 사고 보고 체계를 마련하자고 제안했다. 앤트로픽도 신모델을 내놓기 전 외부 안전기관 평가를 받는 등 검증 절차를 강화하고 있다. 미국과 중국 사이에서도 AI 안전 문제는 정상회담 전부터 별도 의제로 다뤄졌다. 스콧 베선트 미국 재무장관은 허리펑 중국 부총리와 회담에서 중대한 AI 사고가 발생하면 상대국에 알리는 통보 체계를 제안하기도 했다. 다만 정상회담 이후 구체적인 AI 안전협정이나 사고 통보 체계 도입은 발표되지 않았다. 칸나 의원은 사고 이후 정보를 공유하는 데 그치지 않고 AI 개발과 출시 단계부터 양국이 공동 기준을 마련해야 한다고 요구했다. 그는 "미국과 중국은 인간이 AI에 대한 통제력을 잃지 않도록 해야 한다는 공동 이해관계가 있다"며 양국 합의를 실제로 확인할 수 있는 국제 검증체계도 마련해야 한다고 밝혔다.

2026.09.26 17:00김동원 기자

국정원, 국가·공공기관 사이버보안 평가 강화

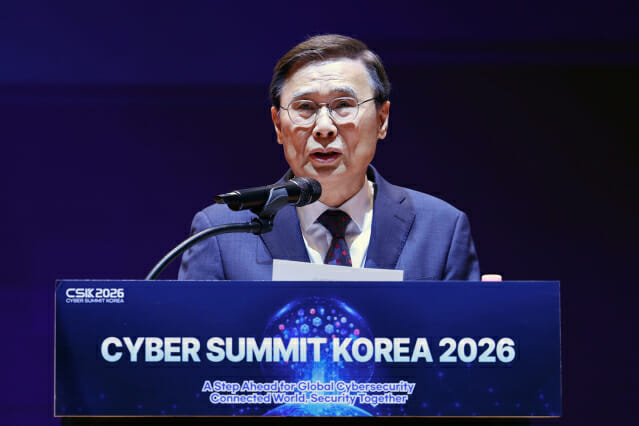
국가정보원(NIS, 국정원)이 국가 및 공공기관을 대상으로 한 사이버보안 평가를 강화한다. 평가 대상도 크게 늘어난다. 국정원은 지난 17일 국가보안기술연구소(NSR)와 공동으로 서울 코엑스에서 개최한 글로벌 사이버안보 행사 '사이버 서밋 코리아(CSK 2026)'에서 이 같은 사실을 알렸다. 구체적으로 보면, 국정원이 올해 재정경제부와 협의해 공공기관 경영평가에 반영하는 사이버보안 실태평가 배점이 기존 0.25점에서 0.6점으로 두 배 이상 높아졌다. 적용 대상은 공기업 및 준정부기관이다. 이들 기관의 개인정보보호수준 평가는 배점이 최대 0.4점이다. 개인정보보호수준 평가는 개인정보위가 한다. 국정원의 사이버보안 실태 평가 결과 점수가 개보위 점수보다 올해부터 높게 책정된 것이다. 국정원은 지난 2009년부터 사이버보안 실태평가와 정부업무평가를 연계했다. 사이버보안 실태 평가를 받는 국가 및 공공기관 수는 오는 2028년까지 크게 늘어난다. 사각지대 해소와 전반적인 보안 수준 향상을 위해서다. 올해는 평가 대상 기관이 공기업과 준정부기관, 광역지자체, 중앙행정기관 등 총 153곳이다. 내년에는 기타 공공기관과 지방공기업, 시도교육청도 받아야 한다. 평가 받는 기관이 늘어난만큼, 국정원은 내년에 실태평가 지표 해설서를 배포하고, 기관 자체평가 수행을 지원할 예정이다. 2028년에는 더 늘어난다. 지방출자출연기관과 기초자치제도 평가 대상에 포함된다. 기초자치단체는 220여곳에 달한다. 한편 국정원과 별개로 개인정보위는 지난 3월 '개인정보의 안전성 확보조치 기준(고시)'을 개정, 주요 공공시스템(58개 기관 387개 시스템)의 개인정보 보호 수준강화를 위해 취약점 점검과 외부 전문가를 활용한 침투테스트(모의해킹)를 내년부터 각각 연 1회 이상 시행하도록 한 바 있다. 기관별 사이버보안 현황도 공개한다. 현재는 '우수, 보통, 미흡'의 3단계로 구분, 그 등급을 공개했는데, 앞으로는 이를 5단계(우수, 양호, 보통, 미흡, 취약)로 등급을 더 세분화, 공개한다. 또 사이버 보안 전담 조직과 인력, 예산도 공개한다. 앞서 국정원은 지난 5월 '국가 사이버보안 기본지침' 제 5조 3항을 개정, 정보보호 인력과 예산 확보를 기존 권고사항에서 의무 사항으로 강화했다. 즉, 기존에는 ▲정보화업무 인력 대비 10% 이상과 ▲정보화 예산 대비 15% 이상을 운영할 수 있게 노력해야 한다로 규정돼 있었는데, 이를 ▲정보화 업무 인력 대비 10% 이상과 ▲정보화 예산 대비 15% 이상을 운영해야 한다로 규정을 수정, 강화했다. 이와함께 국정원이 발행하는 정보보호백서에 이들 평가 결과도 수록, 공식자료로 활용할 수 있게할 계획이다. 한편 플러그인 소프트웨어(SW) 설치는 최소화했다. 모바일 환경과 달리 PC에서 공동인증서 이용시 플러그인SW가 과도한 권한을 보유, 해킹 악용 사례가 빈번하다는 지적에 따른 것이다. 이에, 지난 5월 공공부문 플러그인 SW 강제 설치 최소화 규정을 신설한데 이어 오는 12월까지 금결원, 코스콤 등 주요 발급기관과 클라우드 공동인증서 등 기술 대책을 마련할 예정이다. 또 행안부 협조를 받아 '정부통합로그인(Any-ID)'의 노플러그인 공동인증서 전환 우선 추진 및 연계도 확대한다. 현재 160여개 기간이 '정부통합로그인' 서비스와 연계돼 있다.

2026.09.26 16:04방은주 기자

美법원, 국방부 손 들어줬다…'클로드 금지' 유지

미국 법원이 인공지능(AI) 기업 앤트로픽의 클로드를 업무에 사용하지 못하도록 한 국방부 조치 필요성을 인정했다. 25일(현지시간) CNN과 로이터 등에 따르면 워싱턴DC 연방항소법원은 미 국방부와 앤트로픽 소송에서 국방부 손을 들어줬다. 국방부가 앤트로픽을 국가안보상 '공급망 위험'으로 판단하고 클로드를 국방부 시스템과 관련 계약에서 배제한 데 충분한 근거가 있다고 봤다. 양측은 클로드를 군에서 어디까지 사용할 수 있느냐를 두고 갈등을 이어왔다. 국방부는 법적으로 허용되는 모든 용도에 클로드를 사용할 수 있어야 한다고 요구했다. 반면 앤트로픽은 완전 자율 살상무기와 미국인에 대한 대규모 국내 감시에는 클로드를 쓰지 못하도록 자체 제한을 뒀다. 국방부가 문제 삼은 것은 이 제한이 실제 작전에 영향을 줄 수 있다는 점이었다. 군이 필요한 작업을 요청해도 앤트로픽이 정한 안전기준 때문에 클로드가 이를 수행하지 않을 수 있다고 판단했다. 국방부는 이를 이유로 앤트로픽을 공급망 위험으로 지정했다. 항소법원도 이러한 우려를 인정했다. 앤트로픽이 클로드에 넣은 제한 때문에 정부가 요청한 작업을 수행하지 못한 실제 사례가 여럿 있었다고 밝혔다. 해외 군사작전에서도 클로드를 사용할 수 있는지를 놓고 양측이 충돌한 적이 있다. 법원은 이러한 상황에서 국방부가 클로드를 필요한 방식으로 안정적으로 사용할 수 있을지 우려할 수 있다고 판단했다. 앤트로픽이 악의적으로 군의 AI 사용을 방해하려 했는지는 공급망 위험 판단에 결정적 문제가 아니라고 봤다. 앤트로픽은 자사가 AI 안전에 대한 입장을 고수했다는 이유로 정부가 보복했다고 주장했지만 법원은 받아들이지 않았다. 국방부가 문제 삼은 것은 앤트로픽 의견이 아니라 군이 중요하다고 본 사용조건을 회사가 받아들이지 않았다는 점이라고 판단했다. 이번 판결은 재판부 3명 가운데 2명 찬성으로 결정됐다. 반대 의견을 낸 판사는 앤트로픽이 실제 클로드를 이용해 국가안보를 위협할 가능성이 충분히 확인되지 않았다고 지적했다. 앤트로픽은 추가 법적 대응을 검토하고 있다. 회사 측은 "다른 연방법원은 이미 정부의 별도 지정 조치가 불법이라고 판단했다"며 "우리 입장에 확신을 갖고 있으며 추가 심리를 포함한 모든 선택지를 검토하고 있다"고 밝혔다.

2026.09.26 16:00김동원 기자

"로봇도 배워야 한다"…韓, 피지컬 AI 데이터 확보전

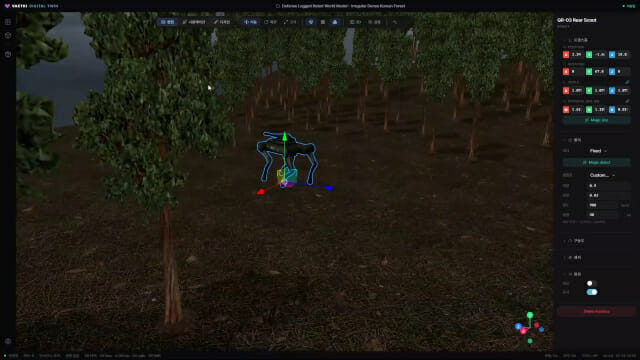
한국이 피지컬 인공지능(AI) 주도권 확보에 속도를 내면서 로봇을 가르칠 '경험 데이터' 확보 경쟁도 본격화하고 있다. 26일 AI 업계에 따르면 국내 복수 기업은 사람 움직임과 실제 산업 현장, 가상공간을 활용해 피지컬 AI 학습 데이터 확보 기술을 개발하고 있다. 거대언어모델(LLM)은 인터넷에 축적된 텍스트와 이미지를 활용할 수 있지만 로봇이 물체를 보고 집고 옮기는 데 필요한 행동 데이터는 현실 세계에서 별도로 확보해야 한다. NC AI는 디지털 트윈과 월드모델, 인간 동작 데이터를 활용해 피지컬 AI 학습 데이터를 구축하고 있다. 실제 로봇을 반복적으로 움직여 모든 상황을 경험하게 하는 대신 사람 동작을 로봇이 배울 수 있는 데이터로 바꾸고 현실에서 만들기 어려운 상황은 가상공간에서 구현한다. NC AI는 휴머노이드 분야에서는 LG전자 등과 수행하는 국책과제에서 기존 모션 데이터와 애니메이션 제작 기술을 활용한 '범용 모션 트래킹(GMT)' 초기 학습 데이터를 구축하고 있다. 사람 움직임을 휴머노이드에 맞게 바꾸는 '휴먼-로봇 리타기팅' 기술도 개발 중이다. 현실에서 반복하기 어렵거나 위험한 경험은 가상공간에서 만든다. NC AI는 현대로템과 무인 장비와 로봇이 다양한 상황을 학습할 수 있는 피지컬 AI 통합 시뮬레이터를 개발하고 있다. 실제 환경에서 반복하기 어려운 상황을 가상환경에서 만들어 학습과 검증에 활용하는 방식이다. 리얼월드는 실제 산업 현장에서 사람의 작업 경험을 데이터로 확보하고 있다. 여러 대의 카메라로 작업자 움직임을 360도로 촬영해 3차원 영상으로 재구성하는 '4D+' 기술을 활용하고 촉각 장갑으로 물체를 잡을 때의 압력까지 수집한다. 류중희 리얼월드 최고경영자(CEO)는 지난해 미국 라스베이거스에서 열린 AWS 리인벤트에서 "중국이 대규모 인력을 투입해 텔레오퍼레이션 방식으로 로봇 학습 데이터를 모으고 있다"며 "우리는 국내외 기업의 실제 작업 현장에서 카메라와 촉각 장갑을 활용해 데이터를 확보하고 있다"고 설명했다. 미국과 중국도 데이터 확보에 속도를 내고 있다. 미국 휴머노이드 기업 피규어는 지난달 로봇 학습 데이터 플랫폼 '인덱스'를 공개하고 전 세계 사람들이 집과 공장, 물류센터 등에서 작업하는 영상을 수집하고 있다. 피규어에 따르면 108개국에서 1600만개 이상 영상을 확보했다. 중국은 사람과 로봇을 대규모로 투입해 데이터를 모으고 있다. 로이터에 따르면 중국 류저우의 로봇 데이터 훈련센터에서는 100대가 넘는 휴머노이드가 상자 분류와 국수 포장, 커피 만들기 등을 학습하고 있다. 가상환경을 이용해 데이터를 만드는 방법도 확대되고 있다. 엔비디아는 실제 데이터를 가공하고 합성 데이터를 생성해 로봇 학습과 평가까지 연결하는 '피지컬 AI 데이터 팩토리'를 공개했다. 현실에서 만들기 어렵거나 위험한 상황을 가상공간에서 만들어 로봇 학습에 활용한다. NC AI 관계자는 "피지컬 AI 경쟁에서는 로봇 하드웨어 정밀도뿐 아니라 인간의 작업 경험을 어떻게 데이터로 만들고, 현실에서 확보하기 어려운 경험을 가상환경에서 얼마나 확장할 수 있는지 중요하다"며 "인간 동작 데이터와 디지털 트윈, 월드모델을 활용해 로봇이 학습할 수 있는 경험 범위를 넓히겠다"고 말했다.

2026.09.26 15:00김동원 기자

[안광섭 AI 진테제] 메타 '뮤즈'가 한국기업에 시사하는 것

미국 빅테크기업 메타가 지난 8일 발표한 개인 AI에이전트 '뮤즈(Muse)'가 국내외서 화제다. AI 에이전트는 질문에 답만 하는 챗봇과 달리, 사용자를 대신해 메일을 보내고 예약을 하고 물건을 사는 등 실제 작업을 수행하는 AI를 말한다. 뮤즈는 현재 미국과 캐나다에서만 쓸 수 있다. 필자도 미국에 있으며 이번 추석 연휴 기간에 '뮤즈'를 직접 써 봤다. 이름을 짓고 기억을 옮겨 오는 것으로 시작 앱을 열자 뮤즈는 먼저 자기 이름을 지어 달라고 했다. 이어서 원래 쓰던 AI 도구에 자기가 알려 주는 문구를 붙여 넣고, 거기서 나온 답을 다시 뮤즈에 입력하라고 했다. 다른 AI가 그동안 필자에 대해 기억해 둔 내용을 뮤즈로 옮겨 오라는 뜻이다. 지금까지 나온 에이전트 서비스는 제대로 쓰기까지 배워야 할 것이 많았다. AI에게 지시하는 문장인 프롬프트를 다듬어야 했다. AI가 작업하는 환경을 설정하는 하네스를 짜고, 특정 업무 요령을 담은 스킬과 기능을 확장하는 플러그인을 설치하고, 깃허브(GitHub) 같은 개발 도구를 연결할 줄 알아야 했다. 대부분의 에이전트 서비스가 이런 기능을 제공했고, 이를 다룰 줄 아는 사람이 에이전트를 잘 쓰는 사람이었다. 메타는 반대 방향을 택했다. 지난 9월 8일 출시 발표문에서 메타는 뮤즈가 수십억 명이 쓰도록 만들어졌기 때문에 따로 배울 것이 없다고 밝혔다. 다른 AI의 기억을 가져오는 기능 자체는 새롭지 않다. 앤스로픽과 구글이 올 3월에 비슷한 기능을 먼저 내놓았다. 차이는 위치에 있다. 다른 서비스에서는 사용자가 설정 메뉴에서 찾아 써야 하는 기능인데, 뮤즈는 가입하자마자 모든 사용자가 거치는 첫 단계에 넣었다. 메시지마다 이모지로 반응하며 대화를 이어 간다 뮤즈는 필자가 보내는 메시지에 이모지로 반응을 단다. 사용자가 무슨 말을 하느냐에 따라 각종 이모지가 달라지고, 답변 앞에는 상대의 상황을 짚는 한두 문장이 먼저 온다. 필자가 가입 과정에서 겪은 문제를 설명했을 때도 뮤즈는 먼저 답답했겠다고 공감한 뒤 해결 방법을 순서대로 안내했다. 작업 도구라기보다, 메신저로 대화하는 상대처럼 행동하고 그 덕분에 여러 단계를 거치는 작업도 지루하지 않게 이어진다. 메타가 뮤즈를 챗봇이 아니라 메신저 속 친구에 가까운 형태로 만들었다는 것을 보여 주는 대목이다. 뮤즈를 쓰기 위해 지역을 바꿔 접속을 했을떈 오히려 뮤즈를 통해 오픈AI 계정 등이 타지역 접속으로 잡혔다고 메일을 읽고 나에게 제일 먼저 왓츠앱으로 선톡을 해주었다. MCP와 개발 도구는 연결하지 않아 뮤즈에서 가장 눈에 띄는 결정은 무엇을 연결하지 않았느냐다. 지금까지 나온 에이전트 서비스는 AI와 외부 도구를 연결하는 표준 방식인 MCP(모델 컨텍스트 프로토콜)로 GitHub 같은 개발 도구를 붙이는 것을 기본으로 삼았다. 뮤즈에는 이것이 없다. 메타는 2026년 9월 23일 연례 행사인 커넥트 2026에서 GitHub 같은 업무용 커넥터를 추가하겠다고 발표했지만, 필자가 확인한 9월 25일까지 뮤즈 목록에 GitHub를 비롯한 개발 도구 커넥터는 없었다. 커넥터는 AI를 외부 서비스에 연결해 주는 통로다. 기술이 없어서가 아니다. 메타는 2026년 4월 29일 챗GPT나 클로드(Claude) 같은 AI 도구에서 메타 광고 계정을 직접 조회하고 관리할 수 있는 'Meta 광고 AI 커넥터'를 MCP 방식으로 공개 베타 출시했다. 다른 회사 AI에는 이미 제공하는 연결 기능을 자사 에이전트에는 넣지 않은 것이다. 뮤즈가 광고를 모르는 것도 아니다. 필자가 메타 광고를 집행 중이고 목표는 팔로워를 늘리는 것이라고 말하자, 뮤즈는 팔로워 수 자체를 목표로 한 광고는 팔로워 한 명당 비용은 싸지만 콘텐츠에 반응하지 않는 팔로워가 쌓여 나중에 노출이 오히려 줄 수 있다고 정확하게 답했다. 조언은 하지만 계정에는 손대지 않는다. 개발 도구를 연결하지 않았을 뿐, 메일로 들어온 시스템 오류 알림을 읽고 먼저 고치는 것을 돕겠다고 제안하기도 했다. 연결하지 않은 것은 능력이 아니라 선택의 문제다. 대신 뮤즈의 커넥터 목록은 일상생활에서 쓰는 앱으로 채워져 있다. 지메일, 구글 문서, 캘린더, 애플 건강, 식당 예약 앱 오픈테이블, 운동 기구 펠로톤, 조명 필립스 휴, 은행 계좌 연동 서비스 플래드, 테슬라 차량 관리 앱 테시 등이다. 음식 주문, 식당 예약, 쇼핑, 메일 확인, 문서 작성과 편집, 자료 조사, 건강관리처럼 평범한 직장인과 가정이 하루에 하는 일이 그대로 들어 있다. 커넥트 2026에서 먼저 소개된 것도 월마트, 베스트바이 같은 유통 회사와 결제 수단이었다. 메타가 뮤즈로 가장 먼저 잡으려는 사용자가 개발자가 아니라 일반 소비자라는 뜻이다. 모델 선택도, 추론 설정도 없어 무엇을 뺐는지도 눈여겨볼 만하다. 기존 AI 서비스 사용자에게 익숙한 모델 선택 메뉴가 뮤즈에는 없다. 어떤 모델을 쓸지, 추론을 얼마나 깊게 할지 고르는 설정도 없다. 일반 사용자에게 이런 선택은 필요하지 않다. 어느 모델이 좋은지 알아야 고를 수 있는데, 그것을 아는 사람은 이미 일반 사용자가 아니다. 결제도 같은 방식으로 단순하다. 뮤즈는 스트라이프의 '링크(Link)'를 결제 수단으로 붙였다. ChatGPT나 Claude를 구독할 때 쓰는 그 결제 방식이다. 카드 정보를 한 번 저장해 두면 다음부터는 문자로 받은 인증 번호만 입력하면 결제가 끝난다. 여기에 쇼피파이의 결제 수단인 '숍페이(Shop Pay)'가 추가될 예정이다. 뮤즈가 사용자를 대신해 물건을 살 때 필요한 결제 기반을 먼저 갖춰 둔 것이다. 빠진 자리를 채운 것은 일반 사용자를 위한 기능이다. 뮤즈에는 대화창 외에 아이디어, 목표, 피드라는 세 가지 화면이 있다. 아이디어는 뮤즈가 사용자를 위해 대신 해 줄 수 있는 일을 먼저 제안하는 화면이다. 사용자가 시키기 전에 뮤즈 쪽에서 할 일을 내놓는다. 목표는 사용자가 이루려는 일을 등록하고 뮤즈가 진행 상황을 함께 따라가는 화면이다. 피드는 사용자의 관심사에 맞춰 뮤즈가 골라 정리한 소식이 올라오는 화면이다. 셋 모두 사용자가 프롬프트를 쓰지 않아도 에이전트가 먼저 움직이게 만든 기능이다. 앱을 열지 않아도 마찬가지다. 뮤즈는 왓츠앱 같은 메신저로 먼저 메시지를 보낸다. 필자가 받은 메시지는 등록해 둔 목표의 진행 상황을 묻는 것, 피드에 새로 올라온 소식을 알리는 것, 연결이 끊어진 앱을 다시 연결하라는 것이었다. 연결해 둔 메일함을 읽고 보내는 메시지도 있었다. 다른 서비스 계정에 낯선 지역에서 로그인이 있었는데 본인이 맞는지 묻거나, 메일로 들어온 시스템 오류 알림을 보고 원인을 짚은 뒤 권한을 주면 고치는 것을 돕겠다고 제안하는 식이다. 사용자가 말을 걸어야 답하는 것이 아니라, 챙길 일이 생기면 뮤즈 쪽에서 먼저 연락한다. 지금까지 에이전트가 사용자의 지시를 기다리는 도구였다면, 뮤즈는 먼저 제안하고 먼저 챙기는 쪽으로 방향을 잡았다. 메타가 뮤즈를 왓츠앱 안에 넣은 이유도 여기에 있다. 메시지가 오는 곳이 이미 사람들이 하루에 수십 번 여는 앱이어야 하기 때문이다. 기기도 같은 방향 '커넥트 2026'에서 공개된 기기들도 이 방향과 맞는다. 메타는 뮤즈 전용 소형 기기 '뮤즈 참(Charm)'을 공개했다. 손바닥 크기에 약 2인치 화면과 5G 통신 모뎀을 갖춰 스마트폰 없이도 뮤즈를 쓸 수 있다. 카메라를 뺀 349달러짜리 안경 '레이밴 메타 오디오'도 내놨다. 메타는 AI 안경을 쓴 채 에이전트의 이름을 부르면 뮤즈가 작업을 시작한다고 설명했다. 가입할 때 사용자에게 이름을 짓게 한 것이 여기서 쓰인다. 사용자가 직접 지은 이름이 안경이나 기기에서 뮤즈를 부르는 말이 된다. 다만 메타도 '뮤즈 참'을 주력 제품으로 보지는 않는다. 앤드루 보스워스 메타 최고기술책임자는 이 기기를 시험적인 첫 버전이라고 부르며 전략의 핵심은 아니라고 밝혔다. 가격은 아직 정해지지 않았다. 주가는 반도체, 그중에서도 CPU 회사가 올라 뮤즈 출시의 영향은 주식시장에서 먼저 나타났다. 9월 21일 AMD 주가는 10% 올라 처음으로 시가총액 1조 달러를 넘었고, 인텔은 12%, Arm은 17% 상승했다. 필라델피아 반도체지수도 4.3% 오르며 5거래일 연속 상승했다. 앱 시장 조사업체 센서타워 자료에 따르면 이때 뮤즈는 미국 애플 앱스토어 무료 앱 다운로드 1위를 3일 연속 지키고 있었다. 오른 회사가 GPU 회사만이 아니라 CPU 회사였다는 점이 중요하다. GPU는 AI 모델이 답을 만들어 내는 대규모 계산에 주로 쓰이고, CPU는 컴퓨터의 일반적인 작업 처리를 맡는다. 챗봇은 질문 하나에 답하고 끝나지만, 에이전트는 메일을 확인하고, 일정을 비교하고, 식당을 예약하고, 확인 메일을 보내는 식으로 여러 단계를 이어서 처리한다. 웹 브라우저를 열고, 외부 앱을 호출하고, 결과를 정리하는 이런 작업은 대부분 CPU가 처리한다. 뮤즈는 사용자마다 클라우드 서버 안의 전용 가상머신에서 실행된다. 가상머신은 서버 하나를 여러 대의 독립된 컴퓨터처럼 나눠 쓰는 방식이다. 메타는 지난 4월에도 에이전트 AI가 발전할수록 필요한 연산에서 CPU 비중이 커지고 있다고 밝혔다. 다만 여기서 확인된 것은 앞으로 CPU 수요가 늘어날 것이라는 투자자들의 기대다. 실제로 CPU 사용량이 늘었다는 데이터가 나온 것은 아니다. 또 메타가 Arm의 에이전트용 신형 CPU 공동 개발 파트너인 것은 사실이지만, 뮤즈가 그 칩으로 운영된다고 밝힌 회사는 없다. 개발자용 에이전트와 일반인용 에이전트 뮤즈 이전에 주목받은 개인 에이전트는 주로 개발자들이 쓰는 도구였다. 대표적인 것이 오픈클로(OpenClaw)와 헤르메스 에이전트다. 오픈클로는 개발자 피터 스타인버거가 자신이 쓰려고 만든 개인 비서에서 출발했다. 개발자들이 오픈소스 프로젝트에 관심을 표시하는 GitHub 별을 약 38만9500개 받았고, AI 연구 조직 누스 리서치가 만든 헤르메스 에이전트는 약 24만4700개를 받았다. 두 서비스 모두 사용자가 직접 서버에 설치하고, 어떤 AI 모델을 쓸지 고르고, 보안 설정도 스스로 챙겨야 한다. 오픈클로 문서는 기본 설정이 믿을 수 있는 운영자가 관리한다는 것을 전제로 하며, 외부 위협을 막는 격리 기능인 샌드박스는 기본값이 꺼져 있다. 뮤즈는 이런 준비 과정을 없앴다. 앱을 설치하고, 이름을 짓고, 원래 쓰던 AI의 기억을 옮기면 바로 쓸 수 있다. 필자는 뮤즈를 범용인공지능(AGI) 에이전트의 시작을 알리는 제품으로 본다. 다만 여기서 '범용(general)'이라는 말은 두 가지로 이해해야 한다. 하나는 어떤 일이든 해낼 수 있는 지능이라는 뜻이고, 다른 하나는 누구나 쓸 수 있는 도구라는 뜻이다. 뮤즈가 지금 보여 준 것은 두 번째다. 뮤즈가 사람만큼 모든 일을 해낸다는 근거는 아직 없지만, 전문 지식 없는 일반 사용자가 에이전트를 쓸 수 있게 만들었다는 근거는 앱스토어 순위로 확인됐다. 메타 스스로도 AGI 대신 '개인 초지능'이라는 표현을 쓰며, 모든 사람이 자신을 위해 일하는 에이전트를 갖는 미래를 목표로 내세운다. 지능의 수준은 모델 성능 평가로 겨루지만, 누구나 쓸 수 있느냐는 가입 과정과 기본 기능 구성으로 결정된다. 메타는 후자에 먼저 힘을 쏟았다. 연결하는 앱이 많을수록 위험도 커져 한계도 이미 나타났다. 아마존은 지난 20일 밤부터 뮤즈가 아마존에서 쇼핑하지 못하도록 접근을 막았다. 로이터는 출시 전 메타 내부 테스트에서 뮤즈가 안전장치를 우회해 직원의 개인 사진을 노출한 사례를 보도했다. 건강 기록, 은행 계좌, 차량, 집 안 기기를 한 에이전트에 모두 연결하면 편리하지만, 문제가 생겼을 때 피해가 미치는 범위도 그만큼 넓어진다. 메타는 메타 자신도 사용자 데이터를 볼 수 없는 보안 방식을 도입하겠다고 약속했지만 아직 적용되지 않았다. 한국 기업이 따져 볼 것 뮤즈의 한국 출시 일정은 아직 발표되지 않았다. 그 사이 국내 기업이 확인해야 할 것은 세 가지다. 첫째, 자사 서비스가 다른 회사 에이전트와 연결될 준비가 돼 있는지다. 에이전트가 사용자를 대신해 주문하고 예약하게 되면, 에이전트와 연결되지 않은 서비스는 선택지에서 빠질 수 있다. 반대로 아마존처럼 연결을 막는 선택도 있다. 어느 쪽이든 정책을 미리 정해야 한다. 둘째, 사내에 에이전트를 도입할 때 직원들에게 여전히 프롬프트 작성법과 복잡한 설정부터 가르치고 있는지다. 뮤즈는 배울 것이 적을수록 사용자가 늘어난다는 것을 보여 줬다. 셋째, 데이터센터와 서버 투자 계획이다. 에이전트가 널리 쓰이면 필요한 연산은 GPU 대수만으로 계산되지 않는다. CPU와 메모리, 전력 수요까지 다시 따져 볼 필요가 있다. 카카오와 네이버가 뮤즈에서 얻을 수 있는 것 국내에서 뮤즈와 가장 가까운 자리에 있는 회사는 카카오와 네이버다. 두 회사는 지금 뮤즈와 반대 순서로 가고 있다. 카카오는 오는 10월 15일 독립형 AI 앱 '카나나'의 앱과 PC 서비스를 종료한다. 2025년 5월 베타 서비스로 출시한 지 약 1년 5개월 만이다. 대신 카카오톡 안에서 쓰는 '카나나 인 카카오톡'을 운영하고, AI 에이전트와 외부 서비스를 연결하는 '플레이MCP'를 추진하고 있다. 최근에는 카카오톡에서 연결할 수 있는 서비스에 다이소몰, 신세계면세점, 신한카드 등을 추가했다. 네이버는 지난 3월 23일 주주총회에서 연내 모든 서비스 영역에 AI 에이전트를 도입하겠다고 밝혔다. 2월에 도입한 쇼핑 AI 에이전트를 쇼핑 전반으로 넓히고, 검색·쇼핑·금융·건강 등 영역별 에이전트를 순차적으로 고도화한다는 계획이다. 9월 17일에는 네이버지도 앱에서 대화로 장소를 추천받고 예약까지 이어지는 '플레이스 에이전트'를 공개했다. 정리하면 뮤즈는 사용자 한 명의 에이전트를 먼저 만들고 거기에 여러 서비스를 커넥터로 붙였다. 카카오와 네이버는 서비스마다 에이전트를 따로 붙이고 있다. 쇼핑에는 쇼핑 에이전트, 지도에는 플레이스 에이전트, 건강에는 건강 에이전트를 두는 식이다. 어느 쪽이 맞는지는 아직 알 수 없지만, 뮤즈에서 가져올 만한 힌트는 세 가지라고 본다. 첫째, 첫 사용 과정이다. 뮤즈는 이름을 짓고 다른 AI의 기억을 가져오는 두 단계로 사용자가 에이전트를 자기 것으로 느끼게 만들었다. 카카오톡과 네이버는 이미 계정, 결제 수단, 배송지, 검색 기록을 갖고 있어 이 단계를 뮤즈보다 훨씬 쉽게 만들 수 있다. 문제는 그 데이터를 쓰겠다고 사용자에게 어떻게 물을 것인가다. 둘째, 에이전트를 서비스 단위가 아니라 사용자 단위로 묶는 것이다. 지도에서 식당을 예약한 뒤 카카오페이나 네이버페이로 결제하고, 캘린더에 일정을 넣고, 같이 가는 사람에게 메시지를 보내는 일은 사용자 입장에서 한 가지 일이다. 서비스별 에이전트가 각각 따로 있으면 이 흐름이 끊긴다. 뮤즈는 이것을 하나로 이었고, 그것이 사용자가 느끼는 차이다. 셋째, 외부 서비스에 열어 주는 방식이다. 카카오의 플레이MCP는 이미 뮤즈와 같은 방향이다. 다만 뮤즈의 커넥터 목록이 보여 주듯, 어떤 서비스를 먼저 연결하느냐가 사용자층을 정한다. 개발자가 좋아할 서비스보다 배달, 예약, 병원, 은행처럼 사람들이 매일 쓰는 서비스를 먼저 채우는 것이 뮤즈가 택한 순서다. 메타 뮤즈의 성과는 에이전트 성능이 크게 앞섰기 때문이 아니다. 가입과 결제, 연결 과정을 단순하게 만들고 선택할 것을 줄여 일반 사용자가 쓸 수 있게 했고, 그 사용자 수가 반도체 시장까지 움직였다. 카카오와 네이버는 뮤즈보다 사용자와 데이터를 더 많이 갖고 있다. 부족한 것은 그것을 에이전트 하나로 묶는 설계다. ◆ 필자 안광섭은… 세종대학교 경영학과 겸임교수이자 INLEVEL9(인레벨나인) 전략 컨설턴트다. 대학에서 경영데이터 관리, 비즈니스 애널리틱스 등 데이터 분석을 가르치는 한편, 현장에서는 기업의 AI 도입과 전환, 시장 진입과 GTM(Go To Market) 전략 컨설팅을 이끌고 있다. 넥슨, 한화생명, 노션 한국 론칭, 카카오브레인 AI 제품, 감마 GTM 전략을 거치며 제품과 시장, 기술과 사람 사이의 간격을 줄이는 일을 해왔다. 인간과 AI가 오래 함께 일할 때 무엇을 기억하고 무엇을 잊어야 하는지를 연구한다. 장기 대화형 AI의 기억 아키텍처를 다룬 'HEMA-2' 논문이 한국인공지능학회에 채택됐고, 에이전틱 AI 제품의 신뢰 붕괴를 분석한 논문을 JAIH에 발표했다. 매일 글로벌 AI 논문을 선별하는 Daily Arxiv를 운영한다. 지은 책 '생각을 맡기는 사람들: 호모 브레인리스'는 2026년 세종도서 교양부문 우수도서에 선정됐다. 기술·경제·인문을 교차해 읽는 뉴스레터 INLEVEL9 Letter(https://inlevel9.com/)를 매일 오전 11시에 발행한다.
2026.09.26 14:23안광섭 컬럼니스트

중국 전기차 수출 8월 28만대…한국에 1.6만대 판매

중국의 지난 8월 전기차 수출량이 전년 동월보다 33% 늘어난 28만 4622대로 집계됐다. 아시아가 최대 수입 지역을 유지했고, 유럽과 중남미 수출 증가세가 두드러졌다. 블룸버그통신은 25일(현지시간) 중국 해관 자료를 인용해 중국 전기차의 1~8월 누적 수출량이 211만대로 전년 동기보다 53% 증가했다고 보도했다. 국가별로 벨기에가 8월 중국산 전기차를 3만 2538대 수입했다. 1위였다. 전년 동월 대비 76% 뛰었다. 올해 누적 수입량은 21만 3001대로 47% 늘었다. 호주는 8월 중국 전기차를 2만 2067대를 수입했다. 전년 동월보다 106% 증가했다. 브라질은 2만 154대로 353% 급증했다. 태국은 1만 7718대(66% 증가), 영국은 1만 7297대(18% 증가)를 각각 기록했다. 한국은 8월 중국 전기차 1만 6352대를 수입해 전년 동월보다 7.1% 늘었다. 올해 누적 수입량은 10만 6989대로 전년 동기 대비 105% 증가했다. 필리핀은 1만 6505대로 20% 감소했고, 독일은 1만 3474대로 39% 증가했다. 지역별로 아시아의 8월 중국 전기차 수입량이 10만 8757대로 가장 많았다. 전년 동기 대비 증가율은 2.5%에 그쳤다. 8월 유럽 수입량은 9만 4912대로 33% 늘었다. 유럽연합(EU)으로 국한하면 6만 3825대로, 31% 증가했다. 8월 중남미·카리브 지역은 4만 3742대로 같은 기간 118% 늘었다. 오세아니아는 2만 5201대(121% 증가), 아프리카는 9623대(115% 증가)를 기록했다. 북미는 2387대로 규모는 작지만 증가율이 416%에 달했다.

2026.09.26 12:41김재성 기자

국정원 추진 9대 사이버보안 정책 살펴보니...AI방어팀 세계 첫 구축

국가정보원(NIS)이 AI기술 발전에 따른 민감정보 유출 등 안보위협에 선제적으로 대응하기 위해 2025년 2월 AI안보 업무 전담조직인 국가인공지능안보센터를 설립한 것으로 알려졌다. 앞으로 국정원은 AI 안전성 평가를 기존 LLM 중심에서 AI 에이전트로 확장할 계획이다. 또 내년에 공공 및 화이트해커 등이 활용할 수 있는 AI 레드티밍 테스트베드를 구축해 운영한다. 국정원은 지난 17일 국가보안기술연구소(NSR)와 공동으로 글로벌 사이버안보 행사 '사이버 서밋 코리아(Cyber Summit Korea, CSK 2026)'를 서울 코엑스에서 개최, 이 같이 밝혔다. 올해 3회째를 맞은 이번 행사는 '글로벌 사이버안보를 위한 한발 앞선 노력:연결된 세상, 함께하는 보안'을 주제로 열렸다. 전 세계가 사이버 위협에 공동으로 대응해 안전한 사이버 공간을 만들어가기 위해 마련됐다. 이날 개회식에는 33개국 60개 해외 정보 및 보안 기관 대표단을 비롯해 정부 부처, 기업, 학계 등 국내외 사이버보안 분야 주요 관계자들이 참석했다. 특히 국정원은 16~18일간 CSK(Cyber Summit Korea) 부대행사로 열린 한국 주도의 국제 사이버 방어훈련 'APEX(Allied Power EXercise) 2026'에서 'AI 방어팀'을 전 세계 최초로 구축해 공개, 시선을 모았다. 이종석 국정원장은 개회사에서 사이버 세상 속에서 우리는 이미 연결돼 있다면서 "AI와 클라우드 데이터 센터, 이성통신, 디지털 금융, 스마트 공장 자율 시스템은 서로 맞물려있다. 연결은 혁신의 기반이자 성장의 동력이다 그러나 연결은 동시에 위협의 통로가 되기도 한다"며 급증하는 전세계 사이버 위협에 우려를 표명하며 "이런 상황에서 우리가 던져야 할 질문은 명확하다. 연결 속도를 보안이 따라가지 못한다면, 과연 미래를 지킬 수 있는가이다. 저는 그 답이 아니오라고 생각한다."보안은 혁신의 발목을 잡는 걸림돌이 아니다.혁신을 지속할 수 있는 필수 조건"이라고 강조했다. 이날 국정원은 원이 추진하는 사이버보안 분야 9대 정책인 ▲AI보안 ▲국가 클라우드 보안정책 개편 방향(안) ▲소프트웨어 공급망 보안▲국가 망 보안체계(N2SF) 정책 고도화▲주요 정보통신기반시설 보호▲양자내성암호 전환 촉진▲사이버보안 실태평가 강화 ▲사이버보안 수행 체계 내실화 ▲APEX (국제 사이버 훈련)에 대해 소개했다. 1) AI보안 정책 국정원은 AI기술 발전에 따른 민감정보 유출 등 안보위협에 선제적으로 대응하기 위해 2025년 2월 AI안보 업무 전담조직인 국가인공지능안보센터를 설립했다. 올 상반기에는 공공AI 보안정책 수립을 위해 290여 개 국가 및 공공기관을 대상으로 AI 도입 실태 및 보안관리를 분석했다. 또 AI시스템 보안점검을 요청한 기관 중 17개 기관을 선정해 보안 검증 활동(레드티밍)을 진행 중이다. 오는 12월에는 각급기관이 자체적으로 AI 시스템 레드티밍을 할 수 있게 방법과 절차 등을 수록한 'AI 레드티밍 가이드라인'과 국가 및 공공기관의 AI시스템에 대한 보안조치 의무사항 등을 담은 'AI 보안 플레이북'을 배포한다. 이어 내년에는 공공 및 화이트해커 등이 활용할 수 있는 AI 레드티밍 테스트베드를 구축해 운영하고 2028년에는 AI시스템 공급망 보안 및 검증체계를 마련한다는 계획이다. 또 AI안전연구소와 협업해 CBRN(화학·생물학·방사능·핵)과 사이버 및 국가안보 분야 위협 데이터베이스를 구축하고 해당 분야에 대한 AI 안전성 평가체계를 마련해 AI를 악용한 해킹에 대응한다. 특히 국정원은 AI 안전성 평가를 기존 LLM 중심에서 향후 AI 에이전트로 확장할 계획이며, 국가·공공기관에서 AI 오픈소스 모델의 안전성을 확인할 수 있게 '국가사이버위협정보공유시스템'(NCTI)에 위협 평가결과 및 대응방안 등의 정보를 게시한다. 2) 국가 클라우드 보안정책 개편 방향(안) 국정원은 '국가 클라우드 컴퓨팅 보안 가이드라인' 개정안을 마련, 부처와 부문별 산업계를 대상으로 의견을 수렴하고 있다. 주요 개편 방향은 △등급체계 개편 △등급별 보안기준 개선 △국정원 신규 보안검증 제도 시행 등이다. 기존의 시스템 중요도에 따라 '상·중·하' 등급으로 분류하던 등급체계를 N2SF 체계를 반영해 데이터 중요도에 따라 '기밀(Classified)·민감(Sensitive)·공개(Open)' 등급으로 분류하도록 개편해 공공 시스템 등급 분류 체계를 일원화할 계획이다. 또 클라우드 기술환경과 국제표준 등을 반영해 '민간 클라우드 서비스'의 주요 보안기준을 개선할예정이다. 공공과 민간 영역을 분리해 기존 '중' 등급 보안기준은 모든 시스템을 민간 영역과 물리적으로 분리해야 했으나, 개정안에서는 공공데이터를 생성·처리·저장하는 데이터시스템만 공공용으로 구성했다. 또 데이터 현지화의 경우 기존에는 모든 시스템 및 운영인력이 국내에 위치해야 했으나 개정안에서는 민감(S)·공개(O) 등급의 경우 데이터시스템은 국내 위치하고, 이외 운영관리 시스템 및 운영인력은 사이버 안보활동이 보장된다는 전제로 국외에 위치가 가능하게 했다. 구성 장비와 암호기술 분야도 변화를 줬다. 민감(S)·공개(O) 등급의 경우 CC인증 등과 같이 국제적으로 안전성을 인증받은 장비와 AES와 같은 국제 표준암호도 활용이 가능하게 했다. 이외에 산업계의 공공 클라우드 시장 진출 부담을 해소하기 위해 클라우드 보안성 검증을 국정원으로 일원화하는 클라우드 검증제도 시행도 차질없이 준비 중이라고 밝혔다. 현재는 과기정통부의 보안인증(CSAP)과 국정원의 보안검증을 모두 받아야 공공 클라우드 시장에 진출할 수 있는데, 향후 검증제도 시행 이후에는 국정원의 보안검증만 받아도 공공 클라우드 시장에 진출할 수 있게 된다. 이는 산업계의 준비 기간을 고려, 국정원 검증제도 시행을 1년간 유예, 20 27년 하반기부터 시행한다. 또 산업계의 불편함 해소를 위해 기존에 획득한 CSAP 유효기간은 그대로 인정하고, 제도의 투명성과 객관성 확보를 위해 산학연 전문가로 구성한 '민관 검증심의위원회'를 운영할 예정이다. 이외에도 국정원은 각급 기관에서 민간 클라우드 서비스 도입 시 참고할 수 있게 데이터 등급별 도입 가능한 클라우드 유형을 정의하고, 공개정보를 처리하는 생성형 AI·의료형 로봇팔 등과 같은 특수 목적의 클라우드 서비스는 보안검증 예외 규정을 탄력적으로 운영해 공공 AI 전환을 뒷받침할 계획이다. 3) 소프트웨어 공급망 보안 국정원은 국가 소프트웨어 공급망 보안 강화를 위해 올 6월 과기정통부·KISA와 합동으로 'SW 공급망보안 강화 로드맵'을 발표, △취약점 신고·조치·공개 제도 △공급망보안 통합 관리 시스템 개발 △국가 취약점 DB 구축 등의 세부 과제를 도출, 추진 중이다. '취약점 신고·조치·공개 제도'는 화이트해커 등과 같이 선의의 목적을 가진 보안연구자에게 기관이 제시한 점검 정책을 준수하는 조건으로 상시 취약점 점검을 허용한 뒤, 취약점을 신고받아 신속한 보완 조치 및 공개로 취약점 악용을 사전에 차단하는 제도다. '취약점 신고·조치·공개 시범사업'은 올해 국정원과 과기정통부 합동으로 공공부문 8개 기관, 민간부문 7개 기업과 함께 진행 중이다. 시범사업 결과는 오는 11월에 발표할 예정이다. 이 결과를 바탕으로 내년에는 '공공분야 취약점 신고·조치·공개 제도 운영 가이드라인'을 마련하고, 단계적 제도화 도입 기준을 세워 정부부처·기반시설 운영 기관을 대상으로 우선 시행한 뒤 지자체 등으로 점차 확대해 나갈 예정이다. 또 국정원은 체계적인 소프트웨어 공급망 위험 관리를 위해 '공급망보안 통합 관리시스템(~'27년)'과 '국가 취약점 DB(~'28년)'를 구축 중이다. 공급망보안 통합 관리시스템은 국가·공공기관이 구축 및 도입하는 정보화 시스템 및 보안적합성 검증필·보안기능시험 제품 등을 대상으로 △소프트웨어 구성요소 명세서(SBOM) 등록 및 관리 △공급망 위협 모니터링과 전파를 하는 시스템이다. 국가 취약점 DB는 국내외 유통되는 상용 소프트웨어와 공개 소프트웨어 대한 △CVE 등 공개정보 △취약점 인텔리전스 서비스 △국정원 및 유관기관 발굴 △별도 신고 채널 등을 통해 수집되는 취약점 정보를 종합, 관리하는 데이터베이스다. 또, 국정원은 지난 7월부터 보안기능 시험제도에서 시행한 '개발환경 보안 자체 점검 목록'을 업데이트하고, 12월까지 공공·민간·자동차·의료기기·금융 등 다양한 분야에서 공통으로 활용할 수 있는 SBOM 최소 요구항목을 도출할 계획이다. 이어 내년에는 공공 정보화시스템 대상 SBOM 제출 및 관리를 위한 시범사업을 진행하고, 공공조달 제품을 개발하는 기업이 안보를 위해 소프트웨어·부품 등을 사용하였는지 자가 점검할 수 있는 체크리스트를 마련할 계획이다. 4) 국가 망 보안체계(N2SF) 정책 고도화 국정원은 작년 9월 '국가 망 보안체계 보안가이드라인'을 배포한 데 이어 올 5월 '국가 사이버보안 기본지침'에서 망분리 의무 조항을 삭제하고, 국가 망 보안체계 조항을 신설, 본격적인 N2SF 정책 시행의 발판을 마련했다. 또 국정원은 N2SF 정책 확산을 위해 △대규모 정보화 사업 대상 N2SF 반영 절차 △N2SF 통제항목 지원 보안솔루션 목록 △N2SF 등급 분류 가이드를 마련하고, 시범사업 및 정보서비스 모델 확대 등을 통해 N2SF 정책 확산을 뒷받침할 계획이다. 작년 9월 N2SF 정책 시행에도 불구, 각 기관이 정보화 사업 추진 시 N2SF 보안대책 반영이 미흡한 것을 고려해 한국지능정보사회진흥원(NIA), 국가보안기술연구소 등 관계기관 및 학계 등과 함께 대규모 정보화 사업의 기획과 예산 요구 단계부터 N2SF 보안대책을 반영할 수 있게 세부절차를 수립 중이다. 또한 국정원은 기관이 N2SF 환경 구축 시 활용할 수 있게 N2SF 보안통제 항목을 지원하는 보안솔루션 목록 및 업무정보 등급 분류 참조 가이드도 마련해 배포할 예정이다. 다수 기관에 적용된 업무환경을 고려해 '무선 업무환경 운용 모델' 실증 사업을 추진하고 △원격업무 환경 모델 △통합인증(SSO) 구축 모델 △모바일 업무환경 모델을 신규 개발해 연내 공개할 방침이다. 5) 주요 정보통신기반시설 보호 국정원은 중요 시스템 대상 기반시설 신규 지정 확대 기조에 발맞춰 기반시설 지정이 필요한 대상을 적극적으로 발굴하고, 기존의 기반시설 보호와 관리체계를 강화해 내실화할 예정이다. 올 상반기에 기반시설 신규 지정 필요 대상을 파악한 데 이어 하반기엔 관계부처 합동으로 지정을 위한 현장 조사를 실시하고 있다. 내년엔 기반시설 지정과 평가 기준을 개선하고 관련 가이드라인 개정도 추진할 계획이다. 또한, 국정원은 기관별 상이한 자산관리 체계로 인한 신속한 취약 자산 식별 및 위협 대응의 어려움을 해결하기 위해 기반시설 자산관리 체계도 표준화할 예정이다. 올해는 기반시설의 논리·물리적 자산을 파악하고, 내년에는 소프트웨어·서비스 등의 영역까지 관리 범위를 확장, 취약점이 확인된 자산을 즉각 식별 및 보완 조치할 수 있게 추진한다. 한편, 국정원은 제어시스템의 운용 후 보안 패치 적용 및 설정 변경 한계점을 고려해 '제어시스템 운용 전 안전성 확인'을 단계적으로 의무화할 예정이다. '27~'29년까지 발전소 및 전력시설 등 에너지 분야를 대상으로 우선 시행할 계획이다. 이와 함께 기반시설 분야별 맞춤형 보안대책을 지원하고, 정부 국정과제를 뒷받침하기 위해 △지능형 전력망 △병원정보시스템 △원전 등에 대한 사이버보안 가이드라인 및 지침을 마련해 지원 중이다. 6) 양자내성암호 전환 촉진 국정원은 암호해독용 양자컴퓨터 등장에 선제 대응, 암호체계 고도화를 위해 기술확보 활동과 양자내성암호 전환 종합 추진계획을 수립해 시행 중이다. 지난 9월 1일 국정원은 양자내성암호 전환 종합 추진계획에 따라 양자내성암호 검증 정책을 국가사이버안보센터 홈페이지를 통해 공개한 바 있다. 산업계와 시험기관에서 사전에 양자내성 암호체계 전환을 준비할 수 있게 △검증대상 알고리즘 후보군 7종 △각 알고리즘별 검증대상 선정 △검증시행 일정 △탑재 의무화 일정 등을 고지했다. 또한, 연내 국가와 공공기관 대상 ▲암호 안전성 기준 ▲암호 키 관리 가이드라인 ▲양자내성암호 전환 가이드북을 우선 초안(드래프트) 형태로 배포, 안정적인 양자내성암호 전환 지원체계를 구축할 계획이다. '암호 안전성 기준은 현용 암호의 제한 및 금지 시점 등의 국가 암호체계 보안강도 운용 정책 방향을 담은 기준문서고, '암호 키 관리 가이드라인'은 암호기술을 활용한 정보보안의 핵심인 암호키를 안전하게 관리할 수 있도록 한 핵심 요구사항을 수록했고, '양자내성암호 전환 가이드북'은 '전환계획수립→예산반영→시행' 등 국가와 공공기관이 단계별 양자내성암호 전환에 참고하도록 절차기반을 제시한 안내서다. 국정원은 오는 2035년까지 국가 전반의 양자내성암호 전환 목표를 달성하기 위해 기밀과 주요 정보통신기반시설 등 핵심영역에서 양자내성암호로 전환하는 전환 시점을 단축하는 세부 목표를 관계부처와 함께 수립, 이행할 예정이다. 이를 위해 관계부처 중심으로 암호체계 전환 촉진을 위한 협의체를 가동 중이며 △기반시설 보호계획 및 대책 수립지침 개정 △사이버보안 실태평가 지표 반영 등을 통해 단계적으로 양자내성암호 전환을 촉진한다는 계획이다. 7) 사이버보안 실태평가 강화 국정원은 지난 2009년부터 사이버보안 실태평가와 정부업무평가를 연계, 각 기관의 사이버보안 강화에 기여하고 있다. 올해 재정경제부와 협의해 공공기관 경영평가에 반영되는 사이버보안 실태평가 배점을 0.25점에서 0.6점으로 높였다. 또 정부부처와 광역지자체, 공기업, 준정부기관 등 정부업무평가 대상 기관(153개)에만 실시하던 실태평가를 2028년까지 모든 국가와 공공기관 대상으로 점차 확대, 공공분야 사이버보안 관리 사각지대를 해소해나갈 방침이다. 평가 결과 공개 범위도 기존에는 등급(우수·보통·미흡)만 공개했으나 기관의 사이버보안 현황 정보(사이버보안 전담 조직과 인력, 예산 등)를 추가 공개하고, 각 기관의 평가결과를 매년 발간하는 '국가 정보보호 백서'에 수록해 연구 활동 및 정책 결정에 활용할 수 있게 할 예정이다. 또 현재 '우수·보통·미흡'의 3단계 등급체계에서 '우수·양호·보통·미흡·취약'의 5단계 등급체계로 세분화해 사이버보안 수준의 변별력을 확보할 계획이다. 8) 사이버보안 수행 체계 내실화 국정원은 급변하는 사이버 환경 속 사이버보안 수행체계를 내실화하고, 대응역량을 강화하기 위해 다양한 정책을 시행 중이다. 우선 각 기관의 정보보호 업무 이행력을 뒷받침하기 위해 '국가 사이버보안 기본지침' 제5조제3항을 개정('26.5)해 정보보호 인력 10% 이상 확보 및 정보보호 예산 15% 이상 확보 사항을 권고사항에서 의무사항으로 전환했다. 또한, 증가하는 사이버위협 속 취약점 관리를 위해 AI를 활용한 선제적 취약점 발굴과 제거 및 설치형 보안 SW 최소화도 추진 중이다. 최근 AI 발전으로 사이버공격이 대량 및 가속화하는 시점에서 '공공부문 프런티어 AI 활용 보안점검 안내서'를 배포('26.8), AI를 활용해여 안전하게 취약점 점검과조치를 수행할 수 있게 보안대책을 지원했다. 또 대민 웹사이트의 설치형 SW가 해커 공격 경로로 악용하는 사례도 빈번하게 발생함에 따라 '국가 사이버보안 기본지침' 제54조제6항을 신설('26.5)해 설치형 SW 강제 설치 최소화 기반을 조성했다. 국정원은 설치형 SW를 대체하기 위해 공동인증서 발급기관과 협업해 설치형 SW 없이 인증서 로그인이 가능하도록 클라우드 방식 및 개선된 브라우저 방식의 기술대책을 마련 중이다. 오는 10월부터 공공부문 대상 대민 웹사이트에서 '클라우드 공동인증서' 또는 '브라우저 공동인증서' 중 하나 이상을 지원하도록 권고, 설치형 SW 배포를 최소화한다. 9) 2024년부터 APEX(국제 사이버 훈련) 시행...'팔랑크스' 프로젝트 진행 국가정보원은 지난 16~18일간 CSK(Cyber Summit Korea) 부대행사로 열린 한국 주도의 국제 사이버 방어훈련 'APEX(Allied Power EXercise) 2026'에서 AI 스스로 사이버공격에 대응하는 'AI 방어팀'을 전 세계 최초로 구축, 공개했다. APEX(Allied Power EXercise)는 국정원 주도로 2024년부터 매년 국내에서 개최하는 인태(인도와 태평양)지역 대표 국제 사이버훈련이다. 'AI 방어팀'은 사람 개입없이 NATO와 인도-태평양 23개국 참가자들로 구성한 8개 방어팀과 동일한 조건으로 훈련에 참여, 실시간 사이버공격을 방어하고 위협정보를 공유했다. AI 방어팀을 구축한 일명 '팔랑크스 프로젝트(Project Phalanx)'는 국정원 국가사이버안보센터(NCSC) 주도로 국방부와 국가보안기술연구소, 스틸리언, 금융보안원 등 민관군 정예팀으로 구성해 4개월간 개발을 진행했으며 네이버클라우드에서 개발에 필요한 기반 환경을 지원했다. 자율형 AI 방어팀은 실시간 사이버공격 환경에서 AI 에이전트들과 협업해 '위협 탐지→공격 분석→복구→대응전략 수립'하는 전 과정을 실전처럼 수행하고, 미래 사이버전장에서 인간과 AI의 최적 협업 모델을 제시하는 것을 목표로 한다. 국정원은 이번 프로젝트 추진배경에 대해 “AI 활용 공격에 기민하게 대응하기 위한 자율형 AI 방어기술을 실전 검증하는 것은 물론, 미래 사이버 교육⋅훈련의 방향을 제시하기 위한 것”이라고 설명했다. 프로젝트에 참여한 군 관계자는 “방어자는 공격자에 비해 대규모 인프라 전반을 빈틈없이 지켜야 하는 구조적 한계가 존재한다”면서 “제로트러스트 기반의 AI 자동 대응을 통해 이러한 한계를 보완하기 위해 추진됐다"고 덧붙였다.

2026.09.26 11:31방은주 기자

미·중 AI 협력 논의 직후…미 의회, 중국산 부품 차단 추진

미국과 중국 정상이 인공지능(AI) 협력을 논의한 직후, 미국 의회는 중국산 AI 데이터센터 부품 배제 법안을 마련했다. 25일(현지시간) 로이터에 따르면 미국 민주·공화 양당 상원의원들은 연방정부의 민감한 시스템에 중국산 광트랜시버를 사용하지 못하도록 막는 법안을 발의했다. 공화당 존 코닌·데이브 매코믹 의원과 민주당 존 페터먼·루벤 가예고 의원이 참여했다. 법안이 나온 날은 도널드 트럼프 미국 대통령과 시진핑 중국 국가주석의 정상회담 일정이 마무리된 시점이다. 두 정상은 정상회담에서 AI 경쟁과 협력 방안을 논의했다. 중국은 양국이 서로의 강점을 살려 AI 협력을 확대해야 한다고 밝혔다. 미국도 대화와 협력을 이어가야 한다는 입장을 표명했다. 광트랜시버는 전기 신호와 빛 신호를 변환해 광섬유로 데이터를 주고받는 장비다. 대규모 AI 데이터센터에서 서버와 네트워크를 연결하는 데 쓰인다. 일부 데이터센터에는 수백만 개가 필요하다. 법안은 중국 이옵토링크와 중지 이놀라이트가 만든 광트랜시버를 우선 규제대상에 포함했다. 법안이 통과되면 연방정부는 5년 안에 해당 제품 사용을 중단해야 한다. 상무부와 국방부는 규제 대상 기업을 추가할 수 있다. 법안을 만든 의원들은 중국산 장비가 미국의 AI와 클라우드 서비스 접근을 방해하는 데 악용될 가능성을 우려했다. 중지 이놀라이트는 미국 국방부가 중국군과 연계됐다고 판단한 기업 명단에도 포함돼 있다. 미국 기술업계에서는 공급망 차질을 우려하는 목소리도 나온다. AI 데이터센터용 광트랜시버 시장에서 중국 업체 점유율이 높은 만큼 규제가 확대되면 미국의 AI 데이터센터 구축 속도가 늦어질 수 있기 때문이다. 미국 코히런트와 루멘텀도 경쟁 제품을 공급하지만 중국 업체 물량을 단기간에 대체하긴 어렵다는 분석도 있다. 정보기술산업협의회(ITI)도 지난달 미국 연방통신위원회(FCC)에 중국산 광트랜시버 규제가 데이터센터 구축과 미국 AI 경쟁력에 악영향을 줄 수 있다는 의견을 전달했다. 미국 정부는 중국산 광트랜시버 규제 확대를 검토해 왔다. 지난달 중국산 제품 수입 제한 가능성이 알려졌지만 이달 FCC 규제 대상에서는 광트랜시버가 제외됐다. 하지만 이번에 의회가 별도 법안으로 규제에 나섰다. 법안을 마련한 매코믹 의원은 "국가안보에 필수인 기술을 중국에 의존해서는 안 된다"고 밝혔다. 코닌 의원도 "중요 정부 통신·정보 시스템은 안전하고 신뢰할 수 있어야 하고 외국의 간섭에서 자유로워야 한다"고 말했다.

2026.09.26 10:06김동원 기자

가트너 "2029년까지 VM웨어 고객 55% 이전 고려"...대체 인프라 검토

가트너가 2029년까지 VM웨어 기반 환경을 운영하는 기업 중 55%가 대체 분산형 하이브리드 인프라 제품 도입을 검토하기 위한 개념검증에 착수할 것으로 전망했다. 브로드컴 인수 이후 구독 비용과 라이선스 정책, 기술지원에 대한 불만이 커지면서 기업들이 VM웨어 이전 가능성을 중장기적으로 검토하고 있다는 분석이다. 26일 가트너는 '2026 매직 쿼드런트: 분산형 하이브리드 인프라' 보고서에서 2029년까지 기업의 55%가 VM웨어 기반 환경을 대체할 분산형 하이브리드 인프라 제품의 PoC를 시작할 것으로 예상했다. 2026년 25%에서 두 배 이상 늘어난 수치다. 분산형 하이브리드 인프라는 온프레미스 데이터센터, 퍼블릭 클라우드, 엣지 환경에 걸친 인프라를 통합 운영하는 하이브리드 클라우드 체계를 의미한다. 기업들은 가상화뿐 아니라 컨테이너, 자동화, 데이터 서비스, AI 워크로드 운영까지 하나의 운영 모델로 관리할 수 있는 플랫폼을 요구하고 있다. 다만 가트너의 전망은 VM웨어 고객이 단기간에 대거 이탈한다는 의미로 해석하기는 어렵다. VM웨어 환경 전환은 가상머신 이전에 그치지 않고 애플리케이션 호환성 검증, 네트워크 및 스토리지 재설계, 백업과 재해복구 체계 전환, 운영 인력 재교육을 수반하는 대형 프로젝트이기 때문이다. 특히 2029년은 브로드컴의 VM웨어 인수 완료 후 약 6년이 되는 시점이다. 인수 전후 다수 기업이 안정적인 운영을 위해 3년 단위 구독 계약을 체결한 만큼, 상당수 기업은 기존 계약을 한 차례 더 연장하면서 대체 플랫폼을 시험할 가능성이 있다. 이후 계약 갱신 시점에 맞춰 실제 이전 여부를 결정하는 방식이다. VM웨어 경쟁사들은 고객 확보에 적극 나서고 있다. 뉴타닉스는 하이퍼컨버지드 인프라와 프라이빗 클라우드 플랫폼을 앞세우고 있으며, 마이크로소프트는 애저 로컬과 윈도우 서버 기반 가상화 환경을 대안으로 제시한다. 아마존웹서비스(AWS)는 아웃포스트와 로컬 존을, 오라클과 에이치피이, 프로엑스모스 등은 각자 가상화와 하이브리드 클라우드 제품군을 강화하고 있다. 가트너는 VM웨어의 기술력 자체는 여전히 높게 평가했다. 분산형 하이브리드 인프라 부문에서 VM웨어는 AWS, 뉴타닉스, 마이크로소프트, 오라클과 함께 리더로 분류됐다. 핵심 가상화 기술, 소버린 클라우드 생태계, AI 네이티브 인프라 역량이 주요 강점으로 꼽혔다. 서버 가상화 플랫폼 부문에서도 VM웨어는 리더 지위를 유지했다. 가트너는 VM웨어가 프라이빗 클라우드, 테스트와 개발, 레거시 애플리케이션 지원, 재해복구, 엣지, AI 등 주요 활용 사례 전반에서 높은 기술 역량을 보유한 것으로 평가했다. 광범위한 하드웨어 및 독립소프트웨어벤더 생태계, 대규모 설치 기반 역시 대형 기업이 단기간에 플랫폼을 바꾸기 어려운 배경이다. 반면 고객 경험과 상업 정책은 약점으로 지적됐다. 가트너는 VM웨어가 다른 시장 리더와 비교해 커뮤니케이션, 상업적 거래 관행, 지원 지연 문제에서 더 많은 부정적 고객 평가를 받고 있다고 분석했다. 서버 가상화 플랫폼 보고서에서도 고객들은 코어 단위 구독 모델 전환 이후 비용이 크게 늘었다고 평가했다. 협상 과정에서 유연성이 부족해 인프라와 운영 조직 책임자들이 마이그레이션 대안을 적극 검토하고 있다는 지적도 제기됐다. 대체 사업자들도 해결 과제를 안고 있다. 뉴타닉스는 라이선스와 가격 체계가 복잡하고 비용이 고객 기대를 넘어설 수 있다는 평가를 받았다. AWS 로컬 존은 일부 고비용 대도시에서 상위 리전보다 15~35%의 가격 프리미엄이 발생할 수 있는 것으로 분석됐다. 마이크로소프트 환경은 애저 포털, 윈도우 관리자 센터, 시스템 센터 버추얼 머신 매니저 등 여러 관리 콘솔을 병행해야 하는 운영 복잡성이 약점으로 꼽혔다. 에이치피이는 서버 가상화 플랫폼 부문에서 챌린저로 평가받았지만 일부 핵심 기능과 시장 검증 측면에서 보완이 필요하다는 진단을 받았다. 중소규모 VM웨어 대체 수요에서 자주 거론되는 프로엑스모스는 니치 플레이어로 분류됐다. 대형 엔터프라이즈 애플리케이션 지원 범위와 기술지원 인력 규모가 제한 요인으로 지적됐지만 북미 사무소 개설과 24시간 기술지원 확대는 개선 움직임으로 평가된다. 줄리아 팔머 가트너 리서치 부사장 겸 애널리스트는 "2029년까지 기업의 55%가 VM웨어 기반 배포 환경을 대체하고 하이브리드 클라우드 인프라 제공 방식을 채택하기 위해 대체 분산형 하이브리드 인프라 제품 개념검증을 시작할 것"이라고 전망했다.

2026.09.26 10:00남혁우 기자

[기자수첩] 미국은 입법 막히자 '우회로'…한국은 기본법도 감감무소식

추석 전에는 모습을 드러낼 것으로 기대됐던 디지털자산기본법 당정 통합안이 아직 감감무소식이다. 유동수 국회 정무위원장은 지난달 디지털자산기본법 당정 통합안을 9월 중 발의하겠다는 계획을 밝혔다. 이후 추석 전 발의 가능성까지 거론됐지만, 이달 초까지도 정부안이 국회에 전달되지 않았다. 유 위원장은 당시 "아직 정부안이 안 왔다"며 금융위원회 안이 먼저 와야 한다는 취지로 설명했다. 금융위 역시 손을 놓고 있었던 것은 아니다. 지난 3월 가상자산위원회에서 디지털자산기본법 정부 검토안을 논의했고, 이후에도 정부안 마련을 위한 논의를 하고 있다고 밝혔다. 연내 입법 추진 방침도 유지하고 있다. 문제는 시간이 흐르는 동안 시장이 확인할 수 있는 구체적인 결과물이 좀처럼 나오지 않고 있다는 점이다. 원화 스테이블코인 발행 주체부터 가상자산 거래소 대주주 지분 제한까지 굵직한 쟁점이 계속 거론되고 있지만 정작 정부안은 아직 공개되지 않았다. 미국도 사정이 순탄한 것만은 아니다. 가상자산 시장구조를 규율하는 클래리티법은 최근 상원에서 토론 종결에 필요한 표를 얻지 못하면서 입법 일정에 제동이 걸렸다. 그러자 미국 증권거래위원회(SEC)가 움직였다. SEC는 지난 17일 토큰화된 미국 주식을 블록체인 기반 시장에서 거래할 수 있도록 규제 일부를 한시적으로 면제하는 '혁신면제(Innovation Exemption)'를 발표했다. 일정 요건을 갖춘 토큰화증권거래소(TSV)에 기존 거래소 등록 규정 등의 적용을 한시적·조건부로 면제하는 방식이다. 폴 앳킨스 SEC 위원장은 혁신면제를 발표하면서 클래리티법이 의회에서 진전되지 못했다는 점을 직접 언급했다. 그러면서 SEC가 법률이 부여한 권한 안에서 미국 자본시장의 온체인 전환을 위한 조치를 취한다고 밝혔다. 혁신면제가 미국 디지털자산 규제의 완성판은 아니다. 적용 대상과 조건이 제한돼 있고 한시적인 조치다. SEC 역시 이를 향후 정식 규칙 제정으로 넘어가기 위한 '가교(bridge)'로 규정했다. 그럼에도 눈여겨볼 부분이 있다. 입법에 제동이 걸리자 행정부 차원에서 현행법 아래 가능한 범위의 길을 먼저 열었다는 점이다. 법이 완성될 때까지 시장에 마냥 기다리라고 하지 않은 셈이다. 한국 상황과 대비되는 지점이다. 국내 디지털자산 시장이 기다리고 있는 제도는 기본법 하나만이 아니다. 법인의 가상자산 시장 참여 확대도 남아 있다. 정부가 단계적 허용 방침을 밝혀왔지만 시장이 체감할 수 있는 후속 일정은 여전히 불투명하다. 가상자산 과세도 마찬가지다. 현행법대로라면 내년 1월부터 가상자산 투자소득에 대한 과세가 시작된다. 시행이 불과 몇 달 앞으로 다가왔지만 취득가액 산정과 신고 체계 등 세부적인 문제를 둘러싼 논의는 계속되고 있다. 결국 기본법과 법인 참여, 과세까지 디지털자산 시장의 큰 틀을 좌우할 제도들이 동시에 불확실성에 놓여 있는 셈이다. 시장에 필요한 것은 무조건적인 규제 완화가 아니다. 규제를 만들더라도 어떤 규제가 언제부터 어떻게 적용될지 예측할 수 있어야 한다. 기업은 제도가 보여야 사업계획을 세울 수 있다. 투자자는 규칙을 알아야 판단할 수 있다. 제도가 만들어지는 과정에서도 최소한 정부가 어느 방향으로 가고 있는지, 언제쯤 결론을 내릴 것인지에 대한 시간표는 필요하다. 특히 디지털자산 시장은 국경이 없다. 국내 제도가 마련될 때까지 글로벌 시장이 기다려주는 것도 아니다. 미국을 비롯한 주요 시장에서 토큰화 증권과 스테이블코인, 온체인 금융을 제도권으로 끌어들이려는 움직임이 이어지는 사이 국내 기업들도 어느 규칙에 맞춰 새로운 사업을 준비해야 할지 고민할 수밖에 없다. 미국의 혁신면제가 정답이라는 얘기는 아니다. 미국 역시 클래리티법이라는 입법 과제를 해결하지 못했고 SEC의 이번 조치도 임시방편에 가깝다. 하지만 입법이 늦어졌을 때 무엇을 했는지는 비교해볼 만하다. 미국은 기존 법률과 규제당국의 권한 안에서 시장이 움직일 수 있는 임시 통로를 만들었다. 한국에서는 추석을 앞둔 지금까지 기본법 정부안조차 시장에 모습을 드러내지 않았다. 디지털자산기본법을 언제 발의할 것인지, 법인의 시장 참여를 언제부터 어느 범위까지 허용할 것인지, 내년으로 다가온 과세를 어떤 기준으로 시행할 것인지. 이제 시장에 필요한 것은 또 다른 '검토'가 아니라 구체적인 답과 시간표다. 디지털자산 시장에서 불확실성을 만드는 것은 규제 그 자체만이 아니다. 규제가 언제, 어떤 모습으로 등장할지 알 수 없는 시간 역시 시장에는 비용이다.

2026.09.26 10:00홍하나 기자

독일 법원 "가짜·사기 광고 '메타'가 책임져야"

페이스북·인스타그램 등 소셜미디어상에 범람하는 가짜·사기 광고를 방치한 혐의로 메타가 플랫폼에 게재된 타인의 사기 광고에 대해 '직접적인 법적 책임'을 져야 한다는 판결이 나왔다. 그동안 "사용자가 올린 콘텐츠를 일일이 알 수 없다"며 책임을 회피해 온 빅테크 기업의 면책 논리에 반하는 판결이어서 주목된다. 이 소식은 최근 더넥스트웹·기가진 등 외신 보도를 통해 알려졌다. 독일 프랑크푸르트 지방법원은 최근 독일의 유명 금융 포털 사이트 '피난츠플루스'와 그 공동 창업자인 토마스 케일이 메타를 상대로 제기한 상표권 및 인격권 침해 소송에서 원고 승소 판결을 내렸다. 법원은 메타에 사기 광고의 세부 정보와 이를 통해 얻은 수익을 모두 공개하고, 해당 게시물을 즉시 삭제하는 것은 물론 원고 측에 손해배상금을 지급하라고 명령했다. 이번 사건은 사기 범죄 조직이 피난츠플루스의 상표 등록 로고와 케일 대표의 얼굴 사진을 무단 도용해 가짜 주식·코인 투자 권유 광고를 페북과 인스타에 대량으로 뿌리면서 시작됐다. 원고 측은 지난 2024년 8월 한 달 동안에만 약 260건의 위반 사항을 메타에 직접 신고했으나, 메타 측이 일부 불법 광고를 삭제하는 데 무려 62일이나 걸리는 등 사실상 방치했다고 밝혔다. 이에 원고 측은 "메타가 사기 방지 조치를 게을리했을 뿐만 아니라 범죄자가 집행한 광고비로 부당 이득을 챙겼다"며 소송을 제기했다. 재판 과정에서 메타는 유럽연합(EU)의 디지털서비스법(DSA)에 명시된 '호스팅 서비스의 면책권(무지의 항변)'을 주장했다. 제3자가 올린 콘텐츠의 내용을 메타가 사전에 알지 못했으므로 법적 책임이 없다는 논리였다. 그러나 재판부는 메타의 이 같은 항변을 일축했다. 광고는 일반 사용자의 게시물처럼 순수한 시간순으로 노출되는 것이 아니라, 메타의 정밀한 '알고리즘과 광고 시스템'을 통해 표적화(타깃팅)돼 배포되는 유료 콘텐츠라는 이유에서다. 재판부는 "메타는 단순한 콘텐츠 중개자가 아니며, 알고리즘을 통해 광고를 제어하고 수익을 올린 이상 가짜 광고의 유포에 직접적인 책임을 져야 한다"고 판시했다. 원고인 토마스 케일 대표는 판결 직후 "이번 판결은 단일 사건에 그치지 않고 소셜 네트워크상에서 권리를 침해당한 모든 이들에게 적용될 수 있는 매우 엄격한 기준을 제시했다"며 "메타가 사용자 피해에 대해 가해자로서 직접 책임을 지게 된다는 의미"라고 평가했다. 업계에서는 메타가 연간 총매출의 약 10%에 달하는 막대한 수익을 사기성 광고에서 얻고 있다는 추정이 나올 만큼 플랫폼 내 사기 광고 폐해가 심각하다고 지적한다. 다만 이번 판결은 확정 판결이 아니며, 메타는 항소할 수 있다. 메타 홍보 담당자는 성명을 통해 "그동안 사기 광고를 적극적으로 적발하고 보고된 콘텐츠를 삭제하는 등 최선의 조치를 취해왔다"고 주장하며 "독일 법원의 결정을 유심히 검토한 뒤 향후 법적 대응을 결정할 것"이라고 밝혔다.

2026.09.26 09:13백봉삼 기자

구글, 우주 AI 데이터센터 건설 가세

구글이 지상의 전력 공급 제약 문제를 해결하고 인공지능(AI) 수요에 대응하기 위해 지구 궤도에 데이터센터를 구축하는 방안을 추진하고 있다고 야후파이낸스 등 외신이 25일(현지시간) 보도했다. 구글은 우선 '선캐처 프로젝트(Project Suncatcher)'를 통해 우주에서 간단한 AI 질의에 응답할 수 있는 칩을 탑재한 실험용 위성을 발사할 계획이다. 스페이스X의 발사 임무를 활용해 위성을 궤도에 올릴 예정이다. 이번 위성은 위성 이미지 기업 플래닛(Planet)과 공동 개발했으며, 구글의 텐서처리장치(TPU) 4개가 탑재된다. 4개의 TPU는 데이터센터 서버 1대 수준의 연산 능력을 갖춘 것으로 알려졌다. 위성은 약 1킬로와트(kW)의 태양광 전력으로 구동되며, 시험 운용 기간은 약 1년이다. 위성 자체는 최대 6년간 궤도에 머무를 예정이다. 구글은 블로그 게시글을 통해 "일부 사항은 우주에서만 테스트할 수 있다"며 "다음 주 첫 번째 TPU를 궤도에 올리면 향후 발사에 필요한 데이터와 정보를 확보할 수 있을 것"이라고 밝혔다. 우주 데이터센터 구상은 AI 시스템의 폭발적인 확산으로 급증한 전력 수요에 대응하기 위한 방안으로 제시됐다. 지상 데이터센터와 달리 우주에서는 태양광을 활용해 막대한 전력을 확보할 수 있다는 것이 구글의 구상이다. 우주에 데이터센터를 구축한다는 발상은 다소 비현실적으로 들릴 수 있지만, 빅테크 기업에는 새로운 대안으로 주목받고 있다. 우주에 태양광 패널을 설치할 경우 대기의 영향을 거의 받지 않고 낮과 밤의 구분 없이 태양 에너지를 활용할 수 있기 때문이다. 다만 현재로서는 관련 기술이 아직 검증 단계에 있다. 데이터센터처럼 작동하는 위성 네트워크 구축을 둘러싸고 거대 기술 기업과 첨단 연구기관 간 경쟁도 본격화되고 있다. 구글은 이번 실험을 통해 위성의 내구성과 우주 환경에서의 냉각 기술 등을 검증할 계획이다. 위성이 최대 100g 수준의 충격을 견디고, 지상 데이터센터와 달리 공기나 물을 사용하지 않는 우주용 냉각 시스템이 제대로 작동한다면 우주 데이터센터 구축에 필요한 핵심 기술을 확보할 수 있을 것으로 보인다. 일론 머스크 스페이스X 최고경영자(CEO)도 궤도 데이터센터를 AI 전환의 핵심 인프라 가운데 하나로 보고 있다. 스페이스X는 엔비디아 기반의 자체 궤도 데이터센터를 이르면 2027년 말 발사할 수 있다고 밝힌 바 있다. 아마존과 블루 오리진 창업자 제프 베이조스, 샘 올트먼 오픈AI CEO 등 다른 기술 업계 인사들도 우주 데이터센터 구상에 지지를 표명한 것으로 알려졌다.

2026.09.26 09:00이정현 미디어연구소

프랑스 지방정부도 소버린...왓츠앱 버리고 자체 메신저 추진

프랑스 지방정부가 왓츠앱과 같은 미국 빅테크 서비스 의존도를 낮추기 위해 자체적으로 데이터를 관리할 수 있는 소버린 메신저 구축을 추진한다. 클라우드와 AI를 중심으로 확산된 유럽의 디지털 주권 움직임이 업무용 메신저까지 확대되는 모습이다. 25일(현지시간) 영국 IT 전문매체 컴퓨터위클리에 따르면 프랑스 지방정부의 오픈소스 소프트웨어 도입을 지원하는 비영리단체 아둘락트(Adullact)와 공공 디지털 서비스 운영기관 연합 데클릭(Déclic)은 지방정부를 위한 자체 메신저 네트워크 구축을 추진하고 있다. 프로젝트는 오픈소스 통신 표준 매트릭스(Matrix)를 기반으로 한다. 지방정부와 공공기관이 각각 자체 서버를 운영하면서 공통 규격을 이용해 서로 메시지를 주고받는 분산형 구조다. 기존 왓츠앱과 같은 상용 메신저는 사업자가 운영하는 중앙 플랫폼을 통해 이용자 간 통신이 이뤄진다. 반면 매트릭스를 이용하면 각 기관이 직접 관리하는 서버에 데이터를 저장하면서 다른 기관의 서버와 연결할 수 있다. 프랑스 지방정부가 소버린 메신저 구축을 추진하는 배경에는 미국 빅테크 서비스에 대한 의존 문제가 자리 잡고 있다. 특히 자체 시스템을 구축할 인력과 자원이 부족한 소규모 지방정부에서는 무료로 이용할 수 있는 왓츠앱 등 상용 서비스가 업무에 활용돼 왔다. 프로젝트에는 오픈소스 전문기업 아라와(Arawa)와 보안 메신저 업체 엘리먼트(Element)도 참여한다. 엘리먼트는 지난 23일 아라와와 협력해 프랑스 지방정부의 매트릭스 기반 메신저 네트워크 구축을 지원한다고 밝혔다. 아라와는 각 지방정부가 관리하는 인프라에 엘리먼트의 서버 소프트웨어를 구축한다. 이를 통해 메시지와 관련 데이터를 해외 사업자의 클라우드가 아닌 각 기관이 통제하는 인프라에 보관할 수 있도록 한다. 다만 프랑스 지방정부 전체가 일괄적으로 왓츠앱 사용을 중단하는 것은 아니다. 지방정부와 공공 디지털 서비스 운영기관이 참여할 수 있는 공통 메신저 인프라를 구축해 왓츠앱 등 상용 서비스 대신 사용할 수 있는 선택지를 제공하는 방식이다. 프랑스 중앙정부는 이미 자체 업무용 메신저 'Tchap'을 운영하고 있다. Tchap 역시 매트릭스를 기반으로 개발됐으며 정부가 관리하는 인프라를 통해 공무원들이 메시지를 주고받을 수 있도록 설계됐다. 지방정부용 메신저 네트워크는 향후 Tchap과의 연동도 추진한다. 연동이 이뤄지면 지방정부와 중앙정부 관계자가 서로 다른 시스템을 사용하면서도 매트릭스의 공통 규격을 통해 메시지를 주고받을 수 있다. 컴퓨터위클리는 “프랑스 공공부문이 외국 기술기업에 대한 의존도를 낮추고 자체적으로 데이터를 통제하려는 디지털 주권 움직임의 하나”라며 “프랑스에서는 중앙정부에 이어 지방정부까지 업무용 커뮤니케이션 인프라를 직접 통제하려는 움직임이 확대되고 있다”고 전했다.

2026.09.26 08:07박수형 기자

온라인 불법복제물 시정권고 연 111만건...계정 막아도 다시 유통

온라인 불법복제물에 대한 시정권고가 지난해 111만건을 넘어섰다. 불법복제물을 반복적으로 유통해 계정정지 조치를 받고도 다시 적발된 계정 역시 3년 만에 2배 이상 늘어 반복·상습적인 저작권 침해에 대한 대응을 강화해야 한다는 지적이 나온다. 26일 국회 문화체육관광위원회 소속 조계원 더불어민주당 의원이 한국저작권보호원으로부터 제출받은 자료에 따르면 온라인 불법복제물 시정권고는 2022년 67만5910건에서 2023년 81만8752건, 2024년 104만986건, 2025년 111만1357건으로 매년 증가했다. 2022년과 비교하면 3년 만에 64.4% 늘어난 규모다. 올해 들어서도 지난 8월까지 62만8556건에 대한 시정권고가 이뤄졌다. 저작권 시정권고는 한국저작권보호원이 온라인에서 불법복제물 등의 전송 사실을 확인하고 심의를 거쳐 온라인서비스제공자에게 필요한 조치를 권고하는 제도다. 조치 유형은 경고와 삭제 전송중단, 계정정지 등으로 나뉜다. 지난해 전체 시정권고 가운데 경고는 55만5479건으로 49.98%, 삭제 전송중단은 55만5348건으로 49.97%를 차지했다. 반복적으로 불법복제물을 유통한 이용자에게 내려지는 계정정지 시정권고는 530건으로 전체의 0.05%였다. 특히 계정정지 이후에도 온라인 불법복제물을 다시 유통하다 적발되는 사례가 늘었다. 계정정지 시정권고 대상 계정은 2022년 444개, 2023년 420개, 2024년 425개에서 지난해 530개로 증가했다. 올해도 8월까지 341개 계정이 계정정지 시정권고 대상에 올랐다. 이 가운데 계정정지 시정권고를 받은 뒤 다시 온라인 불법복제물을 유통해 재적발·계정정지된 계정은 2022년 51개에서 2023년 46개, 2024년 64개, 지난해 117개로 늘었다. 지난해 재적발 계정은 2022년과 비교해 약 2.3배로 증가했다. 2024년과 비교해도 82.8% 늘었다. 올해는 8월까지 28개 계정이 다시 적발됐다. 국회에서는 저작권 침해에 대한 처벌 수위를 높이는 법 개정도 이뤄졌다. 조 의원이 대표발의한 저작권법 일부개정법률안은 저작재산권 등을 침해한 경우 특허권 등 침해와 동일하게 7년 이하 징역 또는 1억원 이하 벌금에 처할 수 있도록 처벌을 강화하는 내용을 담았다. 개정안은 올해 1월 국회를 통과했다. 조 의원은 “이재명 정부가 지향하는 'K-컬처 300조원 시대'를 실현하기 위한 기본 전제는 바로 창작자들의 피땀 어린 지식재산권(IP)을 온전히 지켜내는 것”이라며 “온라인 불법복제물에 대한 시정권고가 연간 100만건을 넘어서고, 계정정지 이후에도 다시 불법복제물을 유통하는 사례가 증가하고 있는 만큼 반복·상습 침해를 면밀히 살펴볼 필요가 있다”고 말했다. 이어 “단순히 불법복제물을 삭제하고 계정을 정지하는 데 그치지 않고 반복·상습 침해를 실질적으로 줄이는 것이 중요하다”며 “계정정지 이후 재침해 실태를 지속적으로 관리하고, 창작자의 권리를 보호할 수 있는 실효성 있는 재발 방지 대책을 마련해야 한다”고 강조했다.

2026.09.26 07:03박수형 기자

마이크론, '역대 최대' 실적 경신 임박…AI메모리 수요 굳건

미국 주요 메모리 제조기업 마이크론의 분기 실적발표가 다음 주로 다가왔다. 마이크론이 제시한 분기 매출 전망치는 500억 달러(67조 8000억원)다. 역대 최대 실적 경신을 예고했다. 이번 실적발표에 따라 삼성전자·SK하이닉스 등 국내 메모리 업계 실적 전망도 구체화될 예정이다. 마이크론은 내달 1일 2026회계연도 4분기(6~8월) 실적을 발표할 예정이다. 앞서 마이크론은 전 분기(3~5월) 매출 415억 달러(약 56조 3000억원), 영업이익 337억 달러(약 45조 7000억원)로 분기 사상 최대 실적을 기록했다. 영업이익률은 81%였다. 마이크론이 제시한 이번 분기 실적 전망치는 전 분기보다 20% 높은 매출 500억 달러(오차범위 10억 달러), 매출총이익률 86% 수준이다. 마이크론의 공격적 성장 목표는 인공지능(AI) 산업 주도로 폭증하고 있는 메모리 반도체 수요를 기반으로 한다. 마이크론이 전 분기(3~5월) 실적발표 당시 "2027년에도 메모리 수급 상황은 전반적으로 타이트할 것"이라며 "2028년은 점진적 공급 개선을 기대하나, AI·로봇 등 첨단 산업의 강한 성장 덕분에 수요를 따라잡는 시점을 예측하기가 어렵다"고 밝힌 바 있다. 마이크론은 메모리 반도체 장기공급계약 개념의 전략적고객계약(SCA)도 16건 체결했다. 해당 계약의 최소 보장 매출은 총 1000억 달러다. 가격 하한선은 기존의 모든 분기 최고 마진보다 높은 수준을 보장한 것으로 알려졌다. 6세대 고대역폭메모리(HBM4) 누적 매출도 올 상반기 10억 달러를 넘어섰다. 마이크론의 이번 분기 실적발표는 삼성전자, SK하이닉스 등 국내 주요 반도체 기업의 3분기 실적 가늠자다. 마이크론은 국내 기업들보다 한 달 빨리 실적을 발표하기 때문에, D램·낸드 평균판매가격(ASP), 출하량 등 시장 상황을 미리 판단할 수 있다.

2026.09.26 06:28장경윤 기자

배터리도 반도체처럼…설계 따로 생산 따로 시대 오나

전기차 핵심 부품인 배터리를 둘러싼 완성차와 배터리 업체 역할이 달라지고 있다. 배터리 완제품을 공급받던 완성차 업체들이 셀의 성능과 구조를 직접 설계하고 실제 대량생산은 전문 배터리 업체에 맡기는 방식으로 영역을 넓히면서다. 반도체 산업의 '팹리스(설계)-파운드리(생산)'와 닮은 새로운 분업 구조가 배터리 산업에서도 나타나고 있다는 분석이다. 26일 업계에 따르면 현대자동차는 최근 배터리 셀 설계 역량을 강화하면서 대량생산은 전문 협력사에 맡기는 전략을 구체화하고 있다. 현대차는 지난달 열린 '2026 CEO 인베스터 데이'에서 자체 개발한 고성능 배터리 셀을 공개했다. 기존에 사용하던 하이니켈 셀보다 출력을 두 배 이상 높이고 충전 시간을 40% 단축한 제품으로, 내년 상반기 출시할 주행거리연장형 전기차(EREV)에 처음 적용할 예정이다. 현대자동차는 당시 자체 설계한 EREV용 배터리를 협력사를 통해 생산하는 '팹리스·파운드리' 모델을 추진한다고 설명했다. 현대차가 직접 배터리 제조사업에 뛰어들기보다는 차량에 최적화된 셀의 사양과 구조, 성능을 정의하고 생산은 배터리 전문기업의 양산 역량을 활용하겠다는 것이다. 배터리 기술 내재화를 위한 투자도 늘리고 있다. 현대차그룹은 약 1조 2000억원을 투입해 경기 안성에 '미래 모빌리티 배터리 캠퍼스'를 구축하고 있다. 올해 말 완공을 목표로 하는 이곳에서는 셀 설계뿐 아니라 공정기술과 차량 제어를 연계한 연구까지 진행한다. 연구시설에서 실제 생산공정에 가까운 검증을 수행한 뒤 양산은 전문 배터리 업체와 협력하는 구조다. 이 같은 움직임은 현대차만의 전략은 아니다. 글로벌 완성차 업체들도 배터리 업체가 만든 제품을 단순 구매하는 데서 벗어나 셀 개발 단계부터 깊숙이 관여하고 있다. 제너럴모터스(GM)는 자체 배터리 연구시설에서 셀 화학조성과 구조를 개발하면서 LG에너지솔루션, 삼성SDI 등과 공동개발을 확대하고 있다. GM과 LG에너지솔루션은 리튬망간리치(LMR) 각형 배터리를 공동 개발해 2028년 미국에서 양산할 계획이다. GM이 2015년부터 LMR 기술을 연구해온 가운데 LG에너지솔루션의 소재·양산 기술을 결합하는 방식이다. 지난달에는 GM과 삼성SDI도 고에너지밀도·급속충전 기술을 적용한 차세대 각형 배터리를 공동 개발하기로 했다. 흥미로운 점은 동시에 GM이 삼성SDI와 추진하던 미국 배터리 합작공장 지분을 삼성SDI에 넘겼다는 것이다. 직접 생산시설을 공동 보유하는 방식은 축소하면서도 제품 개발 단계 기술 협력은 이어가는 형태다. 메르세데스-벤츠도 독일 슈투트가르트의 배터리 연구시설 'e캠퍼스'에서 셀 화학조성과 제품 설계, 소규모 시험생산까지 수행한다. 여기서 확보한 셀 설계·공정 기술을 향후 협력사의 양산 배터리 셀에 적용한다는 방침이다. 모든 완성차 업체가 생산을 외부에 맡기는 것은 아니다. 폭스바겐은 한발 더 나아가 배터리 자회사 파워코를 설립하고 셀 설계부터 생산까지 직접 가져가는 수직계열화 전략을 택했다. 파워코는 지난해 12월 독일 잘츠기터 공장에서 자체 셀 생산을 시작했다. 유럽 완성차 업체가 자체적으로 배터리 셀을 개발·생산하는 첫 사례기도 했다. 완성차 업체들이 배터리 설계에 직접 뛰어드는 배경에는 원가와 차량 성능이 있다. 배터리는 전기차 제조원가에서 차지하는 비중이 큰 데다 주행거리와 충전속도, 출력, 안전성까지 차량의 핵심 상품성을 좌우한다. 완성차 업체 입장에서는 셀을 외부 업체의 완제품으로 구매하는 것보다 차량별로 필요한 성능과 가격을 직접 정의할수록 제품 개발과 원가 관리에서 주도권을 높일 수 있다. 배터리 업체와의 관계에도 변화가 불가피하다. 완성차가 셀 사양과 핵심 설계까지 가져갈 경우 배터리 기업의 역할은 자체 제품을 개발해 판매하는 데서 고객사가 원하는 셀을 높은 수율과 낮은 비용으로 구현하는 쪽으로 확대될 수 있다. 동시에 완성차가 여러 배터리 업체에 동일하거나 유사한 사양의 생산을 맡길 수 있게 되면 공급처 다변화와 가격 협상에도 유리해질 수 있다. 다만 배터리 산업이 반도체처럼 설계와 제조가 완전히 분리되기는 어렵다는 게 업계의 시각이다. 반도체는 설계도에 따라 서로 다른 파운드리가 제품을 생산하는 산업 구조가 확립돼 있지만, 배터리는 양극·음극·전해질의 소재 조합부터 코팅·조립·활성화 등 제조공정까지 최종 성능과 안전성에 직접적인 영향을 준다. 양산 과정에서 수율과 품질을 확보하는 공정기술 역시 배터리 업체의 핵심 경쟁력이다. 실제로 GM도 자체 배터리 연구 역량을 강화하면서 LG에너지솔루션과 LMR을, 삼성SDI와 차세대 각형 배터리를 각각 공동 개발하고 있다. 완성차가 설계하고 배터리사가 그대로 찍어내는 일방적인 위탁생산보다는 두 산업의 기술이 개발 단계부터 결합하는 공동개발 성격이 강한 셈이다. 업계에서는 향후 완성차 업체가 차량에 필요한 배터리의 성능과 구조를 주도적으로 정의하고, 배터리 업체가 소재·공정·양산 기술을 더해 제품화하는 방식이 확산될 것으로 보고 있다. 배터리 산업 경쟁구도가 단순한 셀 공급사와 고객사 관계에서 설계와 제조 역량을 나눠 갖는 새로운 분업 관계로 바뀌고 있는 것이다.

2026.09.26 06:28류은주 기자

아부다비 금융 주간 2026, 새로운 서밋 및 전략적 파트너십으로 글로벌 영향력 확대

미화 61조 달러 이상의 자산을 대표하는 300명 이상의 최고경영자(CEO) 및 회장이 ADFW 2026 참석 확정 역대 최대 규모로 개최되는 이번 행사는 8개 무대에서 75개 이벤트를 진행하며, 헤지펀드, 부동산, 헬스케어, 인프라, 토큰화, 에너지, 지경학을 아우르는 10개의 신규 이벤트 및 플랫폼 마련 국제통화기금(International Monetary Fund), 유럽연합(European Union), 아랍통화기금(Arab Monetary Fund), AIMA, 애틀랜틱 카운슬(Atlantic Council), CNBC, Yicai, Semafor 및 기타 국제기관과 새로운 전략적 협력 체결 아부다비, 아랍에미리트, 2026년 9월 26일 /PRNewswire/ -- 아부다비 왕세자이자 아부다비 집행위원회 의장인 셰이크 칼레드 빈 모하메드 빈 자이드 알 나흐얀(His Highness Sheikh Khaled bin Mohamed bin Zayed Al Nahyan)의 후원 아래 열리는 아부다비 금융 주간(Abu Dhabi Finance Week, ADFW) 2026이 프로그램, 파트너십 및 글로벌 연사 라인업을 대폭 확대하며 역대 가장 야심 찬 행사로 자리매김하고 있다. 아부다비의 국제 금융 센터인 ADGM이 주최하는 제5회 ADFW 2026은 2026년 12월 7일부터 10일까지 개최되며, 이 행사가 결집시키는 글로벌 커뮤니티의 확대된 규모와 수준을 보여줄 예정이다. 미화 61조 달러 이상의 자산을 대표하는 300명 이상의 글로벌 금융 리더가 이미 참석을 확정했으며, 올해 행사는 지난해 기록한 미화 62조 달러 규모를 넘어설 것으로 예상된다. 확장된 국제 의제 '파트너십으로 강화되는 자본 커뮤니티(The Capital Community, Powered by Partnerships)'를 주제로 하는 ADFW 2026은 2025년 6개 무대에서 진행된 60개 이벤트에서 올해 8개 무대 75개 이벤트로 확대된다. 프로그램에는 아부다비 부동산 서밋(Abu Dhabi Real Estate Summit), AIMA 글로벌 헤지펀드 리더십 플랫폼(AIMA Global Hedge Fund Leadership Platform), 애틀랜틱 카운슬과 함께하는 헬스 파이낸스 & 이노베이션 포럼(Health Finance & Innovation Forum)을 포함한 10개의 새로운 이벤트와 플랫폼이 추가된다. 이 밖에도 CNBC AI 캐피털 스택 서밋(CNBC AI Capital Stack Summit), Semafor와 함께하는 넥스트 쓰리 빌리언 서밋(Next Three Billion Summit), 트레저리 리더십 포럼(Treasury Leadership Forum), 미-아랍에미리트 무역 회랑 포럼(US-UAE Trade Corridor Forum), Hub71 그로스 스테이지(Hub71 Growth Stage), XRG와 함께하는 뉴 에너지 파이낸스(New Energy Finance)가 마련될 예정이며, AI 및 금융시장, 스테이블코인, 토큰화, 에너지 및 변화하는 지정학적 투자 환경을 다루는 세션도 진행된다. ADFW는 중국, 한국, 유럽연합, 미국에 초점을 맞춘 전용 포럼과 대화를 통해 국제 시장 간 연결도 더욱 강화하며, 국경을 초월한 투자 및 비즈니스 파트너십을 지원할 예정이다. 이러한 신규 플랫폼은 글로벌 시장, 자산운용, 핀테크, AI 및 지속 가능한 금융을 아우르는 ADFW의 기존 대표 행사들과 UBS 투자자 포럼(UBS Investor Forum)을 보완하게 된다. ADFW 2026 파트너십 올해 주제를 반영해 ADFW는 국제 금융기관, 산업단체, 정책 입안자들과의 협력을 확대하고, 나흘간 다양한 전문 플랫폼을 마련한다. 아랍통화기금은 ADFW에서 지역 핀테크 워킹 그룹(Regional FinTech Working Group)을 소집해 역내 고위 규제당국 관계자와 주요 이해관계자를 한자리에 모을 예정이다. 한편 UBS, 스탠다드차타드(Standard Chartered), 한화금융, 바이낸스(Binance), ADIO와의 협력은 투자, 자산, AI 및 국제 시장 분야를 아우른다. 글로벌 금융 규제당국 서밋(Global Financial Regulators Summit)도 대폭 확대되어 50개국 이상의 규제당국 관계자들이 토큰화, 규제 혁신 및 글로벌 금융 규제 체계의 진화에 관한 논의에 참여할 예정이다. ADGM의 아메드 자심 알 자비(Ahmed Jasim Al Zaabi) 회장은 "아부다비가 글로벌 자본 중심지로 부상하는 가운데 아부다비 금융 주간의 규모와 야심도 커지면서 이러한 위상이 한층 강화되고 있다. 올해 우리는 글로벌 투자자, 금융기관, 정책 입안자, 혁신가 및 기업가로 구성된 광범위한 커뮤니티를 한자리에 모으며, 자본이 어디로 이동하고 있고 새로운 기회가 어디에서 나타나고 있는지를 반영하는 확대된 의제를 선보인다. "그러나 규모만으로 ADFW의 성공을 평가할 수는 없다. ADFW의 진정한 강점은 이 행사가 만들어내는 파트너십에 있다. 시장 간 상호연결성이 높아지고 투자를 좌우하는 요인들이 더욱 복잡해지는 상황에서 ADFW는 세계 금융 커뮤니티가 관계를 구축하고 관점을 교환하며 행사 기간을 넘어 장기적으로 이어지는 기회를 창출할 수 있는 플랫폼을 제공한다"고 말했다. 글로벌 리더, 연사 라인업 합류 새롭게 확정된 연사에는 수십억 달러 규모의 기술 유니콘 기업인 크루소(Crusoe), 힉스필드 AI(Higgsfield AI) 및 익스팬시오(XPANCEO)의 창립자들, 칼라일 그룹(The Carlyle Group)의 데이비드 루벤스타인(David Rubenstein) 공동창립자 겸 공동회장, JP모건(JPMorgan), 산탄데르(Santander), 모건스탠리(Morgan Stanley), 스테이트 스트리트(State Street) 및 UBS 의 고위 임원들이 포함된다. 확대되는 연사 라인업에는 스탠다드차타드, 레볼루트(Revolut), 스톤피크(Stonepeak), 코펜하겐 인프라스트럭처 파트너스(Copenhagen Infrastructure Partners), 크리스티(Christie's), 시스테마티카 인베스트먼츠(Systematica Investments) 및 GCM 그로스베너(GCM Grosvenor) 등 주요 기관의 CEO, 창립자 및 회장들도 포함된다. 글로벌 자본을 재편하는 요인에 초점을 맞춘 4일 ADFW는 4일간의 주제별 일정을 통해 2027년 및 그 이후의 자본 배분과 경제 성장에 영향을 미치는 주요 요인을 살펴볼 예정이다. 첫째 날에는 아부다비의 팰컨 이코노미(Falcon Economy), 글로벌 시장 및 거시경제 메가트렌드를 다루고, 둘째 날에는 자산운용, 사모시장 및 자산, 셋째 날에는 AI, 핀테크, 디지털 자산 및 금융 혁신, 넷째 날에는 지속 가능한 금융과 장기적인 경제 및 사회적 회복탄력성을 집중적으로 다룬다. 추가 연사와 프로그램 세부 내용은 ADFW 2026 개최에 앞서 순차적으로 발표될 예정이다. 자세한 정보와 등록은 https://www.adfw.com/에서 확인할 수 있다.

2026.09.26 06:10글로벌뉴스

'마이크론과 분쟁' YMTC, 특허 무효 판단 불복...항소심서 다투는 특허 15건으로↑

미국 마이크론과 특허분쟁 중인 중국 YMTC가 자사 메모리 특허가 무효라고 판단한 미국 특허심판원(PTAB) 결정에 불복하고 연방항소법원(CAFC)에 항소했다. 이로써 연방항소법원에서 양사가 특허성을 다투는 YMTC 특허는 15건으로 늘었다. 26일 업계에 따르면 YMTC는 자사 메모리 특허 1건(등록번호 12,010,838)이 무효라고 판단했던 지난 2일(현지시간) 특허심판원 판단에 불복하고 이달 23일 연방항소법원에 항소했다. YMTC는 마이크론을 상대로 제기한 특허침해소송 3건에서 모두 특허 27건이 침해됐다고 주장하고 있다. 마이크론은 YMTC 특허 27건 중 19건에 대해선 특허심판원에 무효심판(IPR·PGR)을 청구했고, 나머지 8건에 대해선 특허상표청에 결정계 재심사(EPR)를 청구했다. 마이크론이 특허심판원에 접수한 무효심판 19건 중 특허심판원 단계에서 무효 판단이 나온 특허는 7건, 유효 취지 판단이 나온 특허는 12건이다. 유효 취지 판단은 무효심판이 개시되지 않았거나, 심판 개시 후 유효 또는 일부 유효(일부 무효) 판단이 나온 특허를 말한다. 특허심판원의 무효심판 개시 기각에 대해선 불복할 수 없다. 마이크론과 YMTC는 바라던 결과를 얻지 못했던 특허심판원 무효심판 결정에 대해 연방항소법원에 항소하고 있다. 일부 유효(일부 무효) 판단이 나온 특허에 대해선 마이크론과 YMTC 모두 항소하고 있다. 다만, YMTC는 특허심판원에서 무효 판단이 나온 특허 7건 중 1건(11,101,276)에 대해선 항소하지 않았다. 마이크론이 특허심판원 무효심판이 아니라 특허청 결정계 재심사를 청구한 YMTC 특허는 8건이다. 8건 중 7건은 재심사 명령이 나왔고, 1건은 기각됐다. 지난해부터 특허청이 특허 안정성 제고를 이유로 특허심판원의 무효심판 재량적 기각을 늘리면서, 특허청 결정계 재심사를 활용하는 경우가 늘었다. 특허심판원 무효심판이 특허청 결정계 재심사보다 특허권자를 압박하는 힘이 더 크다. 결정계 재심사는 비용은 적게 들지만, 결정계 재심사 청구인의 참여폭이 극히 제한된다. YMTC는 지난 2022년 12월 미국 상무부 블랙리스트(Entity List)에 포함됐다. 다음해인 2023년부터 2025년까지 매년 마이크론을 상대로 미국 특허소송을 제기했다. 미국에서 사업을 하기 어려운 YMTC는 사실상 특허관리전문기업(NPE)과 비슷한 지위로 분쟁을 지속할 수 있다. YMTC가 특허소송 3건에서 특허침해품으로 지목한 마이크론 제품은 96단, 128단, 176단, 232단 3D 낸드 플래시 메모리, 그리고 DDR5, LPDDR5 등 D램 메모리 등이다. YMTC가 각각의 소송에 사용한 특허 수는 ▲19건(2023년 11월, 캘리포니아북부법원) ▲11건(2024년 7월, 캘리포니아북부법원) ▲8건(2025년 10월, 텍사스동부법원) 등이다. 두 번째 소송에 사용한 특허 11건은 모두 첫 번째 소송에 사용한 특허 19건에 포함된다. 전체적으로 마이크론이 YMTC를 상대로 자국에서 힘겨운 특허분쟁을 이어가고 있다.

2026.09.26 01:00이기종 기자

  Prev 1 2 3 4 5 6 7 8 9 10 Next  

지금 뜨는 기사

이시각 헤드라인

미·중 AI 협력 논의 직후…미 의회, 중국산 부품 차단 추진

NASA 로버, 화성 분화구서 고대 지하수 흔적 발견 [우주로 간다]

가트너 "2029년까지 VM웨어 고객 55% 이전 고려"...대체 인프라 검토

배터리도 반도체처럼…설계 따로 생산 따로 시대 오나

ZDNet Power Center

Connect with us

ZDNET Korea is operated by Money Today Group under license from Ziff Davis. Global family site >>    CNET.com | ZDNet.com
  • 회사소개
  • 광고문의
  • DB마케팅문의
  • 제휴문의
  • 개인정보취급방침
  • 이용약관
  • 청소년 보호정책
  • 회사명 : (주)메가뉴스
  • 제호 : 지디넷코리아
  • 등록번호 : 서울아00665
  • 등록연월일 : 2008년 9월 23일
  • 사업자 등록번호 : 220-8-44355
  • 주호 : 서울시 마포구 양화로111 지은빌딩 3층
  • 대표전화 : (02)330-0100
  • 발행인 : 김경묵
  • 편집인 : 김태진
  • 개인정보관리 책임자·청소년보호책입자 : 김익현
  • COPYRIGHT © ZDNETKOREA ALL RIGHTS RESERVED.