• ZDNet USA
  • ZDNet China
  • ZDNet Japan
  • English
  • 지디넷 웨비나
뉴스
  • 최신뉴스
  • 방송/통신
  • 컴퓨팅
  • 홈&모바일
  • 인터넷
  • 반도체/디스플레이
  • 카테크
  • 헬스케어
  • 게임
  • 중기&스타트업
  • 유통
  • 금융
  • 과학
  • 디지털경제
  • 취업/HR/교육
  • 생활/문화
  • 인사•부음
  • 글로벌뉴스
  • AI의 눈
ZDPick
반도체
인공지능
IT'sight
칼럼•연재
포토•영상

ZDNet 검색 페이지

'보안'통합검색 결과 입니다. (10951건)

  • 영역
    • 제목
    • 제목 + 내용
    • 작성자
    • 태그
  • 기간
    • 3개월
    • 1년
    • 1년 이전

야놀자넥스트, 기업용 AI 비용·보안 통합 관리 솔루션 'Amux' 선보여

야놀자그룹의 엔터프라이즈 솔루션 기술 개발 법인 야놀자넥스트가 사내 AI 활용과 비용, 보안을 통합 관리하는 솔루션 '에이먹스(Amux)'를 출시했다. 6일 회사에 따르면, Amux는 사내 AI 서비스 사용량과 과금 현황을 실시간으로 확인하고 제어할 수 있는 관리 솔루션이다. 부서 및 직원별 모니터링을 통해 불필요한 AI 인프라 비용 낭비를 줄여준다. AI 입력창 내 대외비 문서나 개인정보 유출을 자체 보안 로직으로 사전 차단하며 사후 모니터링을 지원한다. 출시를 기념해 공식 홈페이지에서 첫 달 무료 프리뷰 신청 기업을 대상으로 맞춤형 컨설팅과 기술 지원을 제공한다. 강경원 야놀자넥스트 대표는 “에이먹스는 AI를 도입하고 싶어도 '비용'과 '보안' 때문에 주저하던 기업들에게 가장 명쾌한 정답이 될 것”이라며 “앞으로도 기업들이 AI를 안전하고 효율적으로 업무에 이식할 수 있도록 돕는 실용적인 테크 솔루션을 계속 선보이겠다”고 말했다.

2026.10.06 09:55백봉삼 기자

KT, AX 풀스택 공개...인프라부터 일상까지

KT가 기업이 AI 에이전트를 직접 구축해 업무에 연결할 수 있는 에이전틱 AI 플랫폼을 처음 공개한다. 국산 신경망처리장치(NPU)를 활용한 기업용 AI 시스템부터 피지컬 AI, 데이터센터 액침냉각, 미디어·통신 AI까지 인프라와 플랫폼, 서비스를 잇는 AX 기술도 한자리에 선보인다. KT는 6일부터 사흘간 서울 삼성동 코엑스에서 열리는 'AI페스타 2026'에 참가해 'AI로 대한민국이 성장하는 이야기'를 주제로 전시관을 운영한다고 밝혔다. 전시 공간은 AI를 구동하는 기반부터 산업 현장과 일상에 적용되는 과정에 맞춰 'AX 인프라', 'AX 플랫폼', 'AX 서비스' 등 3개 영역으로 구성했다. 국산 NPU부터 액침냉각까지, 기업 AI 인프라 공개 인프라 영역에서는 위성과 해저케이블, 데이터센터를 연결해 세계와 우주에서 확보한 데이터가 AI 연산을 거쳐 산업 현장까지 전달되는 과정을 보여준다. 공기로 열을 제거하는 기존 방식 대신 열이 나는 칩에 냉각수를 직접 보내는 액체냉각 기술을 선보인다. 기존 공랭 방식과 달리 비전도성 냉각유를 이용해 서버와 컴퓨팅 장비에서 발생하는 열을 직접 식히는 방식이다. 데이터센터 내부를 이동하며 설비를 점검하는 자율관제 로봇도 시연한다. 외부로 데이터를 보내기 어려운 금융·공공·제조 기업을 겨냥한 'KT NPU LLM 스테이션'도 공개한다. 국산 NPU 서버에 KT AI 모델과 운영 플랫폼을 결합한 기업용 소버린 AI 어플라이언스다. 기업이 기존 ICT 인프라와 연동하면서 내부 데이터를 안전하게 활용할 수 있도록 설계했다. 사내 문서를 기반으로 질문하면 답변과 함께 근거가 된 출처까지 확인할 수 있다. 관리자는 대시보드에서 AI 사용량과 모델 상태, 사용자별 문서 접근 권한 등을 관리할 수 있다. AI 에이전트가 업무하고 로봇 움직인다..'Agentic On' 첫선 플랫폼 영역의 핵심은 이번 행사에서 처음 공개하는 기업용 에이전틱 AI 플랫폼 'Agentic On'이다. 기업이 AI 에이전트를 만들고 기존 업무와 연결한 뒤 운영 관리와 확장까지 할 수 있도록 지원한다. Agentic On은 AI 에이전트 구축과 AI 모델 활용, 기업 데이터 연계, 운영·관리 기능을 하나의 플랫폼에서 제공한다. 필요한 기능을 선택해 조합하는 모듈형 구조를 적용해 기업이 필요한 영역부터 도입한 뒤 활용 범위를 단계적으로 확대할 수 있도록 했다. 생성형 AI가 이용자의 질문에 답하는 데 머물지 않고 여러 AI 에이전트가 협업해 실제 업무를 수행하는 환경을 구축하는 것이 목표다. AI가 물리적 장치까지 움직이는 피지컬 AI 기술도 전시한다. 현장에서 수집한 작업 데이터를 AI가 학습하고 시뮬레이션과 디지털트윈으로 운영 방식을 검증한 뒤 실제 로봇과 설비에 적용한다. 운영 과정에서 다시 쌓인 데이터는 AI 학습에 활용돼 성능과 효율을 높이는 구조다. KT의 자체 LLM '믿음 K 시리즈'도 함께 소개한다. 복잡한 업무와 긴 문서의 맥락을 처리하는 모델부터 텍스트·이미지·음성을 함께 이해하는 멀티모달 모델, 판례 검색과 계약서 검토 등을 지원하는 법률 특화 모델까지 기업 업무별 AI 활용 사례를 제시한다. 보이스피싱 잡고 TV·통신 관리까지...일상으로 들어온 AI 서비스 영역에서는 일반 이용자가 직접 체감할 수 있는 AI 기술을 전면에 내세운다. '모두의 AI'는 공공과 쇼핑, 교육 등 생활 영역에서 필요한 정보를 검색하고 비교·추천한 뒤 실제 서비스 이용까지 연결한다. 전시장에서는 이용자가 아이디어를 AI로 3D 콘텐츠로 구체화하고 이를 3D 프린터로 실제 결과물로 만드는 과정도 체험할 수 있다. 통신 보안 분야에서는 '안심365'를 선보인다. AI가 문자 메시지의 특징과 패턴을 분석해 새로 등장하거나 변형된 스팸을 탐지하고, 통화에서는 보이스피싱 시나리오와 화자 인식, AI 변조 음성을 찾는 딥보이스 탐지 기술을 활용한다. 'AI 보이스피싱 탐지 서비스 3.0'은 음성과 텍스트, 말투를 종합적으로 분석해 위험 여부와 판단 근거를 함께 알려준다. 관람객이 문자 스팸 차단과 보이스피싱 탐지 과정을 직접 비교할 수 있는 체험 공간도 마련했다. 미디어 분야에서는 '지니TV AI 에이전트'를 전시한다. 시청 중인 콘텐츠의 맥락을 AI가 파악해 배우 정보와 출연작을 찾아주고 새로운 콘텐츠 발견까지 이어준다. 온디바이스 AI는 콘텐츠와 시청 환경에 맞춰 화질과 사운드, 음성 명료도, 실시간 자막, 화면 밝기와 음량 등을 조정한다. '마이케이티 마이 AI'를 이용하면 여러 메뉴를 직접 찾아다니지 않고 AI와 대화하면서 요금제와 데이터 사용량, 로밍, 멤버십, 장기고객 쿠폰, 영화 예매 등을 조회하거나 처리할 수 있다. 가입 상품과 약정 정보를 바탕으로 이용자가 놓치기 쉬운 혜택도 먼저 안내한다. 소상공인을 겨냥한 AI 마케팅 서비스 'SOMA AI'도 선보인다. 매출과 메뉴별 판매 현황 등 매장 데이터를 분석해 필요한 마케팅 활동을 제안하고 홍보 이미지와 문구 제작까지 지원한다. 날씨와 지역 행사 등의 정보도 분석해 적절한 마케팅 시점을 찾아준다. KT는 행사 둘째 날인 7일 B2B 고객 100명을 초청해 코엑스에서 'AI 이노베이션 데이 26' 세미나도 연다. AX 인프라부터 산업 현장의 피지컬 AI까지 KT의 AX 전략을 소개하고 전시 기술을 각 기업 환경에 적용하기 위한 상담도 진행한다.

2026.10.06 09:16박수형 기자

공공 급속충전기도 '꽂으면 결제'…채비, PnC 시범 운영 맡는다

전기차 충전사업자 채비가 기후에너지환경부가 추진하는 공공 급속충전기 자동 충전·결제(PnC) 서비스의 첫 시범 운영을 맡는다. 채비는 6일 공공 급속충전기 30기에 PnC 서비스를 우선 적용하고, 실제 충전 환경에서 서비스 안정성을 점검할 예정이라고 밝혔다. 시범 운영은 10월 말부터 시작한다. 플러그앤차지(PnC)는 충전 커넥터를 차량에 연결하면 별도 카드 인증이나 현장 결제 절차 없이 충전과 결제가 자동으로 진행되는 국제 표준 충전 기술이다. 기후부는 기존 5~6단계로 이뤄지는 충전 과정을 단순화하기 위해 공공 급속충전기에 PnC 기능을 도입하고 있다. 기후부는 이번 시범 운영 결과를 토대로 PnC 기능을 지원하는 공공 급속충전기로 적용 대상을 넓힐 계획이다. 채비는 기후부 급속충전기에 하드웨어 보안 모듈(HSM) 칩을 적용한 점이 이번 선정에 반영됐다고 설명했다. HSM은 암호화와 인증에 필요한 중요 정보를 하드웨어 내부에서 보호하는 보안 장치다. 채비는 해당 칩을 탑재한 충전기를 통해 차량과 충전기 간 인증 과정의 보안성을 높일 방침이다. 완성차 업체와의 PnC 서비스 연계 경험도 보유하고 있다. 채비는 지난 6월 현대차그룹의 PnC 서비스를 자사 충전 네트워크에 적용했다. 자체 자동결제 서비스인 '바로채비'도 운영 중이다. 이용자가 충전 커넥터를 연결하면 차량 인증부터 충전, 결제까지 자동으로 처리하는 방식이다. 최영훈 채비 대표는 "충전 인프라의 경쟁력은 단순히 설치 대수를 늘리는 데 그치지 않고 이용자가 실제 충전 과정에서 체감하는 편의성과 서비스 신뢰성에서 나온다"며 "축적한 PnC 기술과 현장 경험을 바탕으로 안정적인 공공 PnC 서비스를 제공하겠다"고 말했다.

2026.10.06 09:01김재성 기자

SKT 국방 AX 공략…전술 판단 돕는 'AI 참모' 선봬

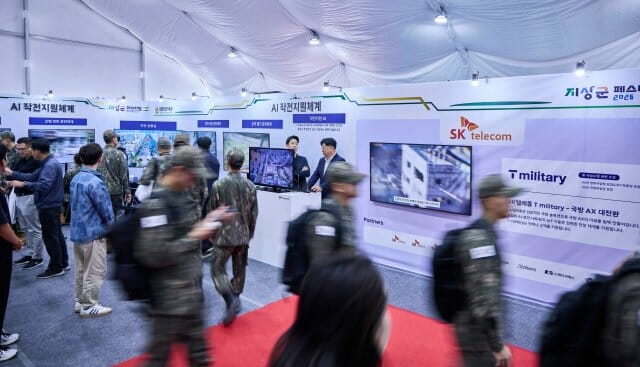
SK텔레콤이 AI로 전장 데이터를 분석해 지휘관의 전술 판단을 지원하는 'AI 참모'를 선보였다. 저궤도 위성과 양자암호 등 통신·보안 기술도 함께 공개하며 국방 AX 사업 확대에 속도를 낸다. SK텔레콤은 지난 1일부터 5일까지 충남 계룡시 계룡대 활주로에서 열린 '2026 지상군페스티벌'에 민간기업 가운데 유일하게 참가했다고 밝혔다. 육군본부가 주관하는 지상군페스티벌은 첨단 과학기술을 활용한 육군의 현재와 미래 전투체계를 일반에 소개하는 행사다. SK텔레콤은 정책홍보관에서 국방 기술·서비스를 아우르는 'T 밀리터리(T military)'를 내걸고 AI 작전 지원 체계인 AI 참모와 저궤도 위성 기반 통신 보안 기술을 전시했다. AI 참모는 군이 보유한 여러 데이터를 하나의 플랫폼에서 연결하고 분석해 지휘관의 상황 파악과 의사결정을 지원하는 체계다. 데이터 사이의 의미와 관계를 구조화하는 온톨로지와 실제 전장 환경을 가상 공간에 재현하는 디지털트윈 기술을 활용한다. 드론과 로봇, 각종 센서가 투입되는 미래 전장에서는 여러 장비에서 쏟아지는 데이터를 얼마나 빠르게 분석해 활용하느냐가 전투 수행의 주요 요소로 꼽힌다. SK텔레콤은 흩어진 전장 데이터를 연계해 필요한 정보를 적시에 제공하고 지휘관의 신속한 전술 판단을 지원하는 방식으로 AI 참모를 구성했다. 행사장에서는 데이터 수집 분석부터 디지털트윈을 통한 전장 상황 구현, 의사결정 지원까지 전 과정을 시연했다. AI 기반 전투체계에 필요한 통신망도 함께 제시했다. 지상 통신 인프라를 이용하기 어려운 지역에서는 저궤도 위성으로 연결성을 확보하고, 양자암호와 스텔스 와이파이 등을 결합해 통신 보안을 강화하는 방식이다. AI와 드론, 로봇 등이 실시간으로 정보를 주고받는 환경을 고려해 위성부터 유·무선 네트워크, 보안까지 하나의 전장 통신 체계로 묶었다. 이는 육군이 추진하는 미래 전투체계 '아미 타이거 플러스'와 맞닿아 있다. 아미 타이거 플러스는 AI 데이터를 비롯해 드론·대드론, 로봇, 사이버·전자기 등 첨단 기술을 육군 전투력에 통합하는 사업이다. 이번 전시에는 SK텔링크를 비롯해 테크트리이노베이션, 인핸스, 머큐리, KCS, 파블로항공 등이 참여했다. SK텔레콤은 AI와 위성, 네트워크, 보안 분야 파트너 기술을 실제 작전 환경에 적용할 수 있는 형태로 결합해 국방 분야 사업을 확대한다는 계획이다. 김구영 SK텔레콤 엔터프라이즈본부장은 “미래 전장에서는 방대한 정보를 빠르게 분석해 의사결정을 지원하는 AI와 이를 뒷받침하는 안정적이고 안전한 통신 인프라가 더욱 중요해질 것”이라며 “SK텔레콤이 보유한 AI와 통신 기술을 국방 현장에 최적화된 솔루션으로 발전시켜 국방 AX 사업을 적극 확대하고 대한민국 미래 국방 혁신을 선도해 나가겠다”고 말했다.

2026.10.06 08:50박수형 기자

[보안칼럼] 공급망 보안, SBOM, 기업 보안, SW 보안

1년 정도 된 것 같다. 정부기관의 소프트웨어 공급망 보안 담당자와 이야기를 나눈 적이 있는데, 요즘 정보보안 이슈가 발생하면 일단 SW 공급망 보안 부서로 넘기는 분위기가 있어 일이 너무 많다고 푸념했다. 무한대로 넓어지는 '공급망' 침해사고? 개발사 기준으로는 SW 개발에 사용한 오픈소스나 라이브러리, 외부 서비스가 주요 공급망인데, 오픈소스가 또 다른 오픈소스를 사용한다면 그것 또한 개발사의 공급망에 포함된다. 공급사의 공급망에는 개발사 공급망과 함께 SW 개발·배포와 연관된 개발사 IT 인프라가 포함되고, 공급사가 DNS나 클라우드 서비스를 사용한다면, 그것 역시 공급사의 공급망에 포함된다. 고객사(운영사)의 공급망에는 공급사 공급망과 함께 SW 제공과 연관된 공급사 IT 인프라, 그리고 고객사가 이용하는 다른 공급망이 포함된다. 특히, SW 공급망에는 SW 기반의 서비스가 포함되는 경우가 많은데, 이 서비스의 개발·운영을 위한 공급망이 존재하므로, SW 공급망은 공급망의 공급망으로 복잡하게 얽혀 있다. 이를 정리하면 다음과 같다. -개발사 공급망: SW·서비스 개발을 위해 도입한 SW·서비스 + 개발사 도입 SW·서비스가 사용하는 SW·서비스 -공급사 공급망: 개발사의 공급망 + 개발사의 SW·서비스 개발·배포·운영 IT 인프라 + 공급사의 도입 SW·서비스 + 공급사 도입 SW·서비스가 사용하는 SW·서비스 -고객사 공급망: 공급사의 공급망 + 공급사의 SW·서비스 공급 IT 인프라 + 고객사의 도입 SW·서비스 + 고객사 도입 SW·서비스가 사용하는 SW·서비스 따라서, 공급망 어디선가 발생한 침해사고가 어떤 고객사의 공급망 침해사고가 될 가능성이 있다. 심지어 두세 개 공급망을 타고 일어나는 침해사고도 있어서, 이론적으로 공급망 침해사고의 범위는 예측하기 어려운 수준으로 넓어질 수 있다. 개발사의 공급망 보안 활동 SW 개발사 기준으로 보면, 외부 도입 SW·서비스가 주로 자체 공급망에 포함되지만, 이 SW를 구매한 고객사 기준으로 보면, 개발사 자체가 고객사 공급망의 일부이다. 개발사의 공급망 보안 활동에 ▲개발사 공급망 ▲개발 대상 SW·서비스 ▲SW 개발·배포·운영 인프라 및 ▲이와 연관된 업무·보안·내부 IT 인프라에 대한 보안 활동을 포함해야 하는 이유다. 개발사에서는 무엇보다도 취약점이 최소화된 SW·서비스를 개발하는 것이 중요하다. 아무리 전체적으로 공급망 보안이 잘 이뤄진다 하더라도 개발사가 취약점이 많은 SW·서비스를 개발한다면, 전체 공급망에서는 취약점이 계속 늘어날 수밖에 없다. 따라서, 개발부터 배포, 유지보수를 포함한 SW 개발 수명주기(SDLC: Software Development Life Cycle)에서의 보안 활동(Secure SDLC)과 SW 개발을 위해 외부에서 도입한 SW·서비스에 대한 검증은 기본적인 공급망 보안 활동이다. 또한, 출시 이후 SW에 대한 취약점 관리 및 선제적 대응, 제품 보안 사고 대응(Product Security Incident Response) 활동 역시 중요한 공급망 보안 활동에 포함된다. 여기서 빠뜨리면 안 될 것이 전통적으로 기업보안팀에서 해오던 IT 인프라 보안이다. 많은 공급망 공격이 개발·배포·운영 IT 인프라와 이와 연관된 회사 내부의 업무·보안·내부 IT 인프라를 통해 이뤄지므로, 공급망 보안에서 IT 인프라 보안의 중요성이 더 강조될 필요가 있다. 공급망 보안은 제품 보안뿐 아니라 제품과 업무 관련 IT 인프라 보안으로 뒷받침될 때 성공적으로 수행된다. 공급망 보안과 SBOM 이와 함께 공급망 보안의 대명사처럼 불리는 SW 구성명세서(SBOM: Software Bill of Materials)가 전체 공급망 보안에서 어떤 범위를 포괄하는지 살펴볼 필요가 있다. SBOM은 도입 SW·서비스를 검증할 때와 취약점이 발견되어 신속한 대응이 필요할 때 활용될 수 있다. SBOM이 일정 수준 이상으로 확산하여 SBOM 인프라가 구축되면 실효성이 높아질 것이다. 올해 6월, 정부는 'SW 공급망 보안 강화 로드맵'(2026.6.)을 발표하였다. SBOM 중심이었던 과거와 달리 SW 공급망 보안 전체를 다뤘다는 점에서 정부 정책이 이제 제 궤도에 올라선 것 같다. 그동안 공급망 보안의 핵심은 '제품·서비스 보안'(Product Security)이라는 점을 누누이 강조해 왔던 필자로서는 크게 환영한다. 그중에서도 ▲공급망 전 주기의 보안 내재화 지원 ▲보안 중심 개발 문화 정착은 제품 보안(또는 SW 보안) 분야의 핵심 활동인데, 우리나라에서는 잘 이뤄지지 못했다는 점에서 이번 공급망 보안 강화 로드맵을 통해 제대로 추진되기를 기대해 본다. 또한, 발견된 취약점에 대해서는 신속한 보안 패치가 관건인데, 일반적으로 개발사의 제품 보안 사고 대응팀(PSIRT)을 통해 해결되므로, 관련 내용을 보안 강화 로드맵의 일부로 넣으면 어떨까 한다. 앞서 살펴봤듯이 공급망 보안에서 IT 인프라 보안(기업 보안)의 역할 또한 다시 강조할 필요가 있다. 공급망 보안, 기업 보안, SSDF 지난해에 이어 올해도 한국인터넷진흥원(KISA)에서 운영하는 K-Shield SW 공급망 보안 강좌에서 강의했다. IT 보안, IT 운영, SW 개발, 컨설팅, 감사, 영업 등 필자가 강의한 교육 프로그램 중 가장 다양한 직무의 수강생이 참여한 것 같다. 정원이 20여 명밖에 되지 않는데 말이다. 그만큼 공급망 보안이 다양한 기업 직무와 연관된다고 볼 수 있고, 아직 공급망 보안 업무가 각 직무에 구체적으로 정의되지 않았다는 의미로도 해석할 수 있다. 그래서 강의에서는 공급망 보안 거버넌스를 포함해 개발사·공급사·고객사 관점에서 수행할 공급망 보안 활동을 설명하면서, 특히 기업보안팀에서 해야 할 공급망 보안 활동을 강조한다. 미국 국립표준기술연구소(NIST)의 '안전한 SW 개발 프레임워크'(SSDF: Secure Software Development FRAMEwork)도 필자가 공을 들이는 부분이다. SSDF는 SDLC에서의 보안 활동을 구체적으로 기술하고, 다양한 예시를 들어 놓아서 개발 경험이 좀 있으면 그리 어렵지 않게 이해할 수 있다. SSDF를 활용하여 공급망 보안 사고를 분석해 보면, 공급망 보안 활동에 대한 이해를 높이고 개별 기업에 적합한 구체적인 공급망 보안 활동을 도출하는 데 도움이 된다. 공급망 보안을 업무로 구체화해야 이제 공급망 보안을 단지 '글로벌 컴플라이언스'로 이해하는 것을 넘어 각 기업이 정보자산을 보호하기 위해 개발사·공급사·고객사로서 어떤 보안 활동을 해야 할지 구체화할 필요가 있다. 이미 해온 보안 활동, 기존 활동을 확대할 부분, 새롭게 해야 할 활동도 있을 것이다. 적절한 공급망 보안 거버넌스를 수립하고, 관련 활동을 식별하여 관련 부서와 예산, 인력을 배정한 뒤, 계획과 실행, 점검이 이뤄져야 기업의 업무로 작동한다. 2027년 사업계획을 수립하면서, 공급망 보안에 관한 계획도 세워야 할 때가 아닌가 싶다.

2026.10.05 22:58강은성 컬럼니스트

"해킹 비상 한국, 이제 시작"...보안전문가들 CSF 구축 등 해법 제시

은행 등 금융권 7개사를 대상으로 일어난 해킹으로 전자, 항공, 건설 분야도 내부 점검에 들어가는 등 오픈소스 AI에이전트 '아르텍스(ARTEX)' 파장이 이어지고 있다. 금융당국에 따르면 신한·KB국민·하나·BNK부산은행과 예가람·웰컴저축은행, 현대캐피탈 등 7개 사의 침해 사고에서 동일한 공격자의 IP가 여러 곳에서 발견됐고, 공격자는 AI 도구를 활용해 다수 금융사를 대상으로 대량으로 자동화된 공격을 시행했다. 이에, 금감원은 전 금융권 약 500개 사에 공격 IP와 보안 유의 사항을 전파했고, 은행과 카드사는 오는 6일까지, 증권·보험·저축은행·전자금융업자 등은 오는 8일까지 긴급 점검을 마쳐야 한다. 이들은 ▲공격IP 차단 및 피해조사 여부 ▲ 외부노출 정보기술(IT) 자산·서비스 식별 및 보안 강화 여부 등 12개 항목이 포함된 체크리스트에 따라 점검해야 하며, 미흡 사항이 발견되면 즉시 보완해야 한다. 김승주 교수 "RMF 통해 위험도따라 우선순위 정해 처리해야" 이번 금융권 해킹에 대해 보안전문가들은 페이스북에 의견을 내며 대응 방안을 제시했다. 특히 김승주 고려대 교수(정보보호대학원)는 "AI가 쏟아내는 취약점은 위험관리프레임워크(RMF: Risk Management FRAMEwork)를 통해 위험도에 따라 우선순위를 정해 처리해야 한다"며 8가지 대책을 제시하며 "국가안보실 중심의 '한국형 CSF(Cybersecurity FRAMEwork)'로 묶어야 한다"며 한국형 CSF 구축을 제안했다. 김 교수는 'AI 에이전트 시대의 사이버보안, 새로운 답보다 밀린 숙제부터'라는 페이스북 글에서 "AI가 사이버공격 풍경을 빠르게 바꾸고 있다. 과거 해커가 직접 하던 정찰, 취약점 탐색, 공격코드 작성, 권한 상승, 내부 이동 등의 작업을 이제 AI가 상당 부분 대신할 수 있게 됐다"면서 "중요한 것은 AI가 지금까지 존재하지 않았던 전혀 새로운 공격기법을 만들어냈다는 데 있지 않다. 더 근본적인 변화는 공격의 속도와 규모에서 인간이라는 병목이 사라지고 있다는 데 있다"고 진단했다. 이어 "AI 보안제품 몇 개를 새로 도입하는 것으로 해결될 문제가 아니다. 국가 사이버보안 전략의 기본 구조 자체를 다시 설계해야 한다"면서 8가지 대응 방안을 소개했다. 김 교수가 제시한 8가지 방안은 ▲첫째, 우리가 무엇을 가지고 있는지부터 알아야 할 것 ▲둘째, 자산을 파악했다면 불필요한 공격표면(Attack Surface)부터 없앨 것 ▲셋째, 획일적인 물리적 망분리에서 벗어나 N2SF(국가망보안체계)를 기반으로 'AI에는 AI로 대응하는 체계'를 만들 것 ▲넷째, AI가 쏟아내는 취약점은 위험관리프레임워크(RMF: Risk Management FRAMEwork)를 통해 위험도에 따라 우선순위를 정해 처리할 것 ▲다섯째, 그래도 뚫린다는 전제에서 제로트러스트(Zero Trust)를 적용할 것 ▲여섯째, 국가핵심설비는 한 단계 더 나아가 '사이버복원력(Cyber Resilience)'을 확보할 것 ▲일곱째, 이 모든 제도를 국가안보실 중심의 '한국형 CSF(Cybersecurity FRAMEwork)'로 묶을 것 ▲여덟째, 대한민국 전체의 집단지성을 사이버방어에 동원할 것 등을 주문했다. 김 교수는 "정부와 공공기관, 주요 기업이 보유한 서버와 네트워크 장비는 물론 사용 중인 소프트웨어와 버전, 패치 상태, 인터넷과 연결되는 모든 접점까지 제대로 식별해야 한다"면서 "대문만 굳게 지키면서 정작 어디에 있는지도 모르는 쪽문들을 방치해서는 안 된다. 이번 ARTEX 사태에서 보았듯이 앞으로 공격자는 AI를 이용해 우리가 그 존재조차 잊고 있던 서버와 서비스, 미처 관리하지 못했던 인터넷 접점까지 찾아낼 것이다. 방어자가 자신의 전산 자산을 공격자보다 늦게 발견해서는 안 된다"고 강조했다. 이어 국가 차원의 사이버 자산 집중 정비기간을 설정하고, 이 기간에는 한시적인 'Safe Harbor'를 함께 운영할 필요가 있다면서 "스스로 과거 보안부채를 찾아 신고하고, 위험을 평가해 개선계획을 제출한 기관과 기업에는 일정한 조건 아래 제재를 유예하거나 감경해 주자"고 제안했다. 특히 국가안보실 중심의 '한국형 CSF(Cybersecurity FRAMEwork)'에 대해서는 사이버보안이 어느 한 부처만의 문제가 아니라며 "국방, 정보, 과학기술, 금융, 개인정보, 산업, 에너지, 의료가 모두 연결돼어 있다. AI 에이전트 시대에는 이러한 영역의 경계가 더욱 희미해질 것이다. 개별 부처 대책만으로는 부족하다. 범부처 차원에서 국가안보실이 나서야 한다"고 주장했다. 이어 정책기관 역할은 "무엇을 만들 것인가"를 지시하는 것이 아니라 "무엇이 달라져야 하는가"라는 목표를 결정하는 것이라며 실제 구현은 각 부처와 전문기관, 민간이 담당해야 한다고 덧붙였다. 또 사고가 날 때마다 새로운 컨트롤타워를 만들거나 또 하나의 인증제도를 추가하는 것이 중요한 것이 아니라며 "우리에게 부족한 것은 제도의 숫자가 아니다. 이미 존재하는 수많은 제도를 하나의 목표를 향해 움직이게 만드는 공통의 언어와 방향이다. 그것이 국가안보실이 한국형 CSF를 통해 해야 할 일"이라며 "지금 필요한 것은 또 하나의 새로운 정책이 아니다. 이미 알고 있었지만 제대로 하지 않았던 기본을 국가 차원에서 다시 제대로 실행하는 것"이라며 '기본'을 역설했다. 박세준 티오리 대표 "공격비용 사라져...역사상 처음 방어자가 공격자와 대등한 입장" 모의해킹(공격) 분야 세계적 기업인 티오리의 박세준 대표는 페북에서 '선택과 집중의 시대는 끝났다'는 제목의 글을 게재해 "공격비용이 사라졌다. 뒤집어 보면 방어자의 시대"라고 진단했다. "이번 사태는 시작"이라면서 "AI는 더 똑똑해질 거고 더 싸질 거고, 그래서 공격은 더 잦아지고 더 정교해질 거다. 방향은 이미 정해져 있다"면서 각계가 무엇을 해야하는지 짚었다. 공격 비용과 관련, 박 대표는 "공격자도 지금까지는 투자 대비 수익을 따질 수밖에 없었다. 잘하는 해커는 수가 적고 비싸고 시간도 한정돼 있다. 목표가 열 곳이면 그중 수지가 맞는 두 곳을 골라야 했고, 그래서 공격당하는 곳도 한정될 수밖에 없었다"면서 "하지만 AI 에이전트는 이 계산을 무너뜨린다. 잘하는 해커 하나를 만들어 두면 그 역량을 그대로 곱할 수 있다. 열 곳에 붙인다고 비용과 시간이 열 배가 되지 않는 것이다. 그러면 두 곳을 고를 이유가 없으니 열 곳을 다 두드려 본다. 하나만 걸리면 되고, 걸린 곳을 발판 삼아 2차, 3차 공격까지 갈 수 있으니 안 할 이유가 없다. 금융사 일곱 곳이 같은 시기에 뚫린 건 그래서 놀랍지 않다"고 설명했다. 다른 업종의 침해사고를 조사하면서 AI 에이전트가 공격에 쓰인 정황을 본 건 이미 몇 달 전부터였다면서 "업계에서는 금융권에도 드디어 차례가 왔구나 하는 정도의 반응"이라고 덧붙였다. 또 룰 기반 자동화 공격은 10년 넘게 있었는데 뭐가 다르냐는 질문도 받는다면서 "공격 기법 자체는 똑같다. 크리덴셜 스터핑도, 파라미터 변조도 새로울 게 없다. 달라진 건 그 기법을 실행하는 쪽이 앞뒤 사정을 이해하기 시작했다는 점"이라고 설명했다. 이어 "예전 도구는 사람이 정해 둔 룰 안에서만 움직였다. 하지만 AI 에이전트는 스스로 시나리오를 세운다. 애매하면 다른 방식으로 한 번 더 확인하고, 막히면 다음 수를 추론해서 또 시도한다. 사람이 중간에 지시하지 않아도 다음 단계로 넘어가고, 예전 같으면 놓쳤을 취약점을 끝까지 파고들어 실제로 악용 가능하다는 것까지 증명해 낸다"면서 "여기에 기계여서 가능한 집요함과 동시다발성이 붙는다. 같은 기법을 더 깊게, 더 넓게, 더 빨리 쓰게 된 것"이라고 진단했다. 현재 드러난 금융권 해킹의 침입 경로는 대출모집인용 간편조회 서비스, 직원용 모바일 업무지원 시스템, 영업지원시스템 등이다. 상대적으로 관리 관심이 덜했던 영역이 공격 대상이 된 것이다. 박 대표는 "고객 수천만 명이 쓰는 뱅킹 앱이 아닌 뒤편에서 몇백 명, 몇천 명이 쓰던 시스템들"이라면서 "공격자 입장에서 보면 합리적인 선택이다. 메인 서비스는 방어 수준이 높고, 뚫고 들어가도 그 뒤에 검증과 인증이 겹겹이 있어 공격 비용이 크다. 반면 임직원 관리, 구매, 영업지원 같은 시스템은 그 자체에 민감 정보가 많지 않더라도 내부망으로 한 번에 들어가는 문이 될 수 있고, 들어간 다음 권한을 넓히기가 훨씬 수월하다. 어차피 최종적으로 닿을 수 있는 내부 정보가 같다면 이쪽이 훨씬 매력적인 경로다. 공격자들은 이걸 오래전부터 알고 있었다"고 전했다. 그는 지금 드러난 게 변두리일 뿐, 조사가 진행되면 더 깊은 곳까지 들어간 흔적이 나올 가능성도 열려 있다고 전제하며 "뚫리고도 아직 모르는 곳이 있을 수 있다는 걱정도 당연하다. 그렇다 해도 결론은 달라지지 않는다. 공격자가 변두리를 먼저 두드린 건 거기가 쌌기 때문이고, 그 비용 계산 자체가 사라졌다면 다음 차례는 안쪽이다. 변두리는 이번 사태의 끝이라기보다 시작점으로 봐야 한다"고 진단했다. 특히 그는 "이 사실을 놓고 보면, 지금 쏟아지는 질문 중 상당수가 왜 과녁을 벗어났는지 보인다"면서 신한은행 공격 서버에 그 도구의 흔적이 있었다는 것까지는 확인된 듯하지만 "AI가 스스로 은행을 골라 자율적으로 해킹했다"까지 가는 건 비약이라고 밝혔다. 전체 과정에서 그 도구가 어느 단계에 얼마나 쓰였는지, 사람과 AI가 각각 뭘 했는지는 밝혀진 게 없고, 같이 묶여 거론되는 기관 중에 AI와 무관한 사례가 섞여 있을 가능성도 있다는 것이다. "설령 그 도구가 맞다 해도 같은 일을 하는 오픈소스는 수없이 많고, 요즘은 AI가 코딩을 잘해서 직접 만들어 쓰는 것도 어렵지 않다"면서 "이런 도구는 특정 LLM에 묶여 있지도 않다. 쓰는 사람이 원하는 모델을 붙여 돌리는 구조라서 중국산 AI의 문제로 끌고 가는 것도 맞지 않다. 또한, 이렇게 위험한 도구를 오픈소스로 공개해도 되느냐는 질문은 칼을 시장에서 팔아도 되느냐는 질문과 같다. 칼은 요리에도 쓰이고 사람을 해치는 데도 쓰이지만, 판매를 막는 걸로 문제가 풀리진 않는다. 중요한 건 누군가 칼을 들고 돌아다닐 때 막아낼 수단을 우리가 갖고 있느냐다"고 말했다. 또 제로 트러스트는 왜 못 막았냐?와 관련해서는 "제로 트러스트는 피해 반경을 줄이는 장치다. 취약점 자체는 막아 주지 못한다"면서 "제로 트러스트가 하는 일은 뚫렸을 때 공격자가 더 멀리 못 가게 구획을 나눠 두는 것이다. 이번에 유출이 수십 명 선에서 끝난 곳들은 공격자가 딱 그만큼만 노린 걸 수도 있지만, 더 가려다 구획에 막혀 멈춘 걸 수도 있다. 그리고 제로 트러스트는 개념이지 솔루션 이름이 아니다. 각 조직이 자기 환경에 맞게 모델링해야 하고, 그 과정에서 안 걸린 구간이 남고, 운영하다 보면 특정 관리자 권한에는 예외를 두게 된다. 망분리 때도 똑같았다. 개념은 멀쩡했고 구현과 운영에 구멍이 있었던 것"이라고 밝혔다. 이중 인증이 있었으면 막을 수 있었을까에 대해서는 "인증은 "당신이 A가 맞나"를 확인하는 것이고, 인가는 "A가 이 데이터를 봐도 되나"를 확인하는 것"이라면서 "인증을 아무리 강화해도 인가 검증이 빠져 있으면 소용이 없다"고 말했다. 이중 인증은 당연히 도움이 되고 해야 하지만, 그것만으로 이번 유형을 막지는 못한다는 것이다. 특히 그는 "여기까지는 암울하게 들리겠지만, 나는 이 상황을 희망적으로 본다"고 말했다. "역사상 처음으로 방어자가 공격자와 대등한 조건에서 겨룰 수 있게 됐기 때문"이라는 것이다. 그동안 사이버 보안은 늘 기울어진 운동장이었다. 공격자는 한 곳만 뚫으면 되지만 방어자는 백 곳을 다 막아야 하기 때문이다. 또 방어자는 공격자만큼의 정보와 기술과 인프라가 없고, 전문가는 비싸고 부족하고 시간은 오래 걸렸다. "그래서 중요한 한두 서비스에 집중하고 나머지는 운에 맡겨 온 것"이라면서 "지금은 공격자가 한 명의 역량을 열 곳에 곱할 수 있다면 방어자도 똑같이 할 수 있다. 방치돼 있던 수백 개의 변두리 시스템을 같은 수준으로 전부 점검하는 일이 이제 가능하다. 공격자가 쓰는 방식 그대로, 공격자보다 먼저 돌려 보고 먼저 고치는 것"이라면서 "공격자는 하던 일을 더 효율적으로 하게 됐지만, 방어자는 전에는 엄두조차 못 내던 일을 하게 됐다. 결국 누가 먼저 돌리느냐의 게임이 됐다"고 진단했다. 각자가 해야 할 일도 제시했다. 금융사의 경우긴급 점검 지침, 즉 외부에 노출된 IT 자산과 서비스를 전부 식별하고 인증이 빠진 서비스를 전수조사하라는 방향은 맞지만 "문제는 이걸 이번 주에 한 번 하고 끝내느냐다"면서 " 대출모집인용, 직원용, 영업지원용, 협력사용, 이름이 생소할수록 먼저 봐야 하고, 그 전체를 공격자가 쓰는 방식 그대로 기계의 속도로 계속 점검해야 한다. 중요한 곳을 깊게 보는 것만큼 넓은 영역을 계속 보는 게 중요해졌고, 사람 전문가 몇 명으로는 이 폭을 감당할 수 없다"고 설명했다. 그래서 질문을 바꿔야 한다면서 "뚫릴까"에서 "뚫리면 어디까지 가나"로 바꾸자면서 "취약점을 먼저 찾아 고치는 일, 그래도 뚫렸을 때 피해를 거기서 끊는 일, 시도 자체를 빨리 알아채는 일은 서로 다른 층의 방어라 어느 하나가 다른 걸 대신하지 못한다. 100%는 없으니 이 층들이 다 있어야 하고, 이번에 뚫린 곳들은 이 중 어디가 비어 있었는지 스스로 따져 보면 답이 나올 것"이라고 짚었다. 당국에 대해서는 "특정 도구를 차단하거나 특정 국가 모델을 금지하는 걸로 정리하면 보기엔 깔끔해도 다음 공격은 그냥 다른 도구, 다른 모델로 들어온다"면서 "필요한 건 토대 쪽이다. 이번에 당국이 공격 IP를 공유하자 다른 기관에서 추가 피해가 줄줄이 확인됐는데, 공격 기법과 지표를 이렇게 빨리 돌리는 체계가 상시로 있어야 한다"고 제안했다. 또 외부에 노출된 것부터 공격자와 같은 방식으로 먼저 두드려 보는 일은 토대와 별개로 지금 바로 시작해야 한다면서 "그렇게 해야 어디에 무엇이 노출돼 있는지 자산 목록부터 제대로 채워진다. 토대를 다지는 일과 당장 뚫릴 곳을 찾아 막는 일은 나란히 가야 한다. 금융권에 AI 활용의 문을 열어 준 샌드박스도 이번 일을 계기로 더 넓어졌으면 한다"고 말했다. 특히 그는 " 지금은 초입"이라면서 "전선은 엄청나게 넓어졌다. 저쪽은 전투기를 띄우는데 우리가 칼 들고 나갈 수는 없다. 같은 무기를 우리가 더 잘 써야 하고, 다행히 그게 가능해진 첫 번째 시대이기도 하다"면서 "혼자 막기에는 전선이 너무 넓다. 찾아낸 걸 서로 나누고 같이 막는 쪽이 결국 버틴다. 지금 가속해서라도 움직이면 더 큰 재앙은 막을 수 있다. 가만히 있어서 해결되는 건 없다"고 밝혔다. 박 대표와 티오리는 해킹 대응 연합체인 '캐노피'를 이끌고 있다. 신수정 전 KT부사장 "가시성 확보가 우선...공격자도 응징해야" 보안전문가로 SNS에서 큰 영향력을 갖고 있는 신수정 전 KT 부사장은 '사이버보안에서 가장 중요한 과제 중 하나가 '가시성의 확보"라면서 "경영자와 일반 임직원들도 자신의 회사에 어떤 위협이 있고 어디가 취약하며 위험이 커지고 있는지 줄어들고 있는지를 이해할 수 있어야 한다"고 짚었다. 과거에는 경영자들이 보안에 관심이 적었고 투자도 부족했다면서 "그 시절에는 책임과 처벌을 강화해 경영자의 관심을 끌어내는 것이 효과가 있었다. 이를 통해 보안 조직도 만들어졌고 CISO도 의무화되었으며 정보보호관리체계 인증도 확대됐다"고 지적하며 "그러나 지금은 이 차원을 넘어야 할 필요가 있다. 이제, 최소한 큰 기업의 경영자들은 보안의 중요성을 안다. 돈도 쓰려고 한다. CISO를 두고 여러 보안 솔루션도 도입한다. 그런데도 사고가 난다. AI는 방어에도 쓰이지만 공격에도 쓰인다. 이미 많은 기업에서는 AI를 방어에 쓰고 있다"고 말했다. 경영자들은 “도대체 어디에 투자해야 하는가?” "뭘 더 해야 하나?"를 묻지만 이 질문에 명확히 답해주는 경우가 의외로 많지 않다면서 "사이버보안에서 가장 중요한 과제 중 하나가 '가시성의 확보"라며 가시성을 강조했다. 실제 보안전문가들은 각 회사가 가진 IT자산과 숨어있는 IT자산을먼저 파악하는 것이 보안의 출발이라고 지적한다. 신 부사장은 "CISO의 가장 큰 역할도 여기에 있다"면서 "기술을 아는 데서 끝나서는 안 된다. 복잡한 사이버 위험을 CEO와 임직원들이 이해하고 판단할 수 있도록 보여줘야 한다. 사실 이 부분이 쉽지는 않다"고 전했다. 그러나 최근 AI로 이 부분을 상당부분 해결할 수 있다면서 "AI를 통해 위협정보, 취약점을 분석해 어디에 무엇이 이슈가 되는지 가시화 할 수 있다. 더 중요한 것은 이를 기술자의 언어가 아니라 경영자의 언어로 번역해야 한다"고 말했다. 두 번째로 바꿔야 할 것은 사용자에게 계속 부담을 주는 방식이라며 "사고가 날 때마다 비밀번호를 더 복잡하게 만들고 자주 바꾸라고 한다. 그러나 사람이 수많은 복잡한 비밀번호를 기억해야 하는 시스템이 과연 좋은 보안 시스템일까?"라고 의문을 던지며 "좋은 시스템은 사람에게 더 많은 주의를 요구하는 시스템이 아니다. 사람에게 덜 의존하는 시스템"이라며 아이디, 패스워드 시스템은 이제 사라져야 한다고 강조했다. 이외에 공격자를 찾아내 처벌하는 역량에도 집중하자고 제안했다. 방어력과 함께 도둑을 찾는 것도 중요하다면서 "잡힌 도둑에게 범죄의 기대수익을 압도할 정도의 대가를 치르게 해야 한다"면서 "보안의 목적은 사고가 날 가능성을 낮추고, 공격할 엄두가 나지 않게 만드는 것"이라고 짚었다. 이원태 국민대 교수 "중국어 코드가 중국 해커 뜻하지 않아" 이원태 국민대 교수(국가AI전략위 보안특위 위원장)는 페이스북에 "중국어 코드가 중국 해커를 뜻하지 않는다. ARTEX 흔적과 국가배후 공격을 구분해야 한다"며 그 이유를 기술했다. 이번 해킹 사태로 '중국 배후'를 지목하는 데 대해 더 신중해야 한다는 것이다. "왜냐하면, '중국에서 개발된 도구'와 '중국 국가배후 공격'은 서로 전혀 다른 명제이기 때문"이라면서"중국산 도구가 쓰였다는 것은 '무엇으로 공격했나'에 대한 단서일 뿐, '누가 공격했나'에 대한 답이 아니라는 것"이다. 또 국가배후를 판단하려면 여러 겹의 증거가 필요하다면서 "국가배후를 공식적으로 지목(귀속)하려면 기술 증거, 운영 정황, 정보기관 정보 등이 겹겹이 쌓여야 한다"면서 "지금까지 공개된 건 화면 문구 하나"라고 지적했다. 그는 2018년 평창올림픽 해킹(올림픽 디스트로이어)에서도 공격자가 북한 해커조직의 흔적을 흉내 내 수사를 혼선에 빠뜨렸고, 이후 다른 나라의 소행으로 지목된 적이 있다면서 "눈에 띄는 단서일수록 '거짓 깃발'일 가능성을 함께 따져야 한다"고 말했다. 최경진 가천대 교수 "기본으로 돌아가야...새 간판만 단 해법 바람직하지 않아" 최경진 가천대 교수(한국정보법학회장)은 최근 지디넷코리아 기고에서 일련의 금융권 해킹 사태를 언급하며 "AI가 바꾼 것은 속도지 기본이 아니다"며 기본을 강조했다. 최 교수는 문제도 AI, 해법도 AI라는 구도는 두 가지 중요한 점을 놓친다고 지적했다. 그 중 하나는 원인으로 "AI에 뚫렸다는 건 기본을 놓쳤다"는 것이라며 "법이 묻는 것도 공격자가 무엇을 썼는냐가 아니라 마땅히 해야 할 조치를 다했는냐"라고 짚었다. 또 연속성 문제를 거론하며 "우리는 이미 제로트러스트 지침과 망분리 개선 로드맵, 범부처 정보보호종합대책을 발표, 쌓아왔다"면서 "이위에 이어지지 않은 채 새 간판만 단 AI식 해법은 현장헤 단순히 과제 하나를 더 얹을 뿌"이라고 지적했다. 이어 "답은 기본으로 돌아가는 것"이라면서 "다중인증, 비정상 접속 탐지와 차단, 외부에 노출된 자산식별과 최소화, 발견한 취약점 신속한 보완 등이 필요하다"고 밝혔다. 김혁준 나루시큐리티 대표 "보안기술 중심 지역방어서 광역방어로 전환" 나루시큐리티 김혁준 대표는 페이스북에서 AI 시대의 보안 기술 중심이 지역 방어에서 비즈니스 중심의 광역 방어로 바뀌었다고 짚었다. 이번 은행권 정보 유출 사고가 남긴 진짜 질문은 '어느 서버가 해킹당했는가'가 아니라, '우리는 무엇을 지키고 있었는가'라면서 "지금까지 사이버보안은 한 지역을 지키는 방법이었다. 중요한 서버와 네트워크 구역을 정하고, 그곳에 장비와 인력을 집중해 경계를 더 단단히 했다. 공격자가 정해진 구역을 직접 노릴 때는 이 방법이 잘 통했다"고 전제하며 "하지만 신한은행 사고에서 드러난 해킹 경로는 달랐다. 대출 모집인용 조회 서비스에서 얻은 고객번호가 다른 조회 서비스의 고객정보를 여는 열쇠가 됐다"고 말했다. KB국민은행과 하나은행 정보 유출도 고객용 뱅킹이 아니라 직원이나 영업용 업무 채널에서 일어났다면서 "업계에서는 보안이 약한 '위성 사이트'가 너무 많다고 지적한다. 공격자들은 방어가 집중된 구역을 피해간다. 그리고 구역과 구역 사이의 업무 연결구간에 있는 비즈니스 맥락을 이용한다"면서 "AI는 이 연결을 새로운 공격 공간으로 바꾼다. 서비스와 식별자, 권한과 업무 절차가 맞물리는 조합은 대형 조직일수록 셀 수 없이 많다. 그러나 사람이 그 조합을 하나하나 살피려면 막대한 시간과 노력이 든다. 위험한 연결이 있어도 대부분은 공격받지 않은 채 잠재해 있었다"고 진단했다. 이어 AI는 여러 지점에서 얻은 정보를 합친다면서 "한 서비스의 출력이 다른 서비스의 입력이 되는 관계를 찾는 데 드는 비용을 크게 줄인다. 그 결과 잠재해 있던 조합들이 실제로 공격할 수 있는 '다차원 취약점 공간'으로 드러난다. 취약점은 더 이상 특정 서버에 찍힌 하나의 점이 아니다. 이제 업무의 연결이 만들어 내는 공간이 됐다"고 진단했다. 사이버공격은 이제 경계를 넘어 연결된 곳을 노린다면서 "이런 비대칭 상황에서는 지역방어의 효과가 점점 줄고 있다. 광역방어는 단순히 경계선을 넓히는 일이 아니다. 업무의 시작부터 끝까지, 부서와 채널, 서비스 전반에 걸쳐 흐르는 정보와 권한, 즉 다차원 취약점 공간 전체를 방어 범위로 삼아야 한다"면서 세 가지가 필요하다고 짚었다. 첫째, 기술 자산뿐 아니라 업무 흐름과 데이터 결합도 함께 파악할 수 있는 비즈니스 가시성 필요 둘째, 개별 요청이 허용되더라도 여러 서비스에 걸친 행동이 권한이나 목적을 벗어나는지 확인할 수 있어야 하며 셋째, 위험한 연결을 바로 차단하되 핵심 업무는 계속할 수 있는 통제 구조가 필요하다는 것이다. 이어 김 대표는 "AI 시대의 보안은 '어느 구역에 장비를 더 둘 것인가'보다 '우리 업무에서 어떤 연결이 가장 약한가'를 먼저 생각하는 것에서 시작한다"고 강조했다.
2026.10.05 20:17방은주 기자

[최경진 未來法道] AI가 바꾼 것은 속도, 기본이 아니다

은행이 뚫렸다. 한두 곳이 아니다. 지난 9월 말부터 은행과 저축은행, 캐피탈사를 가리지 않고 개인정보 유출이 잇따라 확인됐고, 공격 시도를 받은 곳은 그보다 많다. 공공부문 유출 사고도 끊이지 않아 정부는 기관장에게까지 책임을 묻는 대책을 내놓았다. 대통령은 지난달 보안을 국가안보 관점에서 다뤄야 한다고 강조한 데 이어, 이번에도 철저한 조사와 대책 마련을 지시했다. 방향은 옳다. 데이터 유출과 정보시스템 침입은 보안사고이자 개인정보 침해이고, 동시에 국가안보 문제다. 데이터가 개인 삶이자 경제 자원이며 국가 전략 자산이 된 사회에서, 하나의 사고를 여러 층위에서 함께 보려는 시각은 그 자체로 진전이다. 사고를 한 부처, 한 법률의 눈으로만 보던 관행을 넘어서는 일이기도 하다. 걱정은 그다음이다. 사고에 AI 해킹이라는 이름이 붙자 'AI 공격은 AI로 방어한다'는 처방이 전면에 나섰다. 틀린 말은 아니다. 그러나 문제도 AI, 해법도 AI라는 구도가 전부가 되면 두 가지를 놓친다. 첫째는 원인이다. 'AI에 뚫렸다'는 말은 '기본을 놓쳤다'는 사실을 가린다. 법이 묻는 것도 공격자가 무엇을 썼느냐가 아니라, 마땅히 해야 할 조치를 다했느냐다. 둘째는 연속성이다. 우리는 이미 제로트러스트 가이드라인과 망분리 개선 로드맵, 범부처 정보보호 종합대책을 쌓아 왔다. 그 위에 이어지지 않은 채 새 간판만 단 'AI식 해법'은 현장에 단순히 과제 하나를 더 얹을 뿐이다. 망분리 논의도 이 연속성 위에서 봐야 한다. 금융과 공공부문은 획일적으로 망을 끊는 방식에서 벗어나, 위험과 정보의 중요도에 맞춰 통제하고 그 결과에 책임지는 방향으로 단계적으로 옮겨 왔다. 망분리 규제 완화와 역량 강화는 처음부터 한 묶음이었다. 사고가 났다고 다시 문을 걸어 잠그는 후퇴도, AI 시대라는 이유로 한꺼번에 빗장을 푸는 과속도 답이 아니다. 망분리가 맡아 온 역할을 대신할 통제가 자리 잡기 전에 걷어내면 그 자리가 곧 구멍이 되고, AI가 그 사각지대를 다 메워 주지도 않는다. 완화의 속도는 역량이 쌓이는 속도와 함께 가야 한다. 차근차근 다져 온 이 기조가 흔들려서는 안 된다. 이번 사고를 차분히 들여다보자. 당국 설명대로라면 뚫린 곳은 금융거래를 처리하는 핵심 시스템이 아니라 대출모집인·직원용 업무지원 시스템과 홈페이지 같은, 외부에 노출된 부가 시스템이었다. 초기에는 다른 곳에서 유출된 계정정보를 자동으로 대입하는 크리덴셜 스터핑(credential stuffing)이 지목됐고, 당국 조사에서는 본인확인이 빠진 조회 서비스, 누락된 접근통제, 이미 알려진 취약점이 드러났다. 어느 것도 새롭지 않다. 공격에 쓰인 것으로 추정되는 AI 도구도 누구나 내려받을 수 있는 자율형 침투테스트 도구로, 정보 수집부터 취약점 탐색, 기존 보안도구 실행까지를 자동으로 이어 붙인다. AI 시대에도 기존의 해킹 도구는 그대로 쓰인다. 달라진 것은 AI 에이전트가 취약점 탐지와 공격에 걸리는 시간을 줄이고, 동시에 수행하는 작업의 수를 늘린다는 점이다. 무기가 아니라 속도와 규모가 바뀌었고, 그만큼 방어자에게 주어진 시간은 짧아졌다. 그래서 답은 기본으로 돌아가는 데 있다. 다중인증, 비정상 접속 탐지와 차단, 외부에 노출된 자산 식별과 최소화, 발견한 취약점의 신속한 보완이 그것이다. 크리덴셜 스터핑이든 인증 우회든 이 기본기로 막을 수 있다. 실제로 같은 IP의 공격을 받고도 막아낸 기관들이 있었고, 그곳에는 추가 인증과 접속 단말 제한, 반복 접속의 자동 차단이 있었다. 같은 공격 앞에서 결과가 갈렸다면, 차이는 AI가 아니라 기본기에서 나온 것이다. 기본기의 출발점은 제로트러스트(Zero Trust)다. '아무것도 신뢰하지 말고 항상 검증하라'는 이 원칙은 솔루션 이름이기 전에 태도의 이름이고, 더 이상 보안 전문가만의 영역이 아니다. 모집인용이니, 직원용이니 괜찮으리라는 암묵적 신뢰가 바로 이번에 뚫린 자리다. 정책당국자, 정보보호 담당자, 정보를 실제로 다루는 모든 실무자, 나아가 일반 이용자까지 자신의 정보처리 환경이 안전한지를 늘 되묻고, 더 안전한 방법을 찾아 제대로 알고 실천해야 한다. 당국자는 편의를 위해 둔 예외가 안전한지를, 실무자는 건너뛴 인증 절차가 없는지를, 이용자는 쉽게 추론할 수 있는 비밀번호가 없는지를 스스로 묻는 일이다. 정책과 제도도 같은 원리 위에 서야 한다. AI는 공격 도구이면서 방어 도구다. 방대한 소스코드 취약점을 몇 시간 만에 찾아내는 능력은 좋은 방패가 된다. 그러나 AI는 수단이고, 목표는 취약점을 신속히 탐지하고, 패치를 만들고, 사고정보를 공유하고, 기민하게 대응하는 체계다. 미국 보안기업 크라우드스트라이크에 따르면 사이버 범죄 조직이 첫 침투 뒤 내부의 다른 시스템으로 옮겨 가는 데 걸린 시간은 지난해 평균 29분이었다. 그런데 이번에 공격을 알아채는 데 15시간이 걸린 곳이 있고, 사흘 가까이 걸린 곳도 있다고 한다. 한 은행을 두드린 IP는 다른 은행도 두드린 것으로 보인다. 한 기관의 사고정보가 곧 다른 기관의 방패인 이유다. 숨기는 쪽보다 빨리 알리고 함께 막는 쪽이 유리하도록 제도를 짜야 한다. 모든 사고를 막을 수는 없다. 그렇다면 얼마나 빨리 알아채고, 차단하고, 복구하는가를 물어야 한다. 이 사후대응 능력과 복원력(Resilience)은 사고 뒤에 덧붙이는 별도의 대책이 아니라, 안전조치 기준과 인증·평가 같은 기본 정보보호체계 안에 처음부터 내재화해야 한다. 탐지와 차단, 복구에 걸리는 시간을 미리 목표로 정해 관리하는 것이다. 별도의 체계를 새로 세우자는 것이 아니다. 이미 있는 기준과 제도에 복원력의 언어를 넣자는 것이다. 법과 기준 역시 특정 기술을 열거하기보다 원칙과 목표를 세우고, 기술 변화에 맞춰 신속하게 고쳐 쓸 수 있는 구조여야 한다. 제로트러스트를 출발점으로 삼아 복원력을 내재화한 정보보호체계를 세우고, 기술 변화에 유연하고 신속히 대응하는 제도를 갖춰야 한다. 또 정보를 수집해 파기하기까지 전 과정에 관여하는 모든 사람이 정보보호 리터러시를 갖추고 실천해야 한다. 에이전틱 AI 시대에도 쉽게 뚫리지 않고, 뚫려도 무너지지 않는 강건한 환경은 새로운 구호가 아니라 이 기본 위에서 만들어진다. AI가 바꾼 것은 속도다. 기본은 결코 바뀌지 않았다.

2026.10.05 16:19최경진 컬럼니스트

[ZD브리핑] 'AI 페스타 26' 개막…국감·삼성전자 실적도 주목

지디넷코리아는 IT 업계의 이슈를 미리 체크하는 '이번 주 꼭 챙겨봐야 할 뉴스'를 제공합니다. '꼭 챙길 뉴스'는 정보통신, 소프트웨어(SW), 전자기기, 소재부품, 콘텐츠, 플랫폼, e커머스, 금융, 디지털 헬스케어, 게임, 블록체인, 과학 등의 소식을 담았습니다. 바쁜 현대인들의 월요병을 조금이나마 덜어 줄 '꼭 챙길 뉴스'를 통해 한 주 동안 발생할 IT 이슈를 미리 확인해 보시기 바랍니다. [편집자주] 'AI 페스타 26' 개막…글로벌 AI 기업·석학 한자리에 과학기술정보통신부가 주최하는 공식 인공지능 주간 행사 'AI 페스타 26(AI Festa 26)'이 오는 6일부터 8일까지 3일간 서울 코엑스 3층 C홀 및 일대에서 개최됩니다. 'AI, 현실이 되다. 모두의 AI'를 주제로 열리는 이번 행사는 AI가 산업과 기업 현장에서 만들어내는 변화와 성과에 초점을 맞춥니다. 기업의 AI 도입 사례와 로봇 연계 시연 등 다양한 전시도 마련됩니다. 특히 독자 AI 파운데이션 모델 프로젝트 3차에 진출한 LG AI연구원, SK텔레콤, 업스테이지 등 3개 정예팀의 기술과 함께 기업의 AI 도입 사례와 로봇 연계 시연 등이 전시됩니다. AI 서밋과 퓨처테크 컨퍼런스에는 구글 딥마인드, 오픈AI, 퍼플렉시티 등 글로벌 기업의 전문가와 세계적인 AI 석학 요슈아 벤지오 등 해외 인사들도 참여해 AI의 미래와 산업 적용 사례를 소개할 예정입니다. 이 밖에 퀀텀포럼, 사이버보안 컨퍼런스, AI 융합 인재개발 포럼 등 분야별 프로그램도 마련돼 최신 기술과 산업 동향을 살펴볼 수 있습니다. 삼성·LG전자 3분기 잠정실적 발표…리사 수 AMD CEO 방한 이번 주 국내 전자업계 잠정실적이 발표됩니다. 8일 잠정실적을 발표하는 삼성전자의 증권가 컨센서스는 매출 201조7276억원, 영업이익 108조1312억원입니다. 전년 동기 대비 매출은 134%, 영업이익은 789% 증가한 규모입니다. LG전자의 3분기 컨센서스는 매출 24조3084억원, 영업이익 1조479억원입니다. 전년 동기 대비 매출은 11%, 영업이익은 52% 증가한 수준입니다. 7~8일께 발표가 예상됩니다. 리사 수 AMD 회장 겸 CEO가 8일 서울에서 열리는 NPU 기업 간담회에 참석할 예정입니다. 리사 수 회장은 이날 국내 리벨리온과 딥엑스, 모빌린트 등 기업 CEO들과 만날 것으로 예상됩니다. 배경훈 부총리 겸 과학기술정보통신부 장관도 만날 수 있습니다. 리사 수 회장 방한은 지난 3월 이후 7개월 만입니다. 수 회장은 지난 3월 방한 당시 이재용 삼성전자 회장과 전영현 삼성전자 DS부문장을 만났습니다. AMD는 지난 7월 과기정통부와 미국에서 AI 반도체 생태계 협력 MOU를 체결했습니다. 당시 양측은 AMD의 CPU, GPU에 국내 NPU를 연계한 AI 컴퓨팅 인프라 구축과 실증, 국내 AI 연구거점 설립 등을 추진키로 한 바 있습니다. 리사 수 회장의 방한은 한국 NPU 업체와 협력해 엔비디아를 견제하려는 의도가 있는 것으로 보입니다. 산업부·국토부 국감 시작…LG엔솔 3분기 잠정실적도 발표 국회 국정감사가 6일부터 본격적으로 시작됩니다. 국회 산업통상자원중소벤처기업위원회는 6일 산업통상부를 대상으로 첫 국정감사를 열고 산업·통상 정책 전반을 점검합니다. 최근 미국과 유럽을 중심으로 통상 환경이 빠르게 변화하는 가운데 자동차·배터리·철강·석유화학 등 국내 주력 산업의 경쟁력 강화와 구조조정, 수출 지원 방안 등이 주요 쟁점으로 다뤄질 전망입니다. 국회 국토교통위원회도 7일부터 국토교통부와 산하기관을 대상으로 국정감사에 들어갑니다. 7일 국토부 국감에서는 현대건설·대우건설·포스코이앤씨 관계자 등이 증인으로 채택돼 건설 안전과 주요 인프라 사업 현안이 다뤄질 예정입니다. 8일에는 한국교통안전공사 등을 대상으로 한 국감에서 BYD코리아와 테슬라코리아 대표가 증인으로 출석 요구를 받아 자동차 소비자 보호와 사후관리, 운전보조장치 안전 문제가 주요 쟁점으로 떠오를 전망입니다. 이번 주 LG에너지솔루션은 3분기 잠정실적을 발표할 예정입니다. 증권가에선 약 3000억원대 영업이익을 거뒀을 것으로 예상하고 있습니다. 환율 하락에 따른 부정적 영향이 있지만, 전기차 배터리 물량 미달에 따른 보상금이 일회성 이익으로 반영돼 이를 상쇄했을 것이란 분석이 나옵니다. 과기정통부 국감 돌입…구글·메타·X 등 글로벌 플랫폼 줄소환 과학기술정보통신부를 대상으로 국회 국정감사가 6일 열립니다. 과학기술정보방송통신위원회는 이날 과기정통부를 시작으로 다음 날 누리호 발사 등 현장 참관으로 올해 국감 일정을 시작합니다. 과기정통부 감사일에는 최근 개인정보 유출 사고를 일으킨 기업들의 CEO와 통신 3사의 CISO 등을 감사 출석 참고인으로 채택했습니다. 구글·메타·X 등 글로벌 플랫폼 사업자들 또한 올해 국회 과학기술정보방송통신위원회 국정감사 증인으로 줄줄이 소환됩니다. 구글에는 앱마켓 시장지배력 남용과 국내외 유튜브 구독료 차이를, 메타에는 개인정보 침해·유출과 사칭계정 문제를 집중적으로 따져 물을 예정입니다. X에는 SNS에서 반복적으로 등장하는 마약류 판매·유통 게시물과 신고·차단 대응 실태를 질의합니다. 문체부·국가유산청 국감…한글날 제정 100주년 행사도 이번 주 문화체육관광부(문체부)와 국가유산청의 국정감사가 시작될 예정입니다. 문화체육관광위원회는 문체부와 문체부 소속 및 산하기관, 국가유산청, 한국콘텐츠진흥원 등 2026년 국정감사 계획서를 의결했습니다. 계획서에 따르면 문체부와 국가유산청 국정감사는 문체부(7일)를 시작으로 국가유산청(소속 기관 포함, 8일), 한국콘텐츠진흥원(12일), 사행산업통합감독위원회(14일) 등의 순으로 진행합니다. 주요 감사사항은 예산 집행과 주요 정책 및 사업 추진사항, 인사관리 등 기관 운영, 소속기관 및 산하단체 운영에 관한 사항이 모두 포함됩니다. 문체위 국감의 주요 증인·참고인으로는 JYP엔터테인먼트의 수장인 박진영 대중문화교류위원회 공동위원장이 출석할 예정입니다. 또 배기식 리디북스 대표, 이시하 한국음악저작권협회 회장, 정종민 CJ CGV 대표 등도 일반 증인·참고인 명단에 이름을 올린 상태입니다. 국가유산청 감사에서는 세운4구역 재개발 관련자가 자리할 것으로 보입니다. 조남준 전 서울시 도시공간본부장과 황상하 서울주택도시개발공사(SH) 사장, 최재헌 건국대 세계유산학과 교수 등입니다. 이와 함께 한글날 전야행사인 '2026년 한글한마당-광화문'이 오는 8일 오후 7시부터 광화문광장 일대에서 개최됩니다. 세종학당과 세대별 낭독 등 공연이 예정돼 있으며, 1926년 한글날 제정 이후 100년 역사를 담은 영상도 상영합니다. 에임인텔리전스, '2026 AI 리스크 컨퍼런스 서울' 개최 AI 보안 전문기업 에임인텔리전스가 오는 7일 삼성금융캠퍼스에서 '2026 AI 리스크 컨퍼런스 서울'을 개최합니다. 이번 컨퍼런스는 '보이지 않던 AI 리스크를 보다: 다가온 AI 시대, 기업은 어떤 리스크를 어떻게 대비해야 하는가?'를 주제로 AI 리스크를 정의하고 기업들에게 필요한 실질적인 대응책과 안전 기준을 제시하는 자리가 될 전망입니다. AI의 빠른 고도화에 따라 AI 리스크에 대한 우려도 커지고 있는 만큼 업계의 대응책을 제시할 것으로 예상됩니다. 연사로는 오픈AI와 마이크로소프트 등의 글로벌 빅테크와 금융보안원, AI안전성연구센터 등 주요 기관 관계자들이 한자리에 모입니다. AI 도입 기업에서 AI 보안을 담당하는 업계 관계자 약 200명이 청중으로 참석할 것으로 전망됩니다. 한국정보보호학회, CDS 보안·금융보안 워크숍 잇달아 개최 한국정보보호학회가 크로스도메인솔루션(CDS) 보안 워크숍과 금융보안 워크숍을 10일과 11일 양일간 개최할 예정입니다. 먼저 국가 망보안 체계(N2SF)의 도입 및 확산으로 CDS는 N2SF 구현에 핵심적인 역할을 수행할 것으로 전망됩니다. 이에 따라 한국정보보호학회는 CDS의 개념과 원리부터 다양한 연구 동향을 이번 워크숍을 통해 상세히 살펴볼 계획입니다. CDS 보안 워크숍은 오는 10일 오전 10시 과학기술컨벤션센터에서 진행됩니다. 11일 진행되는 금융보안 워크숍은 FKI타워에서 진행됩니다. 금융보안 워크숍에서는 금융권 제로트러스트 도입 사례와 더불어 AI 보안 등 다양한 보안 관련 이슈를 다룰 예정입니다. 복지부·질병청 국감 시작…국립대병원, 복지위서 첫 감사 국회 보건복지위원회 국정감사가 7일부터 본격적으로 시작됩니다. 가장 먼저 진행되는 보건복지부와 질병관리청 국정감사는 7일과 8일 오후에 진행됩니다. 또 8일 오전에는 국립대학교병원들이 교육부에서 복지부로 이관된 이후 첫 국정감사를 받게 됩니다. 폭언·부당지시 시달리는 간호사들…국회서 인권침해 대책 논의 간호사들이 병원 내 괴롭힘, 이른바 '태움'으로 인한 사망이 끊이지 않고 있습니다. 이러한 가운데 의료기관에서 근무하는 간호사들이 겪고 있는 인권침해 실태를 살펴보고 실효성 있는 예방 및 대응체계 마련을 위한 정책토론회가 국회에서 열립니다. 대한간호협회, 전국보건의료산업노동조합, 국회 보건복지위원회 소속 이수진·소병훈·서영석 의원(더불어민주당), 최보윤 의원(국민의힘), 전종덕 의원(진보당) 공동주최로 오는 10월 6일 오후 2시 국회의원회관 제5간담회의실에서 열리는 '의료기관 내 간호사 인권침해 예방과 대응체계 마련을 위한 정책토론회'는 의료기관에서 근무하는 간호사들이 비단 직장 내 관계에서 발생하는 부당한 업무지시와 업무 배제뿐만 아니라, 환자와 보호자의 폭언·폭행 등 다양한 형태의 인권침해에 노출되고 있다는 문제의식에서 마련됐습니다. 대한간호협회의 실태조사 결과를 토대로 간호사들이 의료현장에서 경험하는 인권침해 현황 및 대응체계 운영 실태와 한계를 공유하고, 이를 개선하기 위한 정책적 대응 방안을 모색할 예정입니다.

2026.10.05 13:01안희정 기자

구글, 英서 2조원 집단소송…플레이스토어 '과다 수수료 공방'

구글이 영국에서 안드로이드 스마트폰 이용자 수백만 명에게 10년 넘게 앱 다운로드 비용을 과도하게 부과했다는 주장과 관련해 12억 파운드(약 2조 1336억원) 규모의 소송에 대응할 준비를 하고 있다. 4일(현지시간) 파이낸셜타임스 등 외신에 따르면 막판 합의가 이뤄지지 않는다면 구글을 상대로 한 집단소송 재판은 이번 주 런던에서 시작돼 7주간 진행될 예정이다. 이번 소송은 아부다비 국부펀드 무바달라의 지원을 받는 포트리스 인베스트먼트 그룹이 소송 비용을 지원한다. 반독점 소송에서 원고 측이 승소할 경우 약 2000만 명의 소비자가 1인당 평균 약 60파운드(약 10만6700원)의 보상을 받을 수 있다. 원고 측은 구글 모회사 알파벳이 경쟁을 제한하고 2015년부터 안드로이드 운영체제(OS)의 구글 플레이스토어에서 다운로드한 소프트웨어에 과도한 수수료를 부과했다고 주장하고 있다. 반면 구글은 반경쟁 행위를 했다는 주장을 부인하고 있다. 구글은 법정에서 안드로이드가 경쟁 플랫폼보다 많은 선택권을 제공하며 플레이스토어가 사이버 보안 위협으로부터 이용자를 보호하는 데 도움을 준다고 언급했다. 이번 소송은 지난해 애플을 상대로 제기된 유사 소송에서 원고 측이 법적 승리를 거둔 데 이어 진행되는 것이다. 당시 영국 경쟁항소재판소(CAT)는 애플이 앱스토어 다운로드에 부당한 수수료를 부과했다고 판단했다. 애플은 해당 판결에 불복했으며, 영국 항소법원은 내년 이 사건을 심리할 예정이다. 구글은 지난 8월 플레이스토어 다운로드에 부과하는 수수료를 둘러싸고 수천 명의 소프트웨어 개발자를 대신해 제기된 영국 내 관련 소송을 해결하기 위해 2억6000만 파운드(약 4626억원)를 지급하기로 합의했다. 이번 재판의 원고 측은 집단 대표이자 소비자 정책 전문가인 리즈 콜이 이끌고 있다. 콜은 소프트웨어 개발자에게 부과된 과도한 수수료가 가격 인상을 통해 일반 이용자에게 전가됐다고 주장한다. 그는 많은 소비자가 구글이 게임과 데이팅, 음악 스트리밍 앱 등 모바일 소프트웨어에 최대 30%의 수수료를 부과했다는 사실을 알지 못했다고 말했다. 구글은 2023년 여러 미국 주 정부가 제기한 반독점 소송에서도 7억 달러(약 9420억원)를 지급하고 합의했다. 당시 주정부들은 구글이 경쟁 결제 시스템을 배제하기 위해 공모한 뒤 소비자에게 과도한 비용을 부과했다고 덧붙였다. 콜은 구독 서비스와 게임 부가 콘텐츠 등 인앱결제에 대해서도 소비자 보상이 이뤄져야 한다고 설명했다. 원고 측은 구글이 경쟁 앱스토어의 진입에 장벽을 세우고 휴대전화 제조사들의 신제품에 플레이스토어를 사전 설치하도록 강요했다고 말한다. 12억 파운드는 원고 측이 산정한 잠재적 손해배상액으로, 실제 배상액은 재판소가 개발자들에게 부과된 것으로 판단한 '과다 수수료' 중 어느 정도가 소비자에게 전가됐다고 보는지 등 여러 요인에 따라 달라질 전망이다. 반대로 구글은 자사가 부과하는 수수료가 시간이 지나면서 낮아졌다고 설명한다. 회사는 경쟁항소재판소에 제출한 답변서에서 플레이스토어 앱의 대다수가 무료이며, 규모가 큰 앱 개발사 중 수수료를 내는 곳은 약 3%에 불과하다고 부연했다. 또 검증되지 않은 새로운 앱스토어와 결제 방식이 안드로이드에서 난립할 경우 사기와 부정 행위가 증가해 이용자에게 피해를 줄 수 있다고 강조했다.

2026.10.05 12:14박서린 기자

"내 차도 도둑?"...커넥티드카 대부분, 운전자 정보 무단 판매

'바퀴 달린 스마트폰'으로 불리는 커넥티드카(스마트카)가 운전자의 위치 정보와 운전 습관, 심지어 차대번호(VIN)와 전화번호 같은 개인정보를 제3자·빅테크 기업에 무단 전송하고 있다는 대규모 조사 결과가 나왔다. 더버지 등 외신에 따르면, 미국 노스이스트턴 대학교 사이버보안·프라이버시 연구소와 미국 비영리 소비자단체 컨슈머리포트는 시중에 판매 중인 19개 브랜드, 21대의 최신 커넥티드카와 관련 모바일 앱 30개를 대상으로 실시한 공동 실태 조사 보고서를 최근 발표했다. 연구팀은 차량 주행 중 발생하는 통신 데이터를 정확히 포착하기 위해 전파를 완전 차단하는 특수 '패러데이 텐트(Faraday tent)'에 차량을 넣고, 라즈베리 파이 기기를 설치해 외부 휴대전화 기지국 대신 연구팀의 와이파이 망을 거치도록 통신 흐름을 추적했다. 실험 결과, 조사 대상 21대 중 19대(약 90%)가 와이파이를 통해 최소 1개 이상의 제3자(서드파티) 도메인으로 데이터를 전송하고 있었다. 특히 전체 차량의 절반 이상이 광고·추적·분석을 전문으로 하는 외부 기업 도메인에 연결돼 있었다. 가장 많은 제3자 도메인에 접속한 차량은 구글의 '안드로이드 오토모티브 OS' 및 구글 관련 서비스를 탑재한 모델들이었다. 차량 전용 모바일 앱의 상황은 더욱 심각했다. 혼다의 '혼다링크', 닛산의 '마이 닛산', GM 계열의 '마이 캐딜락', '마이 쉐보레' 등 7개 보조 앱은 차량식별번호(VIN), 전화번호, 정밀 위치 정보 등의 기밀 데이터를 광고 네트워크에 직접 전송했다. 분석 대상 앱의 70% 이상은 최소 5개 이상의 서로 다른 제3자 도메인과 통신했다. 차량 고유의 VIN에 운전자의 개인정보가 결합하면 데이터 브로커나 광고주는 특정 개인이 언제 어디로 이동하고 어떻게 운전하는지 정밀한 프로필을 구축할 수 있게 된다. 이렇게 수집된 데이터는 어도비 애널리틱스, 엑시옴, 콘텐츠스퀘어 같은 분석·브로커 기업은 물론 아마존·구글·메타·마이크로소프트 등 빅테크 기업으로 흘러 들어갔다. 자동차 제조사들의 이러한 깜깜이 데이터 판매는 이미 법적 제재로 이어지고 있다. 제너럴모터스(GM)는 운전자의 속도 초과, 급가속, 급제동 등 운전 습관 데이터를 수집해 보험사 위험 평가용으로 판매하다 미국 연방거래위원회(FTC)로부터 향후 5년간 제3자 데이터 제공 금지 명령을 받았다. 또 캘리포니아주에서는 주민들의 운전 데이터를 보험 분석업체에 넘긴 혐의로 1275만 달러(약 172억원)의 합의금을 지불하기도 했다. 조사 결과 발표 이후 혼다는 문제가 된 소프트웨어를 수정하고 분석 업체에 수집된 위치 정보 삭제를 요청하는 등 조치에 나섰으나, 대다수 완성차 업체들은 여전히 광범위한 동의 조항 뒤에 숨어 데이터 거래를 지속하고 있다. 프로젝트를 이끈 데이비드 초프니스(David Choffnes) 노스이스트턴대 교수는 "소비자들은 수천만원을 들여 자동차를 구매하면서 자신의 사생활이 어떻게 수집되고 팔려 나가는지 전혀 알지 못한다"며 "자동차 기업들은 불명확한 약관으로 사전 동의를 퉁치는 '옵트아웃' 방식을 버리고, 소비자가 데이터 수집 여부를 직접 선택하는 명확한 '옵트인' 체계로 전환해야 한다"고 강조했다.

2026.10.05 09:52백봉삼 기자

6G 코어망에 AI 어떻게 넣나...표준 설계부터 갑론을박

6G 코어망에 AI를 어떻게 넣을지를 두고 글로벌 통신업계의 의견이 엇갈리고 있다. 기존 5G 단독모드(SA) 코어망을 활용하면서 AI 기능을 추가하는 방식부터 AI 에이전트를 중심으로 코어망을 대폭 재설계하는 방안까지 제시됐다. 이미 5G SA에 막대한 비용을 투입한 통신사들은 투자 보호와 점진적인 전환을 요구하고 있어 기술적 이상과 상업적 현실 사이에서 표준화 진통이 예상된다. 시장조사업체 옴디아는 최근 3GPP에서 진행 중인 6G 코어망 논의를 분석해 AI 구현 방식에 따라 크게 3개 방향이 경쟁하고 있다고 라이트리딩닷컴을 통해 전했다. 옴디아는 먼저 “통신사들은 상당한 상업적 수익을 내지 못한 채 5G SA 구축에 따른 자본 비용을 여전히 부담하고 있다”고 짚었다. 실제 17개 통신사는 마드리드 회의를 앞두고 공동 입장문을 내고 기존 설비를 업그레이드할 수 있는 경로와 투자 보호, 감당 가능한 수준의 6G 전환을 강조했다. 코어망을 처음부터 다시 구축하는 '리프 앤드 리플레이스' 방식에 선을 그은 것이다. 5G 투자 살릴까, AI 네이티브로 갈까 옴디아가 주목한 3GPP 논의의 핵심은 AI 기능을 어디에 어떻게 구현할지와 단말·코어망 사이 비접속계층(NAS) 시그널링을 어떻게 처리할지다. NAS는 단말과 코어망 사이에서 인증과 암호화, 이동성 관리, 세션 설정 등을 담당하는 신호 체계다. 2G GSM부터 사용돼 단말 베이스밴드와 가입자식별모듈(SIM) 보안 체계까지 깊이 연결돼 있다. NAS 구조를 바꾸려면 모뎀 재설계와 코어 보안 절차 개편, 기존 단말과의 호환성까지 고려해야 한다. 옴디아가 분류한 첫 번째 방향은 기존 패킷 코어와 별도로 AI 도메인을 구축하는 방식이다. 접속과 이동성관리기능(AMF)이 NAS 시그널링을 전달하고 별도 AI 도메인이 이용자나 AI 에이전트의 의도를 처리한다. 노키아와 T모바일 US, 버라이즌, 엔비디아, 도이치텔레콤, 퀄컴, 에릭슨, NEC 등이 이 방향을 지지한다. 옴디아는 이를 두고 “서방 통신사와 장비업체에서 가장 많은 지지를 얻고 있다”고 평가했다. 기존 5G 서비스 기반 아키텍처(SBA)를 유지할 수 있다는 게 가장 큰 이유다. 5G 코어 투자를 보호하면서 기존 서비스와 함께 의도 기반 처리를 발전시킬 수 있다는 뜻이다. 두 번째는 AI 기능을 6G 네트워크 기능(NF)에 통합하는 방식이다. NTT도코모와 삼성전자, LG전자, NEC, 보다폰, 인도공과대학교 봄베이(IIT Bombay) 등이 지지한다. NAS 라우팅을 독립적으로 운영하거나 AMF 등 기존 코어 기능과 결합할 수 있는 것이 특징이다. 3GPP에서는 현재 1안과 2안을 일부 합치는 절충안도 논의되고 있다. AI 도메인은 별도로 유지하되 NAS 라우팅을 모듈화해 AMF에 신호 처리가 몰리는 것을 막는 방식이다. 세 번째는 AI와 에이전트를 네트워크 절차 자체에 깊숙이 통합하는 방식이다. 고정된 시그널링을 AI 에이전트의 동적인 의도 조정으로 바꾸고 AMF와 독립된 신호 라우팅 기능(SRF)을 활용한다. 화웨이와 하이실리콘, 차이나모바일, ZTE, 비보, 중국정보통신기술연구원(CATT)을 비롯해 한국전자통신연구원(ETRI), 이화여대 등이 이 방향에 이름을 올렸다. 옴디아는 “기존 코어망에 AI를 덧붙이는 대신 상당 부분을 새롭게 설계하는 보다 과감하고 미래지향적인 자율 에이전트 구조”라면서도 “간결하고 단순한 설계, 5G SA에서의 점진적인 전환이라는 6G 기본 원칙에서는 벗어날 수 있다”고 짚었다. 결국 6G 코어망을 처음부터 AI 네이티브 구조로 설계할 것인지, 기존 5G 투자를 살리면서 AI를 단계적으로 품을 것인지가 핵심 쟁점인 셈이다. 코어망 넘어 단말 AI 주도권도 쟁점 기존 5G 구조를 활용하는 방안도 넘어야 할 산이 있다. AI 도메인과 통신하려면 단말에 새로운 AI 도메인 클라이언트가 필요하기 때문이다. 모뎀 펌웨어에 이를 넣으면 3GPP 네트워크와 긴밀하게 연동할 수 있지만 퀄컴과 미디어텍, 삼성전자 등의 반도체 개발 주기에 영향을 받는다. 안드로이드나 iOS 등 운영체제에 구현하면 업데이트는 빨라지지만 애플리케이션의 요구를 베이스밴드까지 전달할 새로운 인터페이스가 필요하다. 통신사가 AI 인터페이스를 얼마나 통제할지도 쟁점이다. 옴디아는 “규격이 통신사 통제형 프레임워크로 기울 경우 단말 AI 에이전트와 하이퍼스케일러, 제3자 OTT 생태계를 배제할 위험이 있다”고 지적했다. 이를테면 클라우드 게임이나 기업용 서비스를 구동하는 외부 AI 에이전트가 네트워크 상태를 실시간으로 조정하려면 통신사가 마련한 별도의 변환 기능을 거쳐야 할 수 있다. 옴디아는 “3GPP가 통신사의 통제권과 단말 생태계의 개방성을 어떻게 균형 있게 맞출지는 여전히 해결되지 않은 핵심 문제”라고 평가했다. 표준이 갈라질 가능성도 있다. 옴디아는 3안과 나머지 진화형 설계 사이의 차이가 커 합의에 실패할 경우 지역별로 서로 다른 코어 구조가 등장할 수 있다고 내다봤다. 옴디아는 “과거 3GPP는 기술적 야심과 상업적 실용성 사이에서 균형을 맞추며 성공해왔다”며 “1안과 2안의 통합이 가장 가능성 있는 방향으로 보이지만 시간이 많지 않다”고 밝혔다. 이어 “향후 논의를 통해 11월까지 아키텍처를 확정하고 분열된 업계를 하나의 글로벌 표준 아래 유지할 수 있을 만큼 견고한 시스템을 만들어야 한다”고 강조했다.

2026.10.05 07:00박수형 기자

과기정통부, 금융권 해킹 대응 긴급 대응 체계 가동

과학기술정보통신부(과기정통부)가 최근 발생한 금융권 해킹 사고와 관련해 한국인터넷진흥원(KISA)과 긴급 대응체계를 가동했다. 유사 사고 민간 확산을 방지하기 위한 총력 대응에 나섰다. 현재 금융권의 해킹사고는 소관 기관인 금융위원회, 금융감독원, 금융보안원을 중심으로 조사·대응이 이뤄지고 있는데, 과기정통부와 KISA는 유사 공격의 민간 분야 확산 및 추가 피해방지를 위한 사이버위협 대응을 강화했다. 4일 과기정통부에 따르면, 금융권에서 발생한 해킹으로 인한 추가 피해 가능성에 신속하게 대응할 수 있게 KISA 인터넷침해대응센터(KISC)의 대응체계를 강화했다. 주요 기업의 홈페이지 등에 대한 모니터링을 강화하고 침해사고 대응인력을 보강하는 한편, 비상출동조를 상시 대기시키는 등 비상 대응체계도 가동했다. 또 보호나라와 사이버위협정보 분석 및 공유 체계(C-TAS)를 통해 사이버위협 정보를 제공, 각 기관과 기업이 자체적인 보안조치를 강화도록 3일 안내했다. 'C-TAS'(Cyber Threat Analysis & Sharing)는 사이버 침해사고에 신속하게 대응하기 위해 악성코드, 공격자 인터넷 주소, 최신 사이버위협동향 등을 공유하는 플랫폼으로 회원사는 약 5900곳이다. 이외에 CISO 신고기업(약 2.8만개)을 대상으로 보안점검 권고 메일(보안공지 링크 포함)도 4일 발송했다. 아울러, 금융보안원이 확인한 해외 공격자 인터넷주소(IP)에 대해서는 해당 클라우드 사업자에게 관련 위협정보를 제공, 악성행위 차단 등 필요한 조치를 취해줄 것을 요청했다. 한편, 과기정통부(KISA)는 금융위원회 등 관계기관과 지속적으로 정보를 공유하고 있으며, 금융위원회·금융감독원 등에서 KISA 등 전문인력 지원을 요청할 경우, 즉시 현장에 투입할 수 있게 인력과 대응체계를 사전에 준비하고 있으며, 사고 조사 과정에서도 관계기관과 긴밀히 협력할 예정이다. 과기정통부(KISA)는 "앞으로도 금융권을 포함한 민간 정보통신서비스에 대한 사이버위협 동향을 면밀히 모니터링하고, 사이버 위협 정보의 신속한 공유와 관계기관 간 협력을 통해 유사 사고의 발생과 피해 확산을 방지하는데 총력을 다하겠다"고 밝혔다.

2026.10.04 19:09방은주 기자

"신한 공격 추정 AI 해킹도구 아르텍스, 한국서 4개 발견"

최근 국내 주요 금융기관을 대상으로 개인정보 유출과 비정상 접근, 웹서버 공격 등 사이버 공격이 잇따르는 가운데, 공격에 활용된 것으로 추정되는 인공지능(AI) 기반 자율형 침투테스트 도구 'ARTEX(아르테스로 발음)'와 관련한 정황까지 발견되면서 금융권의 긴장감이 높아졌다. 신한은행 공격에 활용한 것으로 추정되는 웹서버의 HTML 타이틀에서 'ARTEX-自主渗透测试控制台'와 같은 ARTEX 관련 문자열이 확인된 것이다. 해당 표현은 '자율 침투테스트 콘솔'을 의미하는 것으로, 해당 서버에서 ARTEX(아르테스로 발음)가 운영됐거나 관련 환경이 구성돼 있을 가능성을 보여준다. 다만, 현재까지 금융당국이나 금융기관의 공식 조사에서 ARTEX가 실제 신한은행 공격 과정에 사용됐다는 사실이 확인된 것은 아니다. 특정 서버에서 ARTEX 관련 흔적이 발견됐다는 점과 실제 공격 행위에 ARTEX가 활용됐다는 것은 구분해야 한다. ARTEX는 대규모언어모델(LLM)을 활용하는 오픈소스 AI 자율형 침투테스트 시스템이다. 보안 담당자가 목표와 범위를 지정하면 에이전트가 자산을 탐색하고 취약점을 분석하며, 필요한 도구를 호출해 보안 검증 과정을 자동화할 수 있게 설계됐다. ARTEX는 Go 기반 백엔드와 웹 프론트엔드로 구성되며 LLM 설정, 자산 관리, 도구 호출, 취약점 탐색 및 검증 등의 기능을 제공한다. 기본 설치 환경에서는 웹 서비스가 TCP 8787 포트를 통해 제공하도록 구성됐다. 본래 허가된 환경에서 침투테스트와 보안 검증을 효율적으로 수행하기 위한 도구지만, 오픈소스로 공개돼 누구나 구축할 수 있다는 점에서 공격자가 악용할 경우 정찰과 취약점 탐색, 공격 준비 과정의 자동화에 활용될 수 있다. 오아시스시큐리티, 'AGATHA'로 ARTEX 글로벌 인프라 추적 사이버위협인텔리전스 전문기업 오아시스시큐리티(대표 김근용)는 최근 국내 금융권 공격 인프라에서 ARTEX 관련 정황이 확인된 이후 자체 사이버위협인텔리전스(CTI) 플랫폼 'AGATHA'를 이용해 인터넷상에 노출된 ARTEX 관련 인프라에 대한 추적과 분석을 진행했다. 이 회사가 올 9월 23일부터 10월 3일까지 수집한 데이터를 분석한 결과, 총 500건의 ARTEX 관련 인프라 관측 기록이 확인됐다. 동일 서버에 대한 반복 관측을 제거한 결과 고유 IP 기준 359개의 ARTEX 관련 인프라가 식별됐으며, IP와 서비스 포트의 조합을 기준으로는 392개의 서로 다른 서비스 노출 형태가 확인됐다. 특히 고유 IP 359개 가운데 334개, 약 93%에서 ARTEX가 기본 웹 서비스에 사용하는 TCP 8787 포트가 한 차례 이상 관측됐다. 미국·중국·홍콩에 91% 집중…특정 호스팅 네트워크에 절반 이상 ARTEX 관련 인프라의 지리적 분포에서도 특징이 나타났다. 359개의 고유 IP를 서버가 위치한 국가·지역 기준으로 분석한 결과 미국이 236개(65.7%)로 가장 많았으며, 중국 53개(14.8%), 홍콩 39개(10.9%), 싱가포르 12개(3.3%), 일본 5개(1.4%), 한국 4개(1.1%)순으로 확인됐다. 총 14개 국가·지역에서 관련 인프라가 관측됐으며 미국과 중국, 홍콩에 위치한 서버만 합쳐도 328개로 전체의 약 91.4%에 달했다. 다만 이러한 국가별 수치는 공격자의 실제 국적이나 소재지를 의미하지 않는다. 공격자는 클라우드와 VPS, 해외 호스팅 서비스를 이용해 실제 위치와 무관한 국가의 서버를 공격 인프라로 사용할 수 있기 때문이다. 네트워크 사업자별 분석에서는 특정 사업자에 대한 집중 현상이 더욱 뚜렷하게 나타났다. 특히 PEG TECH INC가 운영하는 AS54600 네트워크에서만 196개의 고유 IP가 확인돼 전체 분석 대상의 약 54.6%를 차지했다. 중국 텐센트(Tencent) 계열 네트워크인 AS45090에서도 다수의 ARTEX 관련 인프라가 관측됐다. 이는 ARTEX 관련 인프라가 전 세계에 균등하게 분산돼 있다기보다 일부 VPS 및 호스팅 네트워크를 중심으로 상당한 규모의 서버가 집중돼 있음을 보여준다. 일부 인프라에서는 CyberStrikeAI·AdaptixC2·GoPhish 관련 정보도 관측 일부 ARTEX 관련 인프라에서는 다른 공격 및 보안도구와 관련한 서비스 정보도 함께 확인됐다. 오아시스시큐리티 분석 데이터에서는 사이버스트라이크AI(CyberStrikeAI) 관련 정보가 함께 관측된 IP 9개를 비롯해 ARL, AdaptixC2, GoPhish, Acunetix 등 다양한 공격·보안 도구와 연관된 정보가 일부 서버에서 확인됐다. 다만 이러한 결과만으로 동일 공격자가 ARTEX와 해당 도구들을 동시에 사용했거나 하나의 공격 과정에서 여러 도구를 결합해 운용했다고 단정하기는 어렵다. 동일 서버가 서로 다른 시점에 재사용됐거나 복수 서비스가 하나의 인프라에 구축됐을 가능성도 있어 서버 관측 시점과 운영 이력, 서비스 변경 내역 등을 포함한 추가적인 시계열 분석이 필요하다. 오아시스시큐리티는 향후 해당 서버 생성과 소멸 주기, 인프라 이동, ARTEX 버전 변화 및 다른 공격 프레임워크와의 연계 여부 등을 지속적으로 추적할 예정이다. “ARTEX만의 문제 아냐”…사이버스트라이크AI 관련 서버도 약 1000개 관측" 오아시스시큐리티는 이번 ARTEX 분석에서 더욱 주목해야 할 부분은 특정 도구 하나가 아니라 AI를 기반으로 침투와 공격 과정을 자동화하는 프레임워크 자체가 빠르게 확산되고 있다는 점이라고 설명했다. 오아시스시큐리티가 별도로 추적 중인 또 다른 AI 기반 공격 자동화 도구인 사이버스트라이크AI(CyberStrikeAI) 관련 서버 역시 현재 약 1000개 규모로 관측됐다. ARTEX 관련 인프라 약 360개에 더해 CyberStrikeAI와 관련된 인프라가 약 1000개 규모로 관측되고 있다는 점은 AI 기반 침투·공격 자동화 기술이 일부 연구자나 제한된 환경에서만 활용되는 단계를 넘어 인터넷상에서 상당한 규모로 확산되고 있음을 보여주는 신호로 볼 수 있다는 설명이다. 특히 이러한 AI 기반 도구는 기존 스캐너처럼 단순히 정해진 작업을 반복하는 방식에서 나아가, 수집된 정보를 분석하고 다음 행동을 결정한 뒤 필요한 보안·공격 도구를 호출하는 방식으로 발전하고 있다. 과거에는 숙련된 공격자가 직접 자산을 조사하고 취약점을 분석한 뒤 상황에 맞는 공격도구를 선택해야 했다면, AI 에이전트를 활용할 경우 정찰과 정보수집, 취약점 탐색, 공격 경로 설정 및 검증 과정의 상당 부분을 자동화할 수 있다. 이는 공격자가 반드시 새로운 취약점이나 새로운 해킹 기법을 개발하지 않더라도 기존에 공개된 도구와 취약점을 보다 빠른 속도와 더 큰 규모로 활용할 수 있다는 것을 의미한다. 김근용 오아시스시큐리티 대표는 “이번 분석에서 중요한 것은 ARTEX 서버가 몇 대 발견됐느냐는 숫자 자체가 아니다”라며 “ARTEX와 CyberStrikeAI처럼 AI를 이용해 침투 과정의 상당 부분을 자동화할 수 있는 시스템이 인터넷상에서 상당한 규모로 관측되고 있다는 점을 주목해야 한다”고 설명했다. 이어 “ARTEX 약 360개와 CyberStrikeAI 약 1000개 규모의 관련 인프라가 확인되고 있다는 것은 향후 공격자들이 AI 기반 자동화 도구를 활용해 더 많은 시스템을 짧은 시간 내 탐색하고 공격을 시도할 수 있는 환경이 형성되고 있다는 의미”라며 “실제 악용 사례가 확대될 가능성에 대비해야 한다”고 말했다. AI 시대, 공격 이후 대응에서 '공격 인프라 선제 추적'으로 실제 금융기관 공격에 활용된 것으로 추정되는 인프라에서 ARTEX 관련 정황이 발견된 데 이어, 오아시스시큐리티의 별도 분석에서도 수백 개 규모의 ARTEX 관련 인터넷 인프라가 확인되고 있다는 점은 AI 기반 보안 자동화 기술의 공격 악용 가능성을 보여준다. 여기에 CyberStrikeAI와 같은 다른 AI 기반 공격 자동화 도구의 관련 서버까지 약 1000개 규모로 관측되고 있다는 점을 고려하면, 향후 사이버 공격은 AI를 이용해 더 빠르게 탐색하고, 더 많은 대상을 동시에 분석하며, 반복적인 공격 과정을 자동화하는 방향으로 발전할 가능성이 있다. 이에 따라 방어 체계 역시 침해 발생 이후 악성코드나 IOC를 분석하는 방식에서 한 단계 더 나아가, 새로운 AI 공격 프레임워크가 등장하는 초기 단계부터 관련 서버와 네트워크, 운영 패턴을 식별하고 지속적으로 추적하는 선제적 위협 인텔리전스 체계가 필요하다는 지적이다. 김 대표는 “AI 공격 자동화가 본격화하면 공격자가 확보할 수 있는 가장 큰 이점은 새로운 공격 기술 자체보다 속도와 규모가 될 가능성이 높다”며 “금융·공공·국방 등 주요 기관은 AI 기반 공격도구와 관련 인프라가 실제 공격으로 연결되기 전에 이를 식별하고 대응할 수 있는 위협 인텔리전스 역량을 강화할 필요가 있다”고 강조했다. 오아시스시큐리티는 자체 CTI 플랫폼 AGATHA를 통해 ARTEX와 CyberStrikeAI를 비롯한 신규 AI 공격 프레임워크와 C2, 취약점 악용 인프라의 변화를 지속적으로 추적하고 관련 위협정보를 분석해 나갈 계획이다.

2026.10.04 17:00방은주 기자

지니언스, '대한민국 일자리 으뜸 기업' 선정…'주4.5일제' 시범 운영도

지니언스(대표 이동범)가 고용노동부가 주관한 '2026년 대한민국 일자리 으뜸기업'에 선정됐다. '대한민국 일자리 으뜸기업'은 탁월한 고용 창출 성과와 함께 일·생활 균형 실천, 업무 환경 개선 등 좋은 일자리 만들기에 앞장선 민간기업을 엄선해 선정한다. 인증기업에는 신용평가 우대, 여신지원 금리우대, 출입국 우대카드 발급 등 다양한 행정 및 재정적 지원이 제공된다. 4일 회사에 따르면, 지니언스는 청년 및 전문 인력 중심의 지속적인 고용 확대, 우수한 유연근무 환경, 임직원의 성장을 지원하는 다채로운 복지 제도를 갖춘 점에서 높은 점수를 받아 수상의 영예를 안았다 지니언스는 "청년 및 취약계층 일자리 배려를 위해 주니어 직급의 청년 채용을 확대하고 있으며 채용시에도 학력과 성별 등의 조건 없이 능력위주 채용을 진행하고 있다. 육아휴직, 출산휴가 등의 지원에도 적극 동참하고 있다"고 설명했다. 그동안 지니언스는 시차출퇴근제, 재택근무, 매월 세 번째 금요일 12시 퇴근인 '패밀리데이' 등 일하기 좋은 선진적 조직문화를 적극 추진해 왔다. 직원의 개인별 역량 강화 교육과 자격증 취득 지원, AI 서비스 활용 비용 지원을 통해 구성원의 성장도 전폭 지원한다. 노사협의회를 통해 현장의 목소리를 실질적인 복지로 반영하며 노사 상생 및 임직원의 삶의 질 향상을 지속적으로 실천하고 있다. 특히 지니언스는 일자리 으뜸기업 선정과 함께 AI 및 디지털 기술 기반의 일하는 방식 혁신을 한 단계 더 끌어올리고 있다. 현재 경기도와 경기도일자리재단이 추진하는 '2026년 경기도 주 4.5일제 시범사업'에 참여해 지난 8월부터 주4.5일제를 시범 운영 하고 있다. 지니언스는 "'주4.5일제 시범사업' 참여는 단순히 근로시간 단축이나 복지 확대 차원을 넘어 AI 기반의 업무 자동화와 프로세스 재편을 통해 동일한 시간 내에 더 높은 성과를 창출할 수 있다는 전사적 공감대에서 시작됐다"면서 "반복적이고 정형화된 업무를 AI 시스템에 적극 이관함으로써, 임직원들이 보다 창의적이고 전략적인 핵심 업무에만 집중할 수 있는 고몰입·고효율 환경을 완성하겠다는 것이다. 기술 혁신을 통한 고효율 업무 체계가 선제적으로 갖춰져야 근로시간 단축이 기업의 실질적인 성장 및 지속가능성으로 연결될 수 있다"고 밝혔다. 지니언스는 주 4.5일제 시범사업 참여와 AI 트랜스포메이션 가속화를 계기로 채용 브랜딩을 한층 강화하고, 차세대 IT·보안 분야의 우수 인재를 확보해 신규 고용 창출에도 박차를 가한다는 계획이다. 이동범 지니언스 대표는 “대한민국 일자리 으뜸기업 선정과 주 4.5일제 시범사업 추진은 전사적인 AI 내재화와 업무 프로세스 혁신, 그리고 임직원을 존중하는 조직문화가 결합됐기에 가능한 성과”라며 “앞으로도 지속적인 AI 기술 혁신을 바탕으로 일과 성과를 모두 잡는 고효율 일터를 구축하고, 탑티어 우수 인재들과 함께 글로벌 보안 시장에서 성장을 가속화해 나가겠다”고 밝혔다.

2026.10.04 16:04방은주 기자

티냅스, 창업 1년여 만에 '엔비디아 인셉션 챌린지 2026' 톱10 선정

AI 보안 스타트업 티냅스(Tynapse, 대표 강민승)가 지난 22일 싱가포르에서 열린 '엔비디아 인셉션 그랜드 챌린지 2026(NVIDIA Inception Grand Challenge 2026)' 아시아·태평양 결선에서 최종 톱10에 선정됐다. 티냅스는 기업용 AI 에이전트의 의사결정을 실시간으로 검증 및 통제하는 기업이다. 4일 회사에 따르면, '엔비디아 인셉션 그랜드 챌린지'는 아시아·태평양 지역 AI 스타트업들이 실제 기업 환경에 적용할 수 있는 AI 기술과 솔루션을 선보이는 대회다. 올해는 아시아·태평양 지역 스타트업 1만여 곳이 참여한 가운데 기술·사업성 등을 종합적으로 평가해 최종 수상팀을 선정했다. 2025년 설립한 티냅스는 창업 1년여 만에 '엔비디아 APAC 톱10'에 이름을 올렸다. 설립 초기부터 금융권 등 실제 엔터프라이즈 환경에서 AI 판단과 행동을 검증·통제하는 기술을 적용했다. 이번 결선에서는 실제 기업 환경에서 축적한 기술 검증 경험과 대규모 서비스 적용을 위한 기술 구조를 함께 선보였다. 'AI Can Act. Tynapse Verifies If It Should'를 주제로 AI 에이전트가 실제 업무를 수행하는 시대에 필요한 새로운 의사결정 통제 방식을 발표했다. AI가 특정 업무를 수행할 수 있는 권한과 능력을 갖췄더라도, 실제 행동으로 이어지기 전 해당 판단이 기업의 정책과 업무 기준에 부합하는지를 별도로 검증해야 한다는 점을 강조했다. 특히 AI가 질문에 답하는 단계를 넘어 데이터를 다루고 외부 도구를 호출하며 실제 업무까지 수행하게 되면서, 기존의 신원·접근 권한 관리만으로는 AI의 판단과 행동을 충분히 통제하기 어렵다고 설명했다. 티냅스가 제시한 해법은 AI의 판단과 실제 실행 사이에 별도의 검증 계층을 두는 것이다. 자체 개발한 '의사결정 신뢰 인프라(Decision Trust Infrastructure)'가 AI가 행동하기 직전 판단에 활용한 근거와 기업 정책, 업무 맥락, 위험도를 확인해 '이 행동을 해도 되는가'를 검증한다. 검증 결과에 따라 실행을 통과(PASS)하거나 차단(BLOCK)하고, 어떤 근거와 정책을 바탕으로 판단했는지도 기록해 사후 감사와 검증이 가능하게 했다. 이는 AI 접근 권한이나 시스템 취약점을 관리하는 기존 보안 영역과 차이가 있다고 회사는 설명했다. 정상적인 신원과 접근 권한을 가진 AI 에이전트라도 잘못된 근거를 바탕으로 판단하거나 기업 내부 정책에 어긋나는 결정을 내릴 수 있기 때문이다. 티냅스는 AI가 어떤 행동을 '할 수 있는가(CAN)'를 관리하는 데서 나아가, 실제로 그 행동을 '해도 되는가(SHOULD)'까지 검증하는 데 초점을 맞췄다고 전했다. 이번 결선에서는 이러한 의사결정 검증을 대규모 기업 서비스에서도 실시간으로 수행하기 위한 기술 구조도 함께 소개했다. 티냅스는 엔비디아 호퍼(Hopper) 계열 GPU와 TensorRT-LLM, FP8 기반 추론 최적화를 적용해 AI 에이전트의 판단을 빠르게 검증하고 실행 여부를 결정하는 런타임 구조를 구축했다. 또 이 기술을 국내 금융권을 중심으로 실제 기업 환경에서 검증해왔다. KB국민은행과 금융상담 AI의 신뢰성을 검증하는 프로젝트를 진행했고, 양사의 협업 사례는 지난 6월 금융위원장상인 '올해의 협력상'을 수상하기도 했다. 현재 금융을 넘어 전자·보안 등 AI가 실제 업무를 수행하는 다양한 산업으로 적용 범위를 넓혀가고 있다. 강민승 티냅스 대표는 “AI가 어떤 시스템에 접근하고 행동할 권한이 있다는 사실과, 그 순간 내리는 판단이 옳다는 것은 전혀 다른 문제”라며 “모델은 계속 바뀌더라도 기업의 정책과 신뢰 기준은 유지돼야 한다”고 말했다. 이어 “티냅스는 AI 결정과 실제 실행 사이에서 마지막으로 '이 행동을 해도 되는가'를 검증하는 인프라를 만들고 있으며, 이번 톱10 선정을 계기로 금융권에서 검증해온 기술을 글로벌 엔터프라이즈 시장으로 확대할 계획”이라고 밝혔다. 한편, 티냅스는 앞서 세계 최대 AI 컨퍼런스인 'NVIDIA GTC 2026'에서 열린 AWS 스타트업 피치 대회(AWS Startup Pitch Competition)에서 글로벌 톱6에 선정됐다. 또 스노우플레이크 스타트업 챌린지 2026(Snowflake Startup Challenge 2026)에서도 아시아 톱10에 이름을 올렸다. 미래에셋벤처투자, 미래에셋캐피탈, 뮤렉스파트너스, 카카오벤처스 등으로부터 45억 원 규모의 시드 투자를 유치했다.

2026.10.04 15:53방은주 기자

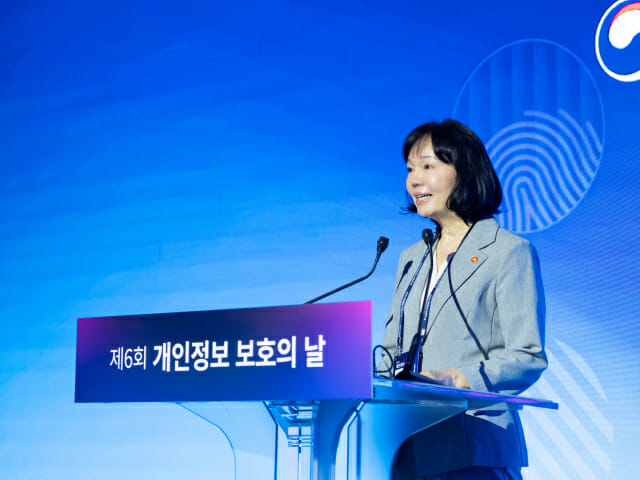
개보위, 올해 '기술대상' 신설...오내피플 등 3사 선정

개인정보보호위원회(개인정보위)가 올해 처음 신설한 기술대상에 ▲오내피플 ▲NHN두레이(엔에이치엔두레이) ▲엘세븐시큐리티 3사가 수상자로 선정됐다. 개보위는 지난달 30일 열린 '제6회 개인정보 보호의 날 기념식'에서 시상식을 개최했다. 이번 '기술대상'은 개인정보의 예방 중심 보호체계를 뒷받침할 수 있는 우수한 개인정보 보호 기술 확산을 촉진하고, 산업계와 상생 협력을 강화하기 위해 처음으로 마련됐다. 뛰어난 기술력을 바탕으로 개인정보 보호의 성과를 보인 기업을 선정, 개인정보위가 위원장상을 수여했다. 올해 처음 신설한 '기술대상'은 개인정보위가 주최하고 한국인터넷진흥원, 한국개인정보보호책임자협의회, 지디넷코리아가 공동주관했다. 외부 전문가로 구성한 심사위원회 서류심사와 발표심사를 거쳐 총 3개 기업을 선정했다. 수상 기업과 제품은 다음과 같다. ■ 오내피플 '캐치시큐 v1.0' 주식회사 오내피플은 개인정보보호 토탈 솔루션 및 플랫폼 회사다. 이번 기술대상에 평가대상으로 출품한 '캐치시큐 v1.0'은 개인정보 수집부터 파기까지 개인정보와 관련된 전(全) 생애주기를 자동화해 관리할 수 있게 한 인공지능 기반 사스(SaaS. Software as a Service) 솔루션이다. 이 솔루션을 활용하면 개인정보 보호에 대한 전문적인 지식 없이도 필요한 개인정보를 자동으로 분류해 수집 목적에 맞는 동의서 및 양식을 생성하고, 암호화 및 접근통제·관리 등을 통해 안전하게 개인정보를 관리한다. 또 보유·이용 기간 만료 시 복구 불가능하도록 파기하는 등 개인정보 보호 측면을 집중적으로 고려, 안전하고 편리하게 개인정보를 보호하고 활용할 수 있게 지원한다는 점에서 높은 평가를 받았다. ■ 엔에이치엔두레이 'Dooray!' 엔에이치엔두레이에서 출품한 '두레이(Dooray!)'는 메일·전자결재·메신저·회의 등 일상적인 업무부터 화상회의나 인공지능 활용까지 하나의 플랫폼으로 업무 전반을 지원하는 통합 협업 플랫폼에 개인정보 기능을 포함한 제품이다. 이 플랫폼은 상시 관제와 암호화 통신 등 인프라 측면은 물론 서비스별 적용 가능한 반출 통제(DLP, Data Loss Prevention)와 고객사가 이미 사용하고 있는 디지털 저작권 관리(DRM, Digital Rights Management) 연계 콘텐츠 보안 등 업무 전반에 개인정보 보호를 내재화하고 있다. 협업 도구로 개인정보 보호만을 목적으로 설계한 제품은 아니지만, 높은 기술력을 바탕으로 업무 전(全) 영역에서 개인정보 보호를 지원한다는 점에서 의의가 있다고 심사위원들이 평가했다고 개보위는 전했다. ■ 엘세븐시큐리티 'ImageOCR & OCR Filtering V3.0' 엘세븐시큐리티는 인공지능 기반 개인정보보호 전문기업이다. 이번 기술대상에 출품한 솔루션은 자체 광학문자인식(OCR, Optical Character Recognition) 엔진을 통해 텍스트뿐 아니라 문서 내의 이미지나 스캔본 속 개인정보를 추출·판별해 차단하는 제품이다. 이 솔루션은 홈페이지 내 게시물이 업로드 될 때 일차적으로 개인정보를 탐지하고, 사용자가 파일을 다운로드 할 때 파일 속 텍스트와 이미지에서 개인정보를 탐지해 차단한다. 이를 통해 솔루션 도입 이전 업로드된 게시물의 이미지 속 개인정보까지 관리 가능해 담당자 실수 등으로 인한 개인정보 유출 위험을 최소화한다는 점에서 좋은 평가를 받았다. 이상민 개인정보위 개인정보정책국장은 “수상 기업들 성과는 기술력은 물론 도입기관의 철저한 개인정보 보호 의지가 함께 만들어낸 결과"라며 “기술대상에 관심을 갖고 참여해 주신 기업들께 감사드리고, 올해 처음 시행한 제도인 만큼 운영 경험과 성과를 바탕으로 국민과 산업계가 체감할 수 있는 제도로 발전시켜 나가겠다"고 밝혔다.

2026.10.04 15:38방은주 기자

티오리 모의해킹 '진트', 미 DARPA '애플리케이션 보안 연구' 수행

오펜시브 사이버보안 기업 티오리(Theori, 대표 박세준)가 자사의 AI 기반 자율형 모의해킹 플랫폼 '진트(Xint)'를 통해 미국 국방고등연구계획국(DARPA)의 '자율 AI 애플리케이션 보안' 연구 수행 사업자로 선정됐다. 4일 회사에 따르면, 이번 연구 사업에서 '진트'는 미 국방부 전반에서 사용하는 자체 개발 및 오픈소스 메신저 애플리케이션의 정밀 분석에 활용된다. 또한 바이너리 분석으로 다양한 환경에서 실행하는 소프트웨어 공급망 위험을 평가할 예정이다. '진트'는 이번 사업 제안 과정에서 암호화 메신저 앱 '시그널(Signal)'의 안드로이드 버전을 분석해, 앱을 강제로 종료시키는 부적절한 예외 처리(uncaught-exception) 취약점 3건을 1시간 만에 발견했다. 해당 취약점은 시그널 개발팀에 제보, 8.11 버전 업데이트를 통해 모두 조치 완료됐다. 박세준 티오리 대표는 “군이나 주요 금융 기관, 국가 기간시설 제공자, 기술기업처럼 국가 지원 해커의 표적이 되는 조직은 최고 수준의 애플리케이션 보안, 특히 통신 비밀 유지를 위한 엄격한 요건을 갖춰야 한다”며 “메시징 앱에서 암호화 영역은 정밀한 검증을 받지만, 그 밖의 코드, 특히 네트워크나 운영체제와 맞닿아 있는 부분은 같은 수준의 검사를 받지 못하는 경우가 많아 공격자의 목표가 되기 쉽다"면서 "티오리는 진트를 통해 소스코드 보유 여부와 관계없이 바이너리만으로도 이러한 코드를 정기적이고 정밀하게 검증할 수 있게 지원할 것”이라고 강조했다. 한편, 티오리는 지난 2025년 DARPA가 주최한 'AI 사이버 챌린지(AIxCC)'에서 상위권에 오르며 글로벌 기술력을 인정받은 바 있다. 'AI 사이버 챌린지'는 세계 정상급 보안 연구팀들이 모여 AI를 활용한 취약점 탐지 및 패치 역량을 겨룬 대회로, 2년에 걸쳐 총상금 2950만 달러(한화 약 400억원) 규모로 진행됐다. 티오리는 본 대회 이후에도 DARPA의 버그바운티 프로그램에 지속적으로 참여하며 주요 오픈소스 소프트웨어 취약점을 해결하고 있다. 한편 '진트(Xint)'는 개발부터 운영, 상시 감시까지 기업의 전체 보안 주기를 보호하는 AI 기반 자율형 모의해킹 플랫폼이다. 개발 단계에서 소스코드 맥락과 데이터 흐름을 추적해 악용 가능한 결함을 선제 제거하는 AI 기반 화이트박스 모의해킹 '진트 코드(Xint Code)', 실서비스 운영 환경에서 해커 관점으로 입체적 침투 테스트를 수행하는 AI 기반 블랙박스 모의해킹 '진트 웹(Xint Web)', 온디맨드 모의해킹 솔루션 '진트 펄스(Xint Pulse)'로 구성돼 기업에 빈틈없는 오펜시브 보안 환경을 제공한다.

2026.10.04 14:59방은주 기자

"비보안 사업 확장"...S2W, 온톨로지 기반 의사결정 OS 'SAIP' 고도화

데이터 인텔리전스 기업 에스투더블유(S2W)가 자사 온톨로지(Ontology) 기반 의사결정 운영체제(OS) 'SAIP'의 주요 기능을 고도화하며 비보안 사업 확장에 나섰다. 4일 회사에 따르면, 이번 고도화는 S2W가 안보·보안 영역에서 축적해온 AI 안전성에 관한 노하우 위에서 사내외로 분산된 다양한 형태의 데이터를 구조화해 통합하는 것뿐만 아니라, 온톨로지와 지식그래프를 기반으로 산업별 특성과 상황적 맥락부터 기업 내부의 업무 규칙·절차 등이 반영된 도메인 전문가 지식에 이르는 다양한 층위의 정보를 체계적으로 결합하는 데 초점을 맞췄다. 이를 통해 AI 전환(AX) 과정의 주요 애로사항으로 꼽히는 데이터 사일로(Data Silo) 및 서로 다른 형식의 데이터를 함께 활용하기 어려운 문제를 해소, AI의 현업 적용성을 높여 실행 가능한 의사결정을 내릴 수 있게 지원한다. 또 기존 시스템을 대대적으로 변경하거나 데이터를 별도로 재구성하지 않고도 신속하고 용이하게 도입할 수 있게 설계해 초기 구축 장벽을 대폭 낮췄다. 전사적자원관리(ERP)와 데이터웨어하우스(DW)를 비롯해 엑셀(Excel), 파워포인트(PowerPoint) 등 기업이 업무에 사용하는 다양한 데이터와 문서를 별도의 포맷 변환 없이 SAIP와 직접 연계하고, 하나의 환경에서 통합적으로 활용할 수 있게 했다. 아울러 원천 데이터가 변경되면 해당 내용이 온톨로지에도 자동 반영, 최신성 유지를 위한 데이터 재정 비용 부담을 줄였다. 분석 결과의 설명 가능성도 강화했다. 결과 도출 경로를 역추적해 근거와 영향 요인을 확인할 수 있게 '설명 가능한 AI(XAI)' 기술을 구현, 사용자가 타당성을 직접 검토한 뒤 업무 판단에 반영할 수 있게 했다. 이 같은 검증 구조는 고도의 신뢰성과 정확성을 요하는 업무에서도 AI 분석을 실무에 적용할 수 있는 기반이 된다. 이밖에도 현장 배치 엔지니어(FDE)를 파견해 고객사의 실제 업무 환경과 요구사항을 면밀히 파악하고, 기업별 과제에 맞춘 SAIP 기반 시스템의 구축과 운영까지 지원한다. 그간 현대제철과 롯데멤버스 등 국내 유수 기업에 SAIP를 공급하며 산업 현장에서의 활용성을 입증해온 S2W는 이번 제품 고도화를 기점으로 제조·유통·금융을 넘어 방산·에너지·통신 등 미션 크리티컬(Mission-critical) 산업군을 중심으로 시장을 확대, 엔터프라이즈 AX 시장 내 입지를 강화한다. S2W는 지난 30일 서울 강남구 코엑스(COEX)에서 열린 '마이크로소프트 인더스트리 서밋(Microsoft Industry Summit)'에서 고도화된 SAIP의 주요 기능과 산업별 활용 사례를 소개했다. 박근태 S2W 최고기술책임자(CTO)는 “기업의 AX가 단순히 자동화를 넘어 실질적인 혁신으로 이어지기 위해서는 AI가 각 기업과 산업 특유의 맥락과 업무 방식을 이해하고 합리적인 의사결정 및 그에 따른 실행에 기여할 수 있어야 한다”면서 “이번 고도화를 통해 SAIP의 활용성과 신뢰성을 강화한 만큼, 복잡하고 고차원적인 의사결정이 필요한 다양한 산업으로 적용 범위를 넓혀 나갈 것”이라고 말했다. 한편 S2W는 2018년 9월에 설립했다. 세계경제포럼(WEF) '2023년 100대 기술 선도기업'에 선정됐다. 공공·정부기관용 안보 AI 플랫폼 '자비스(XARVIS)'와 기업 및 기관용 보안 AI 솔루션 '퀘이사(QUAXAR)'를 공급하고 있다. 인터폴(INTERPOL) '게이트웨이 이니셔티브(Gateway Initiative)'의 한국 유일 파트너로 국제사회 안전을 위해 공조하고 마이크로소프트(MS) '시큐리티 코파일럿(Security Copilot)'에 데이터를 제공하고 있다.

2026.10.04 14:46방은주 기자

KISA, 암호모듈 전문교육 심화과정 교육생 모집

한국인터넷진흥원(KISA, 원장 이상중)이 암호모듈 전문교육 심화 과정 교육생을 오는 16일까지 모집한다. 교육은 오는 26일부터 27일까지 이틀간 서울 강남구 한국과학기술회관에서 열린다. 암호 제품 개발업체 관계자와 대학(원)생 등 암호모듈 검증에 관심 있는 누구나 무료로 참여할 수 있다. 모집 정원은 200명이다. KISA는 암호모듈 개발 인력 전문성을 높이고 암호모듈 검증 제도 이해를 돕기 위해 2020년부터 암호모듈 전문교육을 운영하고 있다. 암호모듈 검증 제도는 비밀로 분류되지 않은 중요 자료를 보호하기 위해 국가와 공공기관에 도입하는 암호모듈의 안전성과 구현 적합성을 검증하는 제도를 말한다. 이번 심화 과정은 지난 6월 진행한 기초과정에 이어, 실제 암호모듈 개발에서 필요한 구현•검증 역량을 높일 수 있게 실무 중심 교육으로 구성됐다. 특히 올해는 하드웨어 암호모듈 구현과 검증 내용을 새로 포함했다. 기존 소프트웨어 중심에서 하드웨어 분야까지 교육 범위를 넓혔다. 교육 주요 내용은 ▲검증 대상 암호알고리즘의 구조 및 구현 시 주의 사항 ▲하드웨어 암호모듈 구현•검증 방법 ▲암호모듈 구현 안내서(GVI) 등이다. 신청 방법 등 자세한 내용은 암호이용활성화 누리집 'https://seed.kisa.or.kr'에서 확인할 수 있다. 한국인터넷진흥원 박해룡 인공지능(AI)보안기술단장은 “암호 기술은 디지털 환경에서 중요 정보를 안전하게 보호하기 위한 핵심 기술”이라며 “소프트웨어뿐 아니라 하드웨어 등 다양한 환경에서 암호모듈을 구현•검증할 수 있는 전문인력을 지속 양성해 안전하고 신뢰할 수 있는 디지털 환경 조성을 뒷받침하겠다”고 말했다.

2026.10.04 14:29방은주 기자

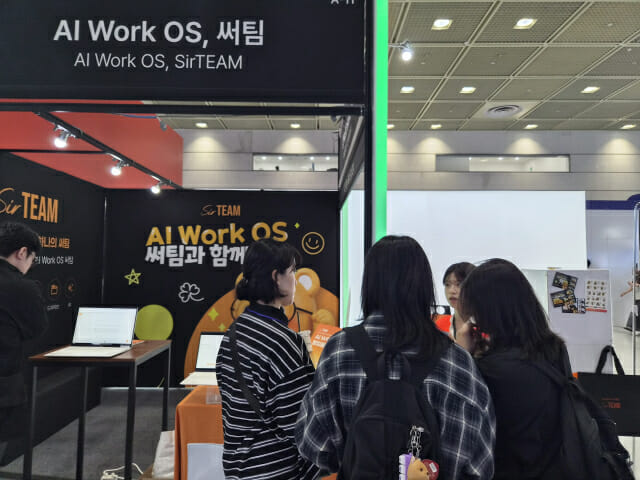
"데이터 플랫폼 기업 도약"...크리니티, 'AI페스타 2026'서 AI 워크OS '써팀' 선보여

SaaS 메일협업·메일보안 전문기업 크리니티(대표 유병선)가 6일부터 8일까지 서울 코엑스 C홀에서 열리는 '인공지능 페스타 2026(AI FESTA 26)'에 참가해 기업메일 중심 AI Work OS '써팀(SirTEAM)'을 선보이며 데이터 플랫폼 기업으로의 전환 전략을 제시했다. 'AI 페스타 26'은 과학기술정보통신부 인공지능주간의 대표 행사다. AI 기술의 실제 산업 적용 사례를 공유한다. 크리니티는 이번 행사에서 조직의 업무 데이터를 연결하고, 축적된 정보를 AI가 활용하는 써팀의 주요 기능과 활용 방식을 소개했다. '써팀'은 기업메일을 중심으로 메신저, 일정, 할일(프로젝트), 위키, 드라이브 등 협업 기능을 연결하는 AI기반 'Work OS'다. 고객과 주고받은 메일에서 시작한 요청이 내부 논의와 업무 진행, 자료 공유와 기록으로 이어지는 환경을 제공한다. 이를 통해 업무 과정에서 축한 정보를 조직이 함께 관리하고 다시 활용할 수 있게 지원한다. 기업메일에는 고객 요청과 거래 이력, 의사결정 배경 등 중요한 업무 데이터가 축적된다. '써팀'은 공유메일함과 공용주소록으로 고객 커뮤니케이션과 연락처를 조직 단위로 관리하고, 할일과 캘린더로 담당자·진행 상태·일정을 확인할 수 있게 한다. 위키와 드라이브에 축적한 업무 지식과 자료는 담당자 변경 시 인수인계와 후속 업무에 활용할 수 있다. 조직의 AX(AI 전환)를 위해서는 AI에이전트(AI Agent)가 업무 맥락을 파악하고 활용할 수 있는 데이터 기반이 필요하다. '써팀'은 메일과 메신저, 일정, 할일(프로젝트), 문서 등 업무 과정에서 생성하는 데이터를 축적 및 연결하고, '인싸 AI(InSSa AI)'가 이를 활용할 수이 있는 환경을 제공한다. 'InSSa AI'는 기업·기관 내부의 메일, 문서, 일정, 할 일 등의 데이터를 연결해 업무를 도와주는 조직 맞춤형 AI 에이전트다. 위키에 정리된 업무 매뉴얼과 회의 기록, 노하우도 InSSa AI가 참고할 수 있는 조직의 지식 기반으로 활용할 수 있다. 크리니티는 전시 부스에서 AI 업무 브리핑과 업무 자동등록, InSSa AI Agent를 시연했다. 최근 업데이트한 'AI 브리핑'은 메일·할일(프로젝트)·일정을 바탕으로 놓치기 쉬운 업데이트와 우선순위, 업무 흐름을 정리해 사용자가 하루의 업무를 확인하도록 돕는다. 업무 자동등록은 사용자가 설정한 메일 자동분류 규칙에 따라 수신 메일을 분류하고 관련 업무를 그룹별로 등록해, 메일 확인 후 할일을 다시 등록하는 반복 작업을 줄인다. '써팀'은 메일·주소록·메신저·일정·할일(프로젝트)·드라이브·위키 등 각 협업 기능에 AI Agent를 연결해 조직의 업무 데이터를 활용하는 환경으로 고도화하고 있다. 사용자는 'InSSa AI'와의 대화를 통해 필요한 정보를 찾고, 메일 작성과 일정·할일 관리 등 각 기능에 연결된 작업을 수행할 수 있다. 크리니티는 협업 과정에서 축적한 고객 대화와 업무 기록 및 문서와 지식을 AI가 활용하도록 연결하고, InSSa AI의 활용 범위를 확대해 나갈 계획이다. 크리니티는 이번 전시를 통해 데이터 플랫폼 기업으로의 전환 전략도 제시했다. 기업용 업무 시스템 구축·운영에서 출발해 SaaS와 AI-SaaS로 확장해 온 기술과 경험을 바탕으로, 조직의 업무·소통 데이터를 AI에이전트가 활용할 수 있는 기반으로 연결한다는 전략이다. 크리니티는 '써팀'에 축적한 업무·소통 데이터를 조직의 AX 기반으로 활용하고, 향후 MCP(Model Context Protocol)를 통해 외부 AI에이전트가 '써팀'의 데이터와 기능을 활용할 수 있게연동 범위를 확대해 고객의 AX를 뒷받침할 계획이다. 크리니티는 메일협업·메일보안 분야에서 쌓은 기술과 운영 경험을 바탕으로 데이터 활용성과 안전성을 함께 확보할 방침이다. 조직이 업무 기록을 지속적으로 축적하고 필요한 구성원과 공유하며, AI와의 협업에도 활용할 수 있는 환경을 만들어 나갈 예정이다. 유병선 크리니티 대표는 “조직의 AX를 위해서는 AI에이전트가 활용할 수 있는 업무 데이터가 있어야 한다”며 “써팀이 일상적인 업무와 소통 과정에서 생성하는 데이터를 모으고 연결해 고객의 AX 기반을 마련하도록 역할을 확대하고, 크리니티는 데이터 플랫폼 기업으로 성장해 나가겠다”고 밝혔다.

2026.10.04 13:41방은주 기자

  Prev 31 32 33 34 35 36 37 38 39 40 Next  

지금 뜨는 기사

이시각 헤드라인

삼성전자, 첨단 패키징 '3D 큐브-H' 내년 초 개발완료 목표

김형년 두나무 부회장 "주식 토큰화, 기술 준비 됐지만 규제에 가로막혀"

롯데·신세계·현대百, 3분기 더 벌었지만…연말엔 '내수'가 변수

KT, 통신 회복세에 AX 성장…누적 AX 매출 1조 돌파

ZDNet Power Center

Connect with us

ZDNET Korea is operated by Money Today Group under license from Ziff Davis. Global family site >>    CNET.com | ZDNet.com
  • 회사소개
  • 광고문의
  • DB마케팅문의
  • 제휴문의
  • 개인정보취급방침
  • 이용약관
  • 청소년 보호정책
  • 회사명 : (주)메가뉴스
  • 제호 : 지디넷코리아
  • 등록번호 : 서울아00665
  • 등록연월일 : 2008년 9월 23일
  • 사업자 등록번호 : 220-8-44355
  • 주호 : 서울시 마포구 양화로111 지은빌딩 3층
  • 대표전화 : (02)330-0100
  • 발행인 : 김경묵
  • 편집인 : 김태진
  • 개인정보관리 책임자·청소년보호책입자 : 김익현
  • COPYRIGHT © ZDNETKOREA ALL RIGHTS RESERVED.