• ZDNet USA
  • ZDNet China
  • ZDNet Japan
  • English
  • 지디넷 웨비나
뉴스
  • 최신뉴스
  • 방송/통신
  • 컴퓨팅
  • 홈&모바일
  • 인터넷
  • 반도체/디스플레이
  • 카테크
  • 헬스케어
  • 게임
  • 중기&스타트업
  • 유통
  • 금융
  • 과학
  • 디지털경제
  • 취업/HR/교육
  • 생활/문화
  • 인사•부음
  • 글로벌뉴스
  • AI의 눈
ZDPick
지스타2026
반도체
IT'sight
칼럼•연재
포토•영상

ZDNet 검색 페이지

'AI 보안'통합검색 결과 입니다. (726건)

  • 태그
    • 제목
    • 제목 + 내용
    • 작성자
    • 태그
  • 기간
    • 3개월
    • 1년
    • 1년 이전

시스원, 포스포인트와 AI 보안사업 확대…기업·공공 시장 공략

시스원이 포스포인트와 손잡고 국내 기업과 공공기관을 대상으로 인공지능(AI) 보안사업을 확대한다. 생성형 AI에 민감정보가 입력되거나 AI 에이전트가 권한 밖 데이터에 접근하는 문제에 대응할 수 있도록 고객 환경에 맞는 보안 체계 구축을 지원한다. 시스원은 포스포인트 파트너사를 초청해 워크숍을 열었다고 18일 밝혔다. 토머스 창 포스포인트 북아시아 기술총괄과 CJ 웡 채널 매니저가 참석해 생성형 AI 확산에 따른 데이터 보안 수요와 국내 사업 전략을 소개했다. 워크숍에서는 기업이 승인하지 않은 AI 서비스 사용을 탐지·통제하고, 챗GPT나 마이크로소프트 코파일럿에 고객정보와 소스코드 등 민감정보가 입력되는 것을 막는 기술을 다뤘다. AI 에이전트가 열람할 수 있는 데이터와 수행할 수 있는 작업 범위를 제한하는 기능도 소개했다. 포스포인트는 기업 내부에서 중요 데이터가 어디에 저장돼 있는지 파악하고 민감도에 따라 분류하는 데이터 보안 태세 관리(DSPM) 기술을 제공한다. 기업은 분류 결과를 바탕으로 웹, 이메일, 단말기, 클라우드에서 데이터 유출 방지(DLP) 정책을 적용할 수 있다. 포스포인트 총판인 시스원은 파트너사를 대상으로 제품 교육과 기술지원을 늘리고 공동 영업에 나선다. 금융, 공공, 제조, 의료 분야에서 AI 도입에 따른 보안 수요를 발굴하고, 기존 AI 인프라 사업을 데이터 보호 사업으로 넓힐 계획이다. 정기훈 시스원 보안사업본부 실장은 "앞으로도 AI 인프라부터 데이터 보호와 정보보안에 이르기까지 고객에게 필요한 통합 IT·보안 서비스를 확대해 나갈 것"이라고 밝혔다.

2026.11.19 16:24남혁우 기자

"목록에 없는 API까지"…ICTK, 위드네트웍스와 HW 인증 접목 추진

양자보안 팹리스 아이씨티케이(ICTK)가 지난 10월 인수한 사이버보안 기업 위드네트웍스와 외부 노출 자산 식별에 하드웨어 기반 인증을 접목하는 방안을 추진한다고 19일 밝혔다. 금융당국이 580여 개 금융회사를 대상으로 외부접점 전수점검을 시작하면서, 관리대장에 없는 시스템과 API를 찾는 일이 금융보안 과제로 떠올랐다. 금융위원회에 따르면 9월 30일부터 11월 3일까지 한 달여간 금융회사 37곳에서 침해사고 40건이 신고됐다. 유출정보는 약 47만 3000건이다. 금융위는 지난 5일 '전 금융권 보안체계 혁신방안'을 발표하고, 영업·관리 목적 API와 개발·테스트·임시운영 시스템, 인증·접근통제 시스템 등 외부접점을 연말까지 점검한다. 관리대장 미등재 시스템은 12월 31일까지 전수조사한다. 금융위는 최근 침해사고의 주요 원인으로 인증·접근통제 API 취약점을 꼽았다. 위드네트웍스가 내놓은 해법은 인공지능(AI) 기반 자산·보안 취약점 통합관리 플랫폼 '위드VTM(withVTM)'이다. 위협 노출 관리(CTEM)를 기반으로 네트워크를 스캔해 기존 관리체계에서 누락된 섀도 API까지 자동 식별하고, 이를 운영 서비스·자산과 연결해 보여준다. AI 위험도 평가(VRS)로 조치 우선순위도 정한다. 위협 노출 진단 서비스 '위드REX(withREX)는 에이전트 설치 없이 섀도 API를 탐지하고 인증 미적용, 관리 페이지 노출 여부 등을 진단한다. 지난 2009년 설립한 위드네트웍스는 5000여 고객 환경에서 운영경험을 쌓았다. 매출은 2024년 343억원, 2025년 371억원이다. 아이씨티케이의 하드웨어 보안 기술을 추가한다. 아이씨티케이는 지난 10월 위드네트웍스 지분 61.35%를 확보해 최대주주가 됐다. 아이씨티케이는 반도체의 물리적 특성으로 복제할 수 없는 고유 식별값을 만드는 반도체 지문(PUF) 기술로 장비 신원을 하드웨어에서 확보하는 인증 기술과, PUF 기반 다중인증을 지원하는 양자내성암호(PQC) 키관리시스템을 갖추고 있다. 양사는 우선 PUF와 PQC를 결합한 보안칩을 위드네트웍스의 와이파이(Wi-Fi) 7 액세스 포인트 '에어릭스(AiriX)'에 탑재하는 데서 출발한다. 이후에는 위드VTM의 장비 인증체계와 연계해 자산·취약점 정보와 함께 'PUF로 인증된 장비인가'까지 관리할 계획이다. 숨은 자산을 찾는 데 그치지 않고 접속장비 신원까지 확인하는 것이 목표다. 안종업 위드네트웍스 대표는 "AI로 공격대상을 찾는 속도가 빨라진 만큼 관리목록에 없는 API와 장비까지 보안 범위에 넣어야 한다"고 말했다. ICTK 관계자는 "자산을 찾는 일과 접속하는 장비와 사용자를 인증하는 일은 함께 풀어야 한다"며 "위드네트웍스와 결합해 하드웨어 기반 인증을 현장에 적용할 방안을 구체화하겠다"고 말했다.

2026.11.19 15:13전화평 기자

"강호동도, 송혜교도 가짜였다"...AI 광고에 속지 않으려면

생성형 인공지능(AI)이 일상 깊숙이 파고들면서 디지털 세상의 신뢰가 새로운 시험대에 올랐다. AI가 만든 가짜 이미지와 영상이 진짜처럼 유통되고, 허위정보와 사칭 범죄가 확산하면서 온라인에서 무엇을 믿어야 할지 판단하기 어려워지고 있다. 기술의 발전 속도에 비해 이용자 보호와 사회적 대응 체계는 여전히 부족하다는 지적도 나온다. 지디넷코리아는 '안전한 AI의 길을 묻다' 기획을 통해 AI가 가져온 디지털 환경 변화와 그 이면의 문제를 짚어본다. 피해 실태와 제도적 한계, 플랫폼의 책임, 시민의 디지털 리터러시 등을 살펴보고 건강하고 신뢰할 수 있는 디지털 생태계를 만들기 위한 해법을 모색한다. [편집자주] 지난 2023년 A씨는 유튜브에서 한 투자 모임을 알게 됐다. 모임에선 배우 조인성과 송혜교가 출연한 광고 영상까지 보여줬다. 두 배우는 광고 영상에서 투자 모임을 응원하는 듯한 발언을 했다. 평소 조인성을 좋아하고 송혜교가 출연한 드라마도 즐겨 봤던 A씨는 광고 영상을 통해 두 배우가 투자 모임을 적극 지지하는 것으로 믿었다. 결국 A씨는 다섯 차례에 걸쳐 총 6300만원을 송금했다. 하지만 A씨를 현혹했던 광고 영상은 가짜로 판명됐다. 해당 영상 분석 업체에 따르면 A씨가 봤던 광고는 인공지능(AI) 기술을 활용해 두 배우의 얼굴과 입 모양, 음성을 조작한 것이었다. 조작된 영상을 진짜로 믿었던 A씨는 별다른 의심 없이 많은 돈을 송금했다. 지난 1월에도 유사한 피해가 발생했다. 한 이용자가 틱톡 라이트에서 유명인을 사칭한 합성 광고를 보고 투자 대화방에 참여했다. 이후 대화방에서 추천받은 가짜 증권사 앱을 설치했다가 7억원이 넘는 돈을 잃었다. 당시 경찰에는 틱톡 광고를 통해 투자 대화방에 들어갔다가 사기 피해를 봤다는 신고가 여러 건 접수됐다. 얼마 전엔 페이스북에 방송인 강호동을 사칭한 주식 투자 광고가 올라와 논란이 됐다. 광고 글에서 강호동은 "존리 전 메리츠자산운용 대표에게 투자 방법을 배워 큰 수익을 올렸다"고 주장했다. 아랫부분에는 강호동이 출연한 실제 방송 장면까지 첨부됐다. 광고는 '80%의 승률'을 보장한다며 투자 정보를 공유하는 대화방에 참여하도록 유도했다. 특히 이 광고는 텍스트음성변환(TTS) 기술을 이용해 실제 강호동이 발언한 것처럼 만들어 투자자들을 현혹했다. 생성형 인공지능(AI) 기술이 발전하면서 유명인의 얼굴과 목소리를 활용한 가짜 광고가 기승을 부리고 있다. 문제는 이런 가짜 광고가 허위정보 유포나 금융사기 등에 악용될 수 있다는 점이다. 특히 유명인을 전면에 내세우는 방식으로 투자자들의 경계심을 누그러뜨리는 사례가 늘고 있어 각별한 주의가 요망된다. AI로 만든 이미지와 영상이 정교해지면서 외관만으로 진위를 판단하기도 어려워졌다. 따라서 유명인이 등장한 영상이라도 내용이 미심쩍거나 지나치게 많은 혜택을 강조할 경우엔 별도로 확인해 볼 필요가 있다. 전문가들은 콘텐츠의 외양보다는 누가 어떤 목적으로 만들었고, 그 안에 담긴 주장을 뒷받침할 근거가 있는지 확인하는 태도가 중요하다고 강조했다. 익숙한 얼굴이라 믿었다…유명인 신뢰 악용하는 AI 사기 유명인을 사칭한 광고가 실제 피해로 이어지는 배경에는 익숙한 인물에 대한 신뢰가 작용한다는 분석이 나온다. 평소 방송이나 온라인에서 자주 접한 인물이 특정 상품이나 투자를 추천하면 광고 내용까지 신뢰할 가능성이 높아진다는 것이다. 특히 얼굴과 목소리를 합성한 영상은 실제 당사자가 직접 말하는 것처럼 받아들여질 수 있다. 나은영 서강대 교수는 “이미 신뢰도가 확보된 사람이나 유명인의 경우, 그 사람이 이야기하는 것은 믿을 만하다는 가정이 마음속에 있으니 더 쉽게 그 내용을 받아들이게 된다”고 짚었다. 영상과 음성은 문자보다 주목을 끌기 쉬워 이용자에게 더 즉각적인 영향을 줄 수 있다고 설명했다. 가족이나 친구가 공유한 게시물에도 비슷한 심리가 작용한다. 전달한 사람에 대한 신뢰가 게시물 내용에 대한 신뢰로 이어지기 쉽기 때문이다. '좋아요'가 많은 게시물은 이미 여러 사람이 인정한 정보처럼 보일 수 있다. 평소 자신의 생각과 일치하는 주장 역시 충분한 검증 없이 받아들이기 쉽다고 나 교수는 분석했다. 결국 유명인이 등장하거나 지인이 전달한 콘텐츠라고 해서 내용까지 사실이라고 단정해서는 안 된다는 의미다. 특히 투자 수익을 보장하거나 외부 대화방 참여, 별도 앱 설치를 유도하는 게시물은 더욱 주의할 필요가 있다. 사람들은 재미있거나 충격적인 내용을 접하면 사실 여부를 확인하지도 않고 타인에게 공유하기도 한다. 나 교수는 분노나 불안을 느낄 때 게시물을 다른 사람에게 보내 공감이나 위로를 얻으려는 심리도 작용한다고 봤다. 사진이나 영상이 실제로 촬영됐더라도 게시물에 붙은 설명은 따로 확인해야 한다. 예전에 찍은 사진에 다른 날짜나 장소를 붙여 최근 사건의 증거처럼 퍼뜨리거나, 방송 장면을 잘라 출연자가 하지 않은 말을 자막으로 덧붙이는 식이다. 합성 사진 골라보고 SNS 글 검증…교실에선 어떻게 가르치나 AI로 만든 사진과 영상이 실제와 구별하기 어려울 정도로 정교해지면서 온라인에서 접한 정보를 비판적으로 판단하는 능력도 중요해지고 있다. 특히 SNS를 통해 다양한 콘텐츠를 접하는 청소년들에게는 정보의 진위를 확인하는 방법뿐 아니라 무분별한 공유가 가져올 수 있는 피해를 알려주는 교육도 필요하다. 학교 현장에서도 AI 합성물을 구별하고 온라인 정보의 신뢰성을 판단하는 수업이 이뤄지고 있다. 이런 교육의 대표적인 사례 중 하나로 한국언론진흥재단의 '팩트체크 교실'을 꼽을 수 있다. '팩트체크 교실'에서는 학생들에게 뉴스나 SNS에서 접한 정보의 근거를 찾아 사실관계를 확인하는 방법을 가르치고 있다. 재단에 따르면 올해 11월 기준 전국 중학교 151곳이 이 수업에 참여했다. '팩트체크 교실'은 최근 서울 대명중학교 1학년 동아리 학생 24명을 대상으로 교육을 실시했다. 교육은 화면에 나온 두 얼굴 중 실제 인물 사진과 AI가 만든 이미지 중 하나를 골라내는 방식으로 진행됐다. 학생들은 머리카락과 눈동자, 배경 등을 비교하며 어느 쪽이 합성 이미지인지 골랐다. 그러나 몇 문제를 풀고 나자 처음에는 자신 있게 손을 들었던 학생들도 판단을 망설이기 시작했다. 실제 사진과 AI 생성 이미지를 외관만으로 구별하기가 쉽지 않다는 점을 보여주는 장면이었다. 수업은 AI 합성물을 구별하는 데서 그치지 않았다. 학생들은 합성물을 직접 만드는 행위뿐 아니라 다른 사람이 만든 합성물을 저장하거나 공유하는 행위가 어떤 피해를 일으킬 수 있는지도 배웠다. 자신의 SNS 계정이 공개 상태인지, 게시물에 방문 장소나 다른 사람의 개인정보가 드러나는지도 점검했다. 친구가 피해를 입었다는 사실을 알게 됐을 때는 합성물을 다른 사람에게 전달하지 않고 함께 도움을 요청하는 방법도 살펴봤다. 이처럼 AI 합성물에 대한 교육은 단순히 진짜와 가짜를 구별하는 것을 넘어 온라인에서 접한 정보를 어떻게 받아들이고 행동해야 하는지까지 다루고 있다. 사진이나 영상이 실제처럼 보이더라도 출처와 맥락을 확인하고, 사실 여부가 불분명한 정보는 무분별하게 공유하지 않는 태도를 기르는 것이 핵심이다. AI 기술이 발전할수록 사진이나 영상의 진위를 눈으로 구별하는 데는 한계가 있을 수밖에 없다. 따라서 특정 인물의 얼굴이나 목소리만으로 정보를 신뢰하기보다 원본과 출처를 확인하고, 다른 자료와 비교해 사실관계를 검증하는 습관이 중요해지고 있다. 유명인 발언은 원본 대조…가족이 돈 요구하면 다시 전화 SNS에서 유명인의 이름을 내건 투자 광고를 봤다면 어떻게 해야할까. 당사자나 소속사의 공식 계정에 같은 내용이 올라왔는지부터 확인하는 게 좋다. 유석봉 전남대 인공지능융합학과 교수는 “먼저 공식 계정이나 신뢰할 수 있는 언론에서 동일한 내용을 공개했는지 확인해야 한다”며 “이후 이미지 역검색 등으로 원본을 찾아보고, 진위가 확인되기 전에는 관련 링크 접속이나 거래 등은 피해야 한다”고 조언했다. 염흥열 순천향대 정보보호학과 교수는 AI 탐지 도구를 보조 수단으로 활용할 수 있다고 설명했다. 영상 통화에서 상대에게 고개를 돌려보라고 해 본인인지 확인하는 방법도 있지만, 합성 기술이 발전하면 이런 움직임까지 흉내 낼 수 있다는 것이다. 가족 목소리로 급하게 송금을 요구하는 전화가 오면 일단 끊고 평소 저장해둔 번호로 다시 전화해 상황을 확인하는 게 좋다. 기관에서 연락이 왔다면 상대가 알려준 번호나 링크 대신 공식 홈페이지에서 대표번호를 찾아 직접 문의하는 식이다. 염 교수는 “별도 확인 채널을 통해서 올바른 전화번호도 확인하고, 올바른 사이트도 확인할 필요가 있다”고 강조했다. 가족끼리 미리 정한 암호를 추가로 확인하는 방법도 제안했다. 링크가 담긴 의심 문자를 받았다면 링크를 누르기 전에 카카오톡에서 KISA의 '보호나라' 채널을 직접 찾아 문자 내용을 입력할 수 있다. 분석 결과는 '정상', '주의', '악성'으로 표시된다. SNS에서 사칭 광고나 무단 합성물로 의심되는 게시물을 발견했다면 다른 사람에게 전달하지 않고 플랫폼에 신고하는 게 좋다. AI로 콘텐츠를 만들 때는 타인의 얼굴이나 목소리를 사용하기 전에 당사자의 동의를 구해야 한다. 친구 사진을 장난으로 합성하거나 단체 대화방에 올라온 합성물을 다시 보내는 행동도 피해를 키울 수 있다. 나 교수는 댓글을 달거나 게시물을 공유하기 직전에 '사실일까요?'라는 질문을 띄우는 방법을 제안했다. 그는 “잠시 멈추면 '자동적인 반응'에서 '생각 후의 대응'으로 전환하는 데 도움이 된다”며 여러 출처를 찾아 사실을 확인하는 습관을 들일 필요가 있다고 강조했다. ※ 본 보도는 한국언론진흥재단의 지원을 받아 제작되었습니다.

2026.11.19 10:22류승현 기자

오픈베이스, 3분기 영업익 123.6%↑…솔루션 수주 확대

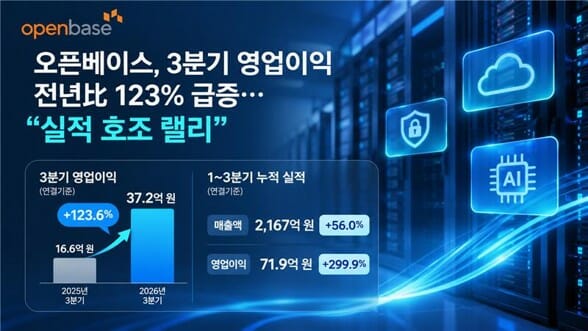
오픈베이스가 빠른 외형 성장과 수익성 개선을 동시에 이뤄내며 실적 도약을 이뤘다. 18일 금융감독원 전자공시시스템(DART)에 따르면 오픈베이스의 올해 3분기 연결기준 영업이익은 37억 1890만원으로 전년 동기 대비 123.6% 증가했다. 누적 실적 성장세는 더욱 가파르다. 오픈베이스의 올해 1~3분기 누적 연결기준 매출액은 2167억원, 영업이익은 71억 8792만 원을 기록했다. 지난해 같은 기간과 비교해 매출액은 56.0%, 영업이익은 약 300% 늘었다. 특히 3개 분기 만에 이미 지난해 연간 매출액 2331억원의 93%, 연간 영업이익 79억 2121만원의 90.7%를 달성하며 빠른 성장 속도를 보였다. 회사 측은 이번 호실적이 기업들의 인공지능(AI) 도입 및 클라우드 전환 가속화에 맞춰 네트워크·보안 인프라 등 고부가가치 B2B 솔루션 수주가 확대된 데 따른 결과라고 짚었다. 여기에 빅데이터·AI 전문 자회사 데이타솔루션 등 연결 종속회사의 안정적인 실적 기여가 더해지며 외형과 내실을 모두 잡았다고 평가했다. 오픈베이스 관계자는 "보안·클라우드·AI 인프라 등 핵심 솔루션 포트폴리오를 중심으로 시장 수요에 선제적으로 대응한 것이 가시적 성과로 이어졌다"며 "앞으로도 차별화된 기술력과 고객 맞춤형 엔지니어링 역량을 바탕으로 성장세를 이어갈 것"이라고 밝혔다.

2026.11.18 14:49한정호 기자

탈옥폰은 재난문자 피할 수도…수능 AI 커닝, 다층 대응 필요

2027학년도 대학수학능력시험(수능)을 앞두고 인공지능(AI) 안경 등 첨단 전자기기를 이용한 부정행위 우려가 커지면서 정부가 위급재난문자 발송 등 대응책 마련에 나섰다. 보안업계에서는 특정 기술만으로 모든 부정행위를 막기 어려운 만큼 여러 수단을 결합해 적발 가능성을 높이는 다층적 대응이 필요하다고 본다. 18일 교육부와 행정안전부에 따르면 정부는 19일 수능에서 제출하지 않은 전자기기를 적발하기 위해 오전 8시 30분 위급재난문자를 발송하고 이후에도 예고 없이 추가 발송할 계획이다. AI 안경은 스마트폰과 연동해 작동하는 경우가 많은 만큼 함께 몰래 반입된 스마트폰을 찾아내 부정행위 시도를 억제하겠다는 취지다. 다만 기기를 사전에 조작했다면 이를 피할 가능성이 있다. 유동훈 시큐리온 대표는 "탈옥이나 루팅으로 스마트폰을 조작하면 재난문자 경보를 우회할 가능성이 있다"며 "교육용으로 지급한 태블릿을 학생들이 탈옥이나 루팅으로 변조한 사례도 일부 확인된 만큼 충분히 우려할 만한 상황"이라고 말했다. 탈옥과 루팅은 운영체제 접근 제한을 해제하는 기술로 이를 통해 일반적으로 제어하지 못하는 기능까지 접근가능하다. 재난문자를 보완할 기술로는 와이파이와 블루투스 신호 탐지가 거론된다. 시험장에서 전자기기를 제출한 이후에도 무선신호가 확인된다면 숨겨진 통신장치의 존재를 의심할 수 있다. 그러나 무선신호 탐지도 단독으로는 한계가 있다. 와이파이나 블루투스 신호를 확인해 반납하지 않은 기기가 있다는 사실은 알아낼 수 있지만 기기 위치와 소유자를 특정하기는 어렵기 때문이다. LTE·5G 이동통신망에 직접 연결되는 기기는 근거리 무선 스캔으로 확인하기도 어렵다. 유 대표는 "와이파이나 블루투스를 막더라도 기지국을 통해 통신할 수 있는 기기가 있다면 완전한 차단은 어렵다"며 "시험장에 어떤 기기가 몇 대 들어왔는지 모르는 상황에서는 근거리 통신만 통제하는 방식의 효과가 제한적"이라고 지적했다. 통신망 자체를 끊거나, 모든 수험생을 공항 보안검색대 수준으로 검사하는 것도 현실적으로 쉽지 않다. 결국 전자기기 반입 통제와 감독관의 현장 관찰을 기본으로 재난문자, 무선신호 탐지, 반입 통제를 겹쳐 빈틈을 줄여야 한다는 게 유 대표의 진단이다. 유 대표는 탐지 방법 일부를 공개하지 않고 무작위로 점검하는 방식도 제안했다. 점검 방법이 모두 알려지면 이를 우회하려는 시도가 나오기 때문이다. 공항이 모든 여행객의 마약을 검사하지는 않지만 불시 검사로 경각심을 주는 것과 같은 원리다. 유 대표는 "모든 학교에서 다 장비 검사 등을 수행할 수 없더라도 무작위로 시험장을 점검하고 외에 공개하지 않은 탐지 방법을 함께 운영할 필요가 있다"며 "이는 효과가 있을지 없을지보다 부정행위를 시도하려는 상대에게 주는 심리적인 압박"이라고 강조했다. 이어 "하나의 완벽한 보안은 존재하지 않는 만큼 실효성 있는 방법을 다양하게 도입하고 감시망을 촘촘히 하고 피해를 최소화 해야 한다"고 덧붙였다.

2026.11.18 12:30남혁우 기자

안경 벗기고 인터넷 끊고…AI 커닝에 달라진 세계 시험장

인공지능(AI)을 악용한 시험 부정행위가 잇따르면서 해외 시험장의 풍경도 달라졌다. 수험생에게 안경을 벗어 검사를 받도록 하는가 하면, 시험 시간에 인터넷 접속 자체를 차단하는 국가도 있다. 초소형 카메라와 AI를 이용한 부정행위를 막기 위해 전자기기 검색부터 AI 서비스 기능 제한, 평가 방식 개편까지 대응책이 다양해지고 있다. 초소형 카메라 잡고 AI 답변 차단…시험장 안팎 보안 강화 18일 외신과 각국 시험 주관기관의 공식 자료를 종합하면 해외에서는 시험장 내 전자기기 반입을 통제하는 것뿐 아니라 외부 통신을 차단하고 AI 서비스 이용을 제한하는 등 다양한 부정행위 방지 대책을 시행하고 있다. 먼저 중국은 대학입학시험인 가오카오(高考)에서 스마트 안경 검사를 강화하고 AI 서비스의 일부 기능을 제한한다. 채널뉴스아시아(CNA)의 지난 6월 보도에 따르면 중국 광둥성은 안경을 착용하거나 소지한 수험생에게 시험실에 들어가기 전 안경을 벗어 검사받도록 했다. 상하이도 유사한 지침을 마련했으며, 네이멍구는 평소 스마트 안경을 사용하는 수험생에게 일반 도수 안경으로 교체하도록 안내했다. 허베이성과 구이저우성도 비슷한 조치를 도입했다. 중국 교육부는 휴대전화와 스마트워치·밴드, 스마트 안경 등 정보를 송수신할 수 있는 기기를 시험장에 반입하는 행위를 부정행위로 규정하고 있다. 여러 시험장에서는 스마트 보안검색대와 휴대용 금속탐지기 등을 활용해 금지 기기 반입 여부를 확인한다. 시험장 밖에서 AI로 문제를 푸는 행위에도 대응하고 있다. 블룸버그에 따르면 지난해 6월 가오카오 기간 텐센트의 AI 서비스 위안바오와 알리바바의 큐원, 문샷의 키미 등 주요 AI 서비스는 사진 인식이나 문제풀이 기능을 일시적으로 제한했다. 당시 위안바오는 이용자에게 대입시험의 공정성을 보장하기 위해 시험 시간에는 해당 기능을 사용할 수 없다고 안내했다. 시험 문제를 촬영해 외부로 전달하더라도 AI를 이용해 답을 구하기 어렵도록 한 것이다. 미국은 시험장에 숨겨진 전자기기를 찾아내는 데 초점을 맞췄다. 미국의과대학협회(AAMC)가 주관하는 의과대학 입학시험 MCAT에서는 응시자가 시험실에 들어갈 때 적외선·금속탐지기를 이용한 검사를 받는다. AAMC는 공식 지침에서 해당 장비가 초소형 카메라와 은닉 전자기기를 탐지하도록 설계됐다고 설명하고 있다. 응시자는 손바닥 생체인증과 신분증 확인을 거쳐야 하며, 감독관 앞에서 주머니가 비어 있다는 사실도 보여줘야 한다. 시험실에 다시 들어갈 때도 동일한 보안 검사를 받는다. 다만 이러한 절차는 MCAT에 적용되는 것으로, 미국의 모든 시험장에서 시행되는 것은 아니다. 인도는 통신 차단과 신원 확인, AI 영상 감시를 결합한 보안 체계를 운영하고 있다. 지난 5월 인디언익스프레스가 보도한 인도 국가시험청(NTA)의 대법원 제출 자료에 따르면 올해 의과대학 입학시험인 NEET-UG에서는 전국 5432개 시험장에 휴대전화 전파방해기를 설치했다. 시험실과 출입구, 복도, 문제지 보관실 등에 배치한 CCTV는 약 18만5000대에 달했다. AI는 CCTV 영상에서 부정행위 의심 징후를 분석하는 데 활용됐다. 응시자 신원 확인에는 국가 신원인증체계인 아드하르를 연계했다. 지문 인증과 현장 사진 촬영, QR코드 확인 등을 실시했으며, 정보가 일치하지 않으면 중앙통제실 등에 경보가 전달되도록 했다. 시험장 밖에서는 경찰이, 내부에서는 시험 운영 인력이 금속탐지기 등을 활용해 보안 검사를 진행했다. 그러나 이러한 대책에도 부정행위 의혹이 제기되면서 지난 5월 3일 실시한 시험이 취소됐다. 국가시험청은 수사기관이 공유한 조사 결과 등을 검토한 뒤 시험을 다시 치르기로 결정했다. 다만 해당 사건에서 AI를 이용한 부정행위가 확인된 것은 아니다. 인터넷 끊고 평가 방식 바꾸고…부정행위 차단 방식도 다양 일부 국가에서는 시험장 내부의 보안을 강화하는 것을 넘어 시험 시간에 인터넷 서비스 자체를 차단하고 있다. 이라크는 국가시험 기간 인터넷 접속을 제한하는 조치를 시행해 왔다. 인터넷소사이어티의 관측 기록에 따르면 올해 9월 3일 오전 6시 20분부터 7시 10분까지 약 50분간 국가시험과 관련한 인터넷 차단이 이뤄졌다. 지난해에도 이라크는 교육부 요청에 따라 시험일 오전 6시부터 8시까지 전국 인터넷 서비스를 중단했다. 클라우드플레어는 지난해 5~7월 시험 일정에 맞춰 여러 통신사업자의 인터넷 트래픽이 급감한 사실을 확인했다. 그러나 이러한 조치는 시험과 관계없는 국민의 통신 이용까지 제한한다는 비판을 받고 있다. 인터넷소사이어티는 시험 부정행위를 막기 위한 인터넷 차단이 필수 서비스와 경제활동에 영향을 미치며, 효과도 불확실하다고 지적한 바 있다. 영국에서는 AI를 이용한 과제 대필 문제에 대응해 대학의 평가 방식 자체를 바꾸려는 움직임이 나타난다. 가디언은 지난 11일(현지시간) 영국 대학들이 AI 오용을 줄이기 위해 대면 필기시험과 구술평가를 확대하는 등 평가 체계를 개편하고 있다고 보도했다. 잉글랜드 고등교육 규제기관인 학생처(OfS)와 고등교육 지원기관 어드밴스HE가 같은 날 발표한 공동 연구에는 120곳이 넘는 고등교육기관의 학생과 교직원 300여 명이 참여했다. 조사에 참여한 학생들은 동료가 대규모언어모델(LLM)을 이용해 몇 분 만에 과제를 완성하고도 직접 작성한 학생과 비슷한 성적을 받는 사례를 전했다. 연구진은 학생이 실제로 학습 목표를 달성했는지 확인할 수 있도록 평가 방식을 설계해야 한다고 강조했다. 자료를 볼 수 없는 시험과 발표, 실기평가 등 AI 활용을 제한할 수 있는 방식도 대안으로 제시했다. 영국 시험관리기구 JCQ도 스마트 안경과 무선 이어폰 등 착용형 전자기기의 시험장 반입을 금지하고 있다. 컴퓨터를 사용하는 시험에서는 운영체제나 브라우저에 내장된 AI 기능까지 비활성화하도록 규정했다.

2026.11.18 09:18안희정 기자

[기고] AI가 기업 운영 중심으로…2027년 달라질 6가지

올해는 기업들이 인공지능(AI)을 실험 단계에서 업무 현장으로 확대하는 데 집중한 한 해였다. 아시아태평양 및 일본(APJ) 지역 기업들은 실질적인 AI 활용에 속도를 냈으며 일부는 이미 AI 에이전트를 일상 업무에 도입하기 시작했다. 반면 상당수 기업은 여전히 데이터 관리와 거버넌스, 비용 등 AI를 본격적으로 운영하는 과정에서 발생하는 과제를 해결하고 있다. 내년에는 보다 근본적인 변화가 나타날 전망이다. AI 경쟁력을 확보하는 기업은 AI를 안정적이고 효율적으로 운영하는 데 그치지 않고, AI를 중심으로 기업 운영 방식 자체를 재편할 것이다. 실시간 데이터를 분석하고 추론하는 AI의 역량이 고도화되면서 AI는 개별 업무를 지원하는 도구를 넘어 기업 운영의 핵심으로 자리 잡게 될 것이다. AI 경쟁력을 좌우하는 기업 지식과 데이터 기업들은 오랫동안 데이터베이스와 문서, 업무상 대화 등을 조직 주요 지식 자산으로 관리해 왔다. 그러나 AI 에이전트가 다양한 업무를 수행하며 새로운 정보와 결과물을 생성하면서 기업이 관리해야 할 지식의 범위도 넓어지고 있다. 문제는 이처럼 AI가 생성한 정보의 상당수가 체계적으로 수집·관리되지 않아 조직의 지식 자산으로 충분히 활용되지 못하고 있다는 점이다. 2027년에는 사람과 AI가 생성한 지식을 통합적으로 관리하는 '에이전틱 기록 시스템'이 중요해질 것이다. AI 에이전트가 업무를 수행하는 과정에서 발생한 수정 사항과 예외 상황, 실행 결과 등을 체계적으로 축적하고 이를 다시 활용하는 순환 구조를 구축하는 것이다. 이 체계는 AI 정확도를 높이는 데 그치지 않고 기업 제품과 비즈니스 모델을 차별화하는 경쟁력으로 이어질 수 있다. 한국 카카오스타일은 통합된 데이터 기반 중요성을 보여주는 사례다. 카카오스타일은 데이터브릭스를 활용해 분산된 데이터 인프라를 통합하고 데이터 분석과 AI 모델 운영을 하나의 환경에서 수행할 수 있는 기반을 마련했다. 데이터 엔지니어링 팀 배치 실패 알림을 약 90% 줄였으며 현업 부서에서도 자연어로 데이터를 직접 탐색하고 활용할 수 있게 됐다. AI 확산과 함께 커지는 보안 및 거버넌스 중요성 AI 기술이 발전하면서 이를 악용한 사이버 공격도 정교해지고 있다. 기업들은 위협에 대응하기 위해 방대한 보안 데이터를 실시간으로 분석하고 이상 징후를 신속하게 탐지·대응할 수 있는 역량을 갖춰야 한다. 조직 전반에 분산된 보안 데이터를 통합하는 개방형 보안 레이크하우스는 AI를 활용한 위협 탐지와 보안 사고 조사에 중요한 역할을 할 수 있다. 기업 내부에서 활용하는 AI 에이전트에 대한 통제도 중요한 과제다. AI 에이전트는 악의적인 의도가 없더라도 정상적인 업무를 수행하는 과정에서 민감한 정보에 접근하거나 승인되지 않은 작업을 실행할 수 있다. 데이터와 AI 모델뿐 아니라 에이전트와 이들이 사용하는 도구까지 관리할 거버넌스 체계가 필요하다. 데이터 분석과 실시간 업무 시스템 간 경계 소멸 기업들은 오랫동안 거래와 업무 데이터를 처리하는 운영 시스템과 대규모 데이터를 분석하는 시스템을 분리해 운영해 왔다. 그러나 AI 에이전트가 실시간 정보를 분석하고 과거 데이터를 참고해 즉각적으로 업무를 수행하는 환경에서는 이같은 구조가 한계로 작용할 수 있다. 기존에는 온라인 트랜잭션 처리(OLTP) 시스템과 온라인 분석 처리(OLAP) 시스템을 연결하기 위해 데이터를 이동하거나 복제하는 복잡한 과정이 필요했다. 수많은 AI 에이전트가 실시간으로 데이터를 조회하고 분석하며 작업을 수행하는 환경에서는 운영 부담을 가중시킬 수 있다. 내년에는 거래 처리와 데이터 분석을 더 긴밀하게 통합하는 기술이 확산될 전망이다. 데이터브릭스가 제시한 LTAP(Lake Transactional/Analytical Processing)는 그 변화를 보여준다. 서버리스 포스트그레스 데이터베이스인 레이크베이스를 기반으로 거래 처리와 분석을 스토리지 계층에서 통합해 불필요한 데이터 복제 없이 최신 운영 데이터를 활용할 수 있도록 지원한다. 해당 변화는 기업용 소프트웨어 개발 방식에도 영향을 미칠 것이다. 기업들은 기존 애플리케이션에 업무 프로세스를 맞추는 대신 AI 에이전트를 활용해 업무 방식에 적합한 애플리케이션을 빠르게 개발할 것이다. AI 사용량보다 중요한 실질 성과 AI 에이전트가 복잡하고 다양한 업무를 수행하면서 AI 모델 토큰 사용량도 증가할 것으로 예상된다. 다만 토큰을 많이 사용하거나 고성능 모델을 도입한다고 해서 반드시 더 높은 성과를 얻는 것은 아니다. 2027년에는 AI 사용량 자체보다 각 작업에서 얼마나 높은 가치를 창출하는지가 중요한 평가 기준이 될 것이다. 모든 작업에 고성능 모델을 적용하기보다 업무 복잡도와 요구 성능에 적합하면서도 비용 효율적인 모델을 선택하는 전략이 필요하다. 데이터브릭스 '유니티 게이트웨이'에서 베타로 제공되는 스마트 라우팅 기술이 대표적이다. 이 기술은 코딩 에이전트가 수행하는 작업 특성에 맞는 AI 모델을 자동으로 선택한다. 데이터브릭스 내부 평가에서는 지능형 라우팅을 통해 최상위 모델 수준의 성능을 유지하면서도 비용을 30% 이상 절감할 수 있는 것으로 나타났다. 단일 AI 모델 의존서 멀티모델 전략으로 하나의 AI 모델이나 공급업체를 중심으로 모든 시스템을 구축하는 전략은 한계에 직면할 것이다. 새로운 AI 모델이 빠르게 등장하고 있으며 기술 성능과 비용은 물론 지정학적 환경과 규제 변화에 따라 특정 모델에 대한 접근성이 달라질 수도 있기 때문이다. 내년에는 여러 AI 모델을 유연하게 활용하는 멀티모델 전략이 일반적인 기업 운영 방식으로 자리 잡을 전망이다. 데이터브릭스 '2026 AI 에이전트 현황' 보고서에 따르면 조사 대상 조직의 77%가 이미 두 개 이상의 AI 모델 계열을 사용하고 있다. 더 주목할 변화는 기업별 요구에 맞춘 AI 모델 최적화다. 기업이 보유한 데이터를 활용해 특정 업무와 산업, 언어에 특화된 모델을 개발하고 개선하는 과정이 점차 빠르고 경제적으로 변화하고 있다. 앞으로는 AI 에이전트가 업무를 수행하며 생성한 데이터를 다시 모델 학습에 활용하는 방식도 확대될 것이다. 새로운 업무 동료가 된 AI 에이전트 AI 에이전트는 업무 지원 도구를 넘어 사람과 함께 성과를 창출하는 협업 주체로도 발전할 전망이다. 기업들은 업무 특성에 따라 사람과 AI 에이전트 역할을 구분하고 각 강점을 활용하는 방향으로 업무 방식을 재편하게 될 것이다. 개발자는 반복적인 테스트를 AI 에이전트에 맡기는 대신 중요한 기술 의사결정에 집중하고 비즈니스 분석가는 AI가 수집한 정보와 분석 결과를 검토해 판단을 내릴 수 있다. 사람과 AI가 함께 일하는 방식은 이미 데이터 활용 현장에서 구체화되고 있다. 한국 놀유니버스는 데이터브릭스 '지니' 에이전트를 활용해 마케팅, 영업, 운영 등 다양한 부서 직원들이 자연어로 데이터를 탐색하고 분석할 수 있도록 지원 중이다. 800명 이상 활성 사용자가 지니를 활용하고 있으며 이 가운데 약 70%는 비 기술직군이다. AI 에이전트는 조직 내 협업과 조율에 필요한 비용도 줄일 수 있다. 여러 단계 관리와 보고가 필요했던 정보 수집, 조사, 반복적인 의사결정 등을 간소화해 현업 직원들이 더 자율적으로 업무를 수행할 수 있도록 지원할 것이다. 거버넌스는 오히려 중요해진다. 조직이 공통으로 사용하는 업무 기준과 의사결정 권한, 통제 체계, 과거의 실행 결과 등은 모두가 신뢰할 수 있는 체계에서 관리돼야 한다. 업무 수행 자율성을 확대하기 위해서는 신뢰할 수 있는 통합된 정보 기반이 뒷받침돼야 한다. 내년에는 AI 에이전트에 업무를 위임하고 결과를 검토하며 성과를 관리하는 '에이전틱 팀 리더'라는 새로운 역할이 등장할 것으로 예상된다. AI를 관리하는 역량은 일부 기술 전문가를 넘어 대다수 지식 근로자에게 요구되는 역량으로 확대될 것이다. 직원들은 AI 에이전트가 수행할 업무와 범위를 정의하고, 결과를 검증하며, 어떤 업무를 자동화하고 언제 인간 판단이 개입해야 하는지 결정할 것이다. AI 경쟁력 기준은 신뢰와 책임 기업들이 마주할 가장 중요한 질문은 얼마나 많은 AI를 도입했느냐가 아니라 AI에 얼마나 많은 업무와 책임을 맡길 준비가 됐느냐다. 이를 위해 기업 업무 맥락을 충분히 이해하는 AI 에이전트와 실시간 데이터에 연결된 시스템, 명확한 거버넌스와 사람의 감독 체계가 뒷받침돼야 한다. AI가 수행한 업무 결과와 사람 피드백을 조직의 지식으로 축적하고 다음 의사결정에 활용하는 구조도 중요하다. AI가 기업 운영 중심으로 자리 잡을수록 인간 역할은 중요해질 것이다. 신뢰할 수 있는 데이터와 체계적인 거버넌스, 기술적 역량을 갖추는 동시에 인간의 공감과 판단, 윤리적 책임을 유지해야 한다. 이러한 기반 위에서 AI를 단순한 도구가 아닌 진정한 업무 동료로 활용하는 기업이 새로운 경쟁력을 확보할 것이다.

2026.11.17 17:41닉 에어스 컬럼니스트

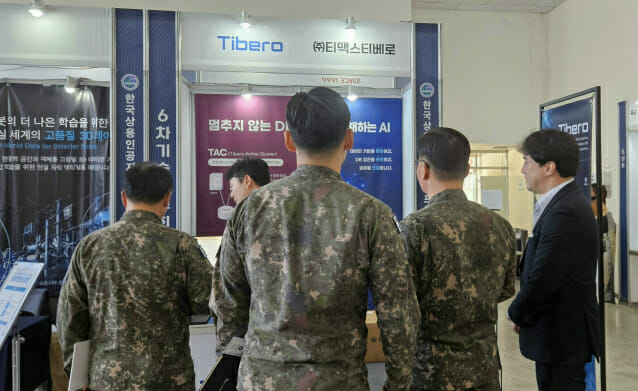
국방 데이터 관리에 AI 더한다…티맥스티베로, DB 기술력 전면에

티맥스티베로가 국방 분야 인공지능(AI) 활용을 지원하기 위해 데이터베이스(DB) 기술과 AI 솔루션을 결합한 데이터 전략을 제시했다. 고가용성과 재해복구 기술로 국방 데이터 안정성과 보안을 확보하는 동시에 벡터 검색과 검색증강생성(RAG) 등 AI 활용 기능을 강화해 국방 데이터 인프라 경쟁력을 높인다는 전략이다. 티맥스티베로는 지난 16일 육군본부에서 열린 2026 국방분과위원회 '제6차 기술교류회'에 참가해 국방 분야 AI 활용을 뒷받침하기 위한 DB 전략을 소개했다고 17일 밝혔다. 티베로는 이번 행사에서 국방 환경에서 요구되는 데이터 안정성과 보안, 서비스 연속성을 기반으로 AI 활용까지 연결하는 데이터 전략을 제시했다. 고가용성 기술 '티베로 액티브 클러스터(TAC)'와 재해복구 솔루션 'ADR', 데이터 관리·운영 플랫폼 '아울DB', AI 에이전트 '아울AI' 등 주요 데이터·AI 기술을 소개했다. 아울러 상용 DBMS 안정성과 보안성을 기반으로 벡터DB 등 AI 활용 역량을 강화하고 있는 티베로DB의 차기 버전 개발 방향도 공유했다. 최근 AI 활용이 확대되면서 기업과 기관이 보유한 데이터를 어떻게 관리하고 AI에 활용할 것인지가 중요한 과제로 떠오르고 있다. 특히 국방·공공처럼 중요하고 민감한 데이터를 다루는 환경에서는 기존 시스템의 안정적인 운영을 유지하면서 데이터를 보호하고 이를 AI 활용으로 연결할 수 있는 기반이 필요하다는 게 회사 측 설명이다. 티베로는 이 같은 환경에 대응할 수 있는 핵심 경쟁력으로 고가용성, 재해복구, 보안 및 안정적인 데이터 운영 역량을 강조했다. TAC는 공유 스토리지를 기반으로 여러 DB 인스턴스가 단일 DB에 동시에 접근하는 액티브-액티브 구조를 지원한다. 특정 서버에 장애가 발생하더라도 다른 서버가 서비스를 이어갈 수 있어 높은 가용성과 서비스 연속성이 요구되는 환경에 적합하다는 설명이다. ADR은 운영 시스템과 재해복구 시스템 간 데이터 복제를 지원해 장애나 재해 상황에 대비할 수 있도록 지원한다. 데이터 보안 측면에서는 계정과 권한 관리, 접근제어, 보안감사 등 DB 운영 전반의 보안 체계를 제공한다. 티베로는 이러한 DB 기술과 운영 역량을 바탕으로 국방·공공·금융 등 안정적인 데이터 관리가 요구되는 미션크리티컬 영역에 대응 중이다. 차기 버전 티베로DB에는 벡터 검색과 RAG 등 AI 활용을 위한 기능을 강화할 예정이다. 이와 함께 아울DB를 통해 다양한 데이터를 통합 관리하고 아울AI를 활용해 축적된 데이터를 실제 업무에 연결하는 등 DB부터 데이터 관리, AI 활용까지 이어지는 환경을 제공한다는 구상이다. 이원근 티베로 세일즈컨설팅본부 팀장은 "국방과 공공처럼 중요한 데이터를 다루는 분야에서 AI를 실제 업무에 활용하기 위해서는 AI 기술뿐 아니라 데이터를 안정적으로 관리하고 보호할 수 있는 기반이 함께 갖춰져야 한다"며 "우리가 축적해온 DB 기술력을 바탕으로 AI 시대에 필요한 데이터 활용 환경을 제공해 나가겠다"고 말했다.

2026.11.17 13:56한정호 기자

어니스트AI, 금융·기술·프로덕트·보안 채용 실시

어니스트에이아이(이하 어니스트AI)가 금융기관의 AI 도입 수요 확대에 발맞춰 금융·기술·프로덕트·보안 등 핵심 분야 전반에서 대규모 인재 채용에 나선다. 16일 회사에 따르면, 어니스트AI는 금융 산업에 특화된 AI 기술을 연구하고 실제 서비스로 구현하는 버티컬 AI 기업이다. 인공지능연구소를 중심으로 금융기관에 AI 신용평가모형, 데이터 분석, 전략 수립·운영까지 아우르는 AI 의사결정 솔루션을 공급하고 AI 연계대출 플랫폼을 운영 중이다. 최근 금융권의 AX 수요가 빠르게 늘면서 솔루션 설치부터 검증, 컨설팅 업무가 확대됨에 따라 대규모 인력 충원을 결정했다. 채용은 크게 네 갈래로 진행된다. 금융·사업 분야에서는 솔루션 사업개발 리드, 신용전략 컨설턴트, 금융기관 파트너십 매니저를, 기술 분야에서는 전방배치 엔지니어(FDE), 백엔드 개발자, 데이터 애널리스트를 모집한다. 프로덕트 분야에서는 금융 프로덕트 PO를 뽑으며 정보보호 및 보안 담당자와 상담 매니저도 함께 채용한다. 특히 국내에서는 아직 생소한 직무인 FDE는 금융기관 전산 환경에 직접 투입돼 솔루션 설치와 데이터 연동, 운영 안정화를 전담한다. 또 현장에서 포착한 데이터 품질 이슈와 솔루션 한계를 연구 조직에 전달해 차기 버전 고도화에 반영하는 가교 역할을 수행한다. 실무 경력 요건으로는 ▲솔루션 사업개발 리드의 경우 은행·카드·캐피탈·저축은행 등 금융권이나 금융 IT·핀테크 분야 10년 이상 경력을 ▲신용전략 컨설턴트는 10년 내외의 신용평가시스템(CSS) 컨설팅 또는 신용 데이터 분석 경험을 ▲정보보호 및 보안 담당자는 관련 실무 경력 5년 이상을 요구한다. 이번 채용을 통해 확장되는 AI 솔루션 사업은 은행·저축은행·캐피탈·카드사 등 금융기관을 대상으로 데이터 분석부터 모형 개발, 전략 수립, 룰 운영, 모니터링까지 하나의 흐름으로 연결하고 AI 에이전트가 실무자와 협업해 업무 정확도와 생산성을 극대화하는 것이 핵심이다. 이를 위해 데이터 사이언스(연체·개인회생·신용회복 위험 신용평가모형 개발 및 심사전략 최적화), 데이터 엔지니어링(기관별 데이터 연동 및 솔루션 운영 환경 구축), 전략 컨설팅(기존 신용평가·심사 업무 흐름 분석 및 AI 개선안 제시), 현장 구축(전산 환경 맞춤 설치 및 운영 안정화 지원) 등 네 분야가 유기적으로 협업한다. 어니스트AI는 구성원이 직접 설계한 모형과 전략이 실제 금융기관의 여신 의사결정에 적용되는 전 과정을 끝까지 경험할 수 있다. 연구와 현장이 원팀으로 움직여 현장 피드백이 즉시 솔루션에 반영된다는 점을 강점으로 꼽았다. 직무별 상세 자격 요건과 지원 방법은 어니스트AI 채용 페이지에서 확인 가능하다. 서상훈 어니스트AI 대표는 "금융기관의 AI 전환이 본격화하면서 연구실의 기술을 금융 현장에 정확하게 적용하는 단계로 진입했다"며 "금융과 기술, 프로덕트, 보안 각 분야의 인재들과 함께 금융 산업의 AI 전환을 앞당기겠다"고 말했다.
2026.11.16 10:59백봉삼 기자

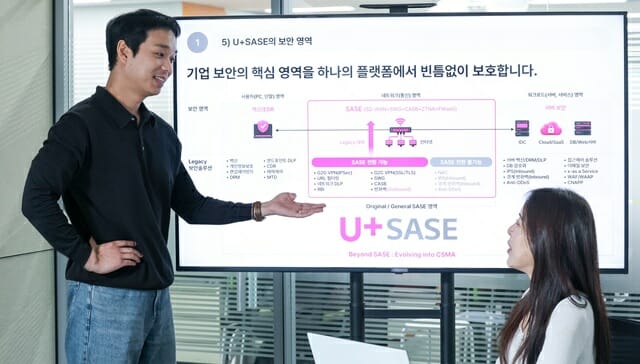
LGU+, 네트워크·보안 통합 클라우드 플랫폼 U+SASE 출시

LG유플러스가 원격 근무와 생성형 AI 확산에 대응해 통신망 역량을 결합한 통합 클라우드 보안 플랫폼 U+SASE를 선보였다. LG유플러스는 기업 네트워크와 보안을 통합 관리하는 클라우드 보안 플랫폼 U+SASE를 출시했다고 16일 밝혔다. 최근 클라우드와 SaaS 중심 업무 환경 변화, 원격근무와 생성형 AI 확산으로 보안 위협이 커진 가운데, 기존 사내 네트워크 중심 보안 체계와 통신 보안 분리 도입 방식 한계를 극복하기 위해 개발됐다. U+SASE는 유해 웹사이트를 차단하는 SWG, 클라우드 기반 방화벽인 FWaaS, SaaS 사용을 통제하는 CASB, 단말 상태를 검증해 접근을 허용하는 ZTNA 등 기능을 통해 보안 트래픽을 실시간으로 확인하고 대응한다. 특히 네트워크 환경과 단말 신뢰도를 종합 검증해 최적의 보안 경로를 자동 제어하는 ZTNA 기술은 LG유플러스가 자체 개발해 특허를 출원했고, 생성형 AI를 통한 위험 요청 차단과 중요 정보 유출 방지 기능도 지원한다. 클라우드 보안 기업 모니터랩과 협력하고 보안 전담 인력이 24시간 통합 관제하며, 이미 전국 초중고교 약 400곳에 SWG 기능을 제공하고 있다. LG유플러스는 앞으로 엔드포인트와 클라우드로 관제 영역을 넓히고 한국 보안 기업과 협력해 개방형 보안 생태계를 구축하며, 장기적으로는 사이버보안 메시 아키텍처(CSMA) 기반 서비스로 발전시킬 계획이다. 박성율 LG유플러스 엔터프라이즈사업혁신그룹장은 "LG유플러스가 보유한 통신망과 데이터센터 운영 역량에 국내 보안 전문기업의 기술력을 결합해 차별화된 보안 역량을 제공하겠다"고 밝혔다.

2026.11.16 09:38홍지후 기자

"공격 막고 복구까지"…국가AI전략위, 사이버 공격 대응 강화

정부가 사이버 공격 예방과 피해 확산을 최소화하기 위해 나섰다. 국가인공지능(AI)전략위원회는 12일 오후 2시 '국가 사이버복원력 강화 전담팀'을 출범했다고 밝혔다. 전담팀은 내년 1분기까지 국가 사이버복원력 강화 전략안과 2027~2028년 이행 로드맵을 마련할 계획이다. 사이버복원력은 공격이나 장애가 발생해도 핵심 기능을 유지하고 피해를 복구하는 능력이다. 위원회는 AI로 공격이 자동화·고도화하면서 모든 공격을 사전에 완벽히 차단하기 어려워진 점을 출범 배경으로 제시했다. 위협 범위도 AI 데이터센터와 전력·통신망·금융을 넘어 냉장·냉동설비 등 생활시설로 넓어지고 있다는 설명이다. 전담팀은 AI 위협과 기존 대응체계의 정책 공백을 분석하고 국가 핵심 기능과 필수 서비스를 유지·대체·복구하기 위한 우선과제를 도출한다. 전략안에는 핵심 실행과제 10개 이상과 진단항목 20개 이상을 담을 예정이다. 팀은 대응 역량이 부족한 중소기업과 지역 생활시설을 위한 현장 지원체계도 검토한다. 기관·기업 특성에 맞춰 취약 요인을 진단하고 개선·복구 방안을 안내한 뒤 모의훈련과 실제 복구 검증으로 이어지는 방식이다. 해당 팀은 핵심 인프라와 생활 밀접 디지털 인프라를 대상으로 복합장애·복구 시나리오를 3종 이상 마련할 계획이다. 관련 시범사업 설계서도 2건 이상 준비한다. 전담팀은 위원회 보안특별위원장인 이원태 국민대 특임교수 중심으로 민간위원 11명으로 구성됐다. 과학기술정보통신부와 행정안전부, 기후부, 국가정보원 등 관계 부처도 참여한다. 이번 출범은 지난 6일 위원회 제3차 회의에서 의결한 전담팀 구성·운영계획의 후속 조치다. 이원태 국가 사이버복원력 강화 전담팀 리더는 "AI를 활용해 예방·대응체계를 고도화할 것"이라며 "침해가 발생해도 피해 확산을 줄이면서 필수 서비스를 유지하고 신속히 복구할 것"이라고 강조했다.

2026.11.12 14:00김미정 기자

KTC, 'AI 기반 디지털의료제품 안전·신뢰성 확보 기술 연구개발' 성과 발표

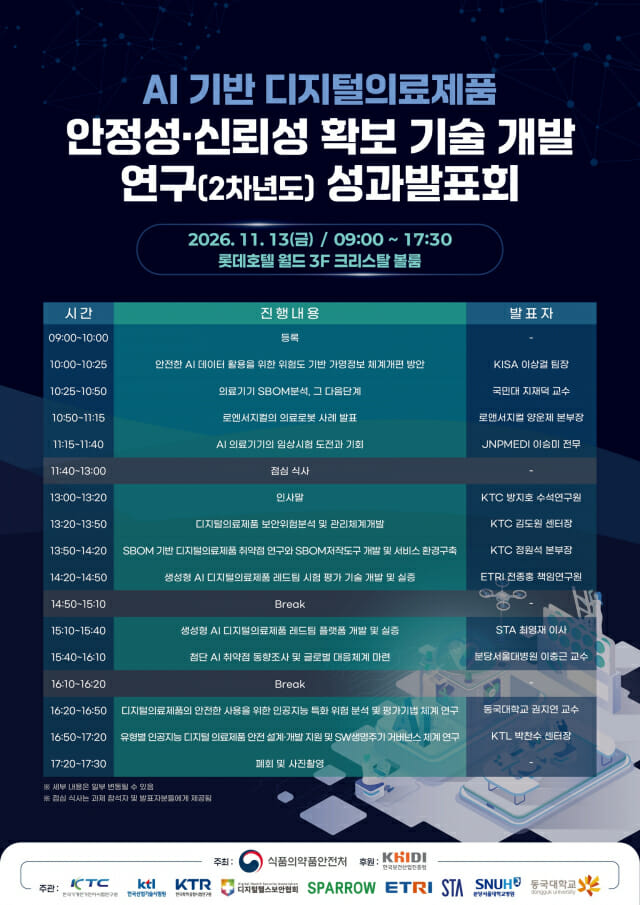
한국기계전기전자시험연구원(KTC·원장 양병내)은 13일 서울 잠실 롯데호텔 월드 크리스탈볼룸에서 'AI 기반 디지털의료제품 안전성·신뢰성 확보 기술 개발 연구' 과제 2차년도 성과발표회를 개최한다. 성과발표회에는 KTC·한국산업기술시험원(KTL)·한국화학융합시험연구원(KTR)·디지털헬스보안협회·스패로우·한국전자통신연구원(ETRI)·에스티에이컨설팅(STA)·분당서울대학교병원·동국대학교 산학협력단 등 총 9개 기관으로 구성된 컨소시엄이 참여한다. 디지털의료제품의 안전성과 신뢰성 확보를 위한 연구 성과를 공유하고, 향후 연구 방향을 논의한다. 행사에서는 한국인터넷진흥원(KISA)·국민대학교·로앤서지걸(ROEN SURGICAL)·제이앤피메디(JNPMEDI)에서 안전한 AI 데이터 활용과 의료기기 SBOM 분석 등 '디지털의료제품 데이터·소프트웨어 보안'과 의료로봇 적용 사례와 AI 의료기기 임상시험 등 'AI 의료기기 개발·임상 현장 사례'를 주제로 특별 강연한다. 과제는 식품의약품안전처 출연사업인 '첨단의료 AI 안전성·신뢰성 향상 기술 개발'의 일환으로, KTC가 총괄연구기관으로 선정돼 지난해부터 수행 중이다. 이 사업은 ▲디지털의료제품 통합위험관리시스템 개발 ▲SBOM 저작도구 개발 ▲생성형 AI 디지털의료제품 레드팀 시험 평가 기술 개발 ▲첨단 AI 취약점 글로벌 대응체계 ▲AI 특화 위험관리 ▲유형별 안전 설계·SW 생명주기 거버넌스 등 7개 과제로 구성돼 첨단 의료기기 분야 안전성·신뢰성 평가체계 구축이 목표다. KTC는 '디지털의료제품 보안위험 분석 및 관리체계 개발'과 'SBOM 기반의 디지털의료제품 취약점 연구와 SBOM 저작도구 개발 및 서비스 환경 구축' 성과를 중심으로, ▲보안 위험 관리 모델 가이드라인(안) ▲공급망 통합위험관리시스템 고도화·검증 ▲통합형 SBOM 저작도구와 연동형 API ▲바이너리 분석 데이터셋 ▲수요기업 대상 SBOM 저작도구 실증 결과 내용을 발표한다. 또 ETRI·분당서울대학교병원·STA는 생성형 AI 디지털 의료제품 레드팀 시험 평가 기술과 플랫폼 개발 성과를, 동국대학교 산학협력단과 KTL은 디지털의료제품 위험관리 및 유형별 안전성 거버넌스 체계 구축 결과를 발표한다. KTC는 이번 연구로 디지털 의료제품 개발과 운영 전반에서 발생할 수 있는 보안 취약점에 대한 체계적 관리 시스템, 표준화된 SBOM 저작도구와 취약점 관리 기술 등 보안 기술 고도화와 생성형 AI 기반 디지털 의료제품에 특화된 레드팀 운영 체계 정립으로 새로운 분석·테스트 기법 개발과 기술적 안전성 향상될 것으로 내다봤다. 양병내 KTC 원장은 “올해는 그동안 개발한 기술과 도구를 산업 현장에서 직접 검증하며 한 단계 도약한 해였다”며 “내년 최종 연도에는 연구 성과가 디지털의료제품 안전관리 현장에서 실질적으로 활용될 수 있도록 마무리하겠다”고 밝혔다. 한편, 성과 발표회는 12일까지 사전 등록하면 무료로 참석할 수 있다. 자세한 내용은 이벤터스 홈페이지에서 확인할 수 있다.

2026.11.11 15:29주문정 기자

롯데이노베이트, 탈레스와 AI 보안 사업 확대…대외 시장 공략 속도

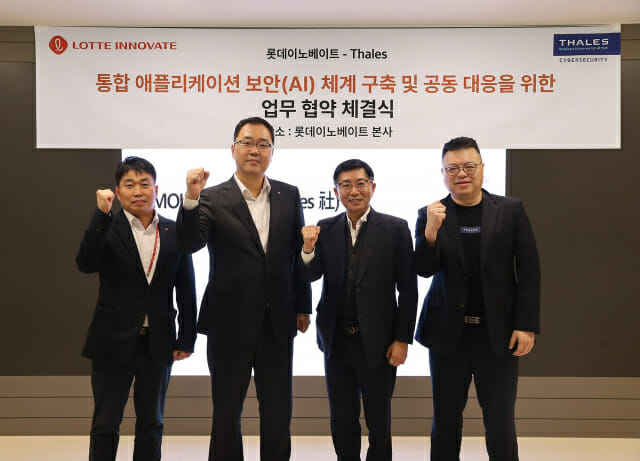
롯데이노베이트가 탈레스와 손잡고 인공지능(AI) 보안 사업 확대에 나선다. 탈레스의 웹 애플리케이션·응용프로그램인터페이스(API) 보안 기술과 자체 보안관제 역량을 결합해 지능형 사이버 공격 대응체계를 강화하고 대외 고객 확보에 속도를 낸다는 전략이다. 롯데이노베이트는 탈레스와 AI 기반 보안 서비스 고도화 및 사업 확대를 위한 업무협약(MOU)을 체결했다고 11일 밝혔다. 지난달 28일 서울 롯데이노베이트 본사에서 진행된 이번 협약은 AI를 활용한 사이버 공격과 자동화된 위협에 대응하기 위한 협력이다. 양사는 탈레스가 보유한 임퍼바의 웹 애플리케이션·API 보호(WAAP) 기술을 중심으로 보안 서비스 경쟁력을 강화할 계획이다. 협약식에는 이창윤 롯데이노베이트 융합보안부문장과 함덕환 탈레스 사이버보안제품(CSP) 한국 영업 총괄 상무, 제프 첸 탈레스 중화권·한국(GCK) 엔지니어링 총괄 등 주요 관계자가 참석했다. 이번 협약에 따라 롯데이노베이트는 AI 기반 웹 보안 기술을 자체 보안관제 플랫폼과 연계해 롯데 계열사 전반으로 애플리케이션 보안 적용을 확대할 계획이다. 지능형 공격 탐지·대응체계를 고도화하고 통합 보안 서비스 상품화와 신규 고객 확보를 위한 공동 마케팅도 추진한다. 탈레스는 항공우주·방위산업과 사이버·디지털 분야에서 사업을 전개하는 글로벌 기술기업이다. 지난 2023년 12월 사이버보안 기업 임퍼바를 인수하며 웹 애플리케이션 방화벽(WAF), API 보안, 데이터 보호 등을 아우르는 보안 기술 포트폴리오를 확보했다. 롯데이노베이트는 보안 컨설팅부터 시스템 구축, 상시 관제, 자체 보안 솔루션, 물리 보안까지 제공 중이다. 현재까지 1000건 이상의 보안 프로젝트를 수행했으며 다수 롯데 계열사 IT 인프라를 대상으로 365일 보안관제와 지능형 지속 공격(APT) 대응체계를 운영 중이다. 자체 보안 브랜드 '시큐파이'를 통해 기업 내부 자산 보호 솔루션도 제공하고 있다. 자율주행 보안·안전 로봇을 활용한 물리 보안 분야로도 사업 영역을 확대하고 있다. 이번 협력은 임퍼바의 웹 보안 기술과 롯데이노베이트 보안관제 플랫폼을 연계하는 게 핵심이다. 웹 방화벽이 악성 트래픽과 비정상 접근을 탐지·차단하면 보안관제 플랫폼의 위협 분석·대응 기능과 연계해 기업 고객의 사이버 공격 대응 역량을 높이는 방식이다. 롯데이노베이트는 이를 바탕으로 보안 시스템 구축부터 관제·운영까지 아우르는 통합 서비스를 강화할 방침이다. 글로벌 보안 기술과 자체 운영 역량을 결합한 신규 서비스를 상품화해 대외 고객 기반을 확대하고 지속적인 서비스 매출 성장 기반을 마련한다는 목표다. 특히 이달 중 'AI 프리미엄 보안관제 서비스'를 선보이고 신규 기업 고객으로 공급을 확대할 계획이다. 향후 AI와 클라우드 등 기업 IT 환경 변화에 대응하는 보안 서비스를 강화하며 사업 영역을 넓혀갈 예정이다. 롯데이노베이트 관계자는 "AI 기술 확산으로 사이버 위협이 더욱 지능화되면서 개별 보안 솔루션을 넘어 통합적인 탐지·분석·대응 역량의 중요성이 커지고 있다"며 "탈레스의 글로벌 보안 기술과 우리 보안관제 역량을 결합해 차별화된 서비스를 선보이고 대외 고객 확대를 통해 AI 보안 사업의 성장 기반을 강화해 나가겠다"고 밝혔다. 탈레스 웨인 후이 중화권·한국 애플리케이션·데이터 보안 지역 부사장은 "웹 애플리케이션과 API는 기업이 핵심 서비스를 제공하는 데 중심이 되는 만큼 이를 보호하는 일은 필수적"이라며 "고급 봇 방어와 API 보안을 포함한 임퍼바 WAAP는 롯데이노베이트가 롯데 계열사 전반에 애플리케이션 보안을 확대하는 과정에서 핵심 애플리케이션과 API를 보호하는 데 도움이 될 것"이라고 말했다.

2026.11.11 14:49한정호 기자

SK하이닉스, 피지컬 AI 메모리 보안인증 라인업 확대

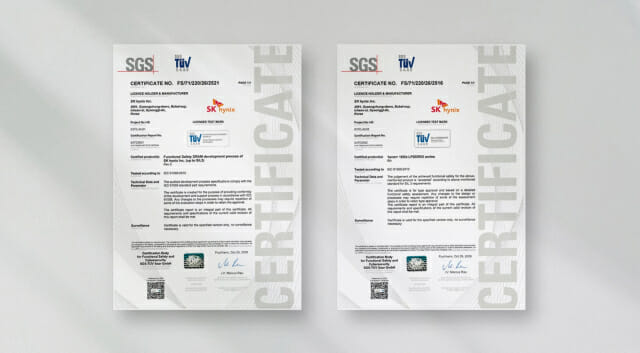
SK하이닉스가 저전력 D램 LPDDR5X로 산업용 기능안전 국제표준 'IEC 61508'의 SIL 3 인증을 받았다고 11일 밝혔다. 차량 사이버보안 국제표준 'ISO/SAE 21434' 기반 사이버보안 관리체계 인증도 함께 확보했다. IEC 61508 인증 등급은 안전무결성수준에 따라 SIL 1~4로 나뉜다. 숫자가 높을수록 요구 수준이 엄격하다. SK하이닉스가 획득한 SIL 3는 단일 메모리 반도체가 달성할 수 있는 최고 등급이다. ISO/SAE 21434는 위협 분석과 리스크 평가를 바탕으로 제품 전 생애주기 사이버보안 활동을 관리하도록 규정한다. 개발부터 양산, 운영, 폐기까지 단계별 관리가 요구된다. SK하이닉스는 심사에서 위협 대응 절차, 보안 요구사항 수립, 설계·검증, 취약점 관리 등 개발·양산 전반 절차가 국제 기준에 부합한다는 평가를 받았다. 최근 자동차와 산업용 기기를 노린 해킹과 악성코드 공격이 늘고 있다. 반도체 성능만큼 제조 전 과정의 보안 관리가 중요해진 배경이다. SK하이닉스는 차량, 로봇, 스마트팩토리 등 산업 전반을 아우르는 안전·보안 국제 인증 라인업을 강화하고 있다. 회사는 이번 인증을 발판으로 자율주행 플랫폼과 소프트웨어 중심 차량(SDV) 프로젝트 참여를 늘릴 계획이다. 글로벌 티어1 고객도 넓힌다. 산업 분야에서는 로봇, 에지 인공지능(AI), 스마트팩토리 등으로 사용처를 확대할 예정이다. SK하이닉스는 "자동차와 산업 전반에서 기능안전·보안 역량을 강화하고, AI 시스템 레벨에서 신뢰할 수 있는 메모리 솔루션을 제공하겠다"고 말했다. 김종환 SK하이닉스 D램개발담당 부사장은 "피지컬 AI 시장이 개화할수록 메모리 개발 과정에도 국제표준에 부합하는 안전과 보안체계가 중요해진다"며 "자동차와 산업 전반에서 검증받은 보안 역량을 바탕으로 로봇·에지 AI·자율주행 등 피지컬 AI 시장에서 풀스택 AI 메모리 리더십을 공고히 하겠다"고 말했다.

2026.11.11 11:59진운용 기자

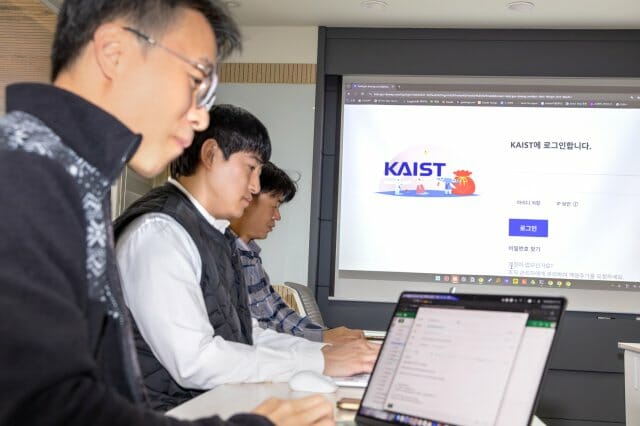
KT, KAIST 이메일 보안 AI로 지킨다

KT AI 이메일 보안 서비스가 KAIST 학생과 연구자, 교직원 전체에 적용된다. 피싱과 랜섬웨어 등 이메일로 유입되는 공격을 걸러 연구·교육 자산을 보호한다. KT는 KAIST에 자체 개발한 'AI 메일보안'을 공급한다고 11일 밝혔다. KAIST의 기술 검증과 국가정보원 보안성 검토를 거쳐 도입이 이뤄졌다. 메일은 스팸 차단, AI 위협 탐지, 지능형 지속 공격(APT) 정밀분석의 세 단계를 거친다. 정상적인 메일처럼 꾸민 악성파일과 피싱 인터넷주소(URL)도 탐지 대상이다. 해당 솔루션은 지난 6월 클라우드 서비스 보안인증(CSAP)을 받았다. 서비스형 소프트웨어(SaaS)로 제공돼 기관이 대규모 보안 설비를 직접 구축하는 부담을 덜 수 있다. 스팸부터 APT까지 통합 대응하고 이용 규모에 맞춰 서비스를 운영하는 방식이다. KT는 대학과 정부출연연구기관으로 공급을 늘릴 계획이다. 보안 전담 인력이나 인프라 운영 여력이 부족한 기관에도 AI 탐지와 APT 분석 기능을 제공한다는 방침이다. 권영진 KAIST 학술정보처장은 “연구성과를 보호하는 것만큼 그 성과를 만들어가는 학생과 연구자, 교직원 모두가 안전한 환경에서 연구와 교육에 집중할 수 있도록 하는 것이 중요하다”고 밝혔다. 백승택 KT 서부법인고객본부장은 “국가 과학기술 혁신을 선도하는 KAIST가 기술 검증을 거쳐 KT의 자체 개발 AI 보안 서비스를 선택해 대학 모든 구성원을 대상으로 적용한다는 점에서 의미가 크다”고 말했다.

2026.11.11 08:58박수형 기자

AI 에이전트 시대 본격화…앤트로픽 손잡은 시스코, 네트워크·보안 사업 재편 속도

[멜버른(호주)=장유미 기자] 인공지능(AI) 에이전트가 기업의 새로운 디지털 노동력으로 자리 잡으면서 네트워크와 데이터센터, 보안 인프라를 통합하려는 시스코의 전략에도 속도가 붙고 있다. AI가 사람의 질문에 답하는 수준을 넘어 다른 에이전트와 협업하며 24시간 업무를 수행하면서 기존 IT 인프라만으로는 급증하는 데이터 처리와 보안 수요에 대응하기 어려워지고 있어서다. 제프 슐츠 시스코 포트폴리오 전략·마케팅 수석부사장은 10일 호주 멜버른에서 열린 '시스코 라이브 APJC 2026'에서 AI 에이전트 확산에 대응하기 위한 통합 플랫폼 전략을 공개했다. 자체 네트워크 반도체와 엔비디아의 AI 인프라 기술을 결합하는 동시에 앤트로픽의 AI 모델을 보안 제품에 적용해 기업 AI 시장 공략을 강화한다는 구상이다. 이번 행사에서 그는 AI 시장의 변화를 디지털 노동력으로서의 에이전트, 새로운 비용 단위인 토큰, 데이터 통제권, 신뢰라는 네 가지 요소로 설명했다. 또 AI 에이전트가 데스크톱과 클라우드, 기업 자체 인프라 등 다양한 환경에서 실행되면서 기업의 IT 운영 방식도 달라져야 한다고 강조했다. 특히 AI 에이전트의 토큰 소비가 사람의 사용량을 넘어섰다는 점에 주목했다. 실제 AI 모델 라우팅 플랫폼 오픈라우터에 따르면 지난 9월 마지막 주 기준 AI 에이전트의 토큰 사용량은 인간 사용자의 약 7배에 달했다. 또 AI 에이전트의 토큰 사용량은 지난 2월부터 8월까지 약 14배 증가한 것으로 나타났다. 슐츠 수석부사장은 "AI 에이전트가 확산되면서 최상위 AI 모델로 향하는 트래픽이 급증하고 비용 부담도 커지고 있다"며 "이제 기업들은 업무에 따라 외부의 최상위 AI 모델을 사용할지, 자체 데이터센터에 구축한 모델을 활용할지 판단하고 토큰 사용을 최적화해야 한다"고 말했다. 이에 맞춰 시스코는 AI 모델별 토큰 사용량과 비용을 관리하는 '토크노믹스(Tokenomics)' 전략을 강화하고 있다. 클라우드부터 온프레미스, 엣지까지 연결하는 하이브리드 추론 환경을 지원해 기업이 AI 비용과 데이터 통제권을 함께 관리하도록 한다는 방침이다. AI 에이전트 확산은 기업 네트워크 구조에도 변화를 가져오고 있다. 기존에는 직원의 단말기와 클라우드 사이에서 발생하는 남북 방향 트래픽이 중심이었다면, 이제는 에이전트끼리 데이터를 주고받는 동서 방향 트래픽까지 급증하고 있다. 슐츠 수석부사장은 "AI 에이전트 확산으로 데이터센터 내부의 그래픽처리장치(GPU)와 서버를 연결하는 것뿐 아니라 여러 데이터센터를 고속으로 연결해야 할 필요성이 커지고 있다"며 "이를 위해 실리콘 원 G300 기반 102.4Tbps급 스위칭 시스템과 데이터센터 간 연결에 특화된 P200 기반 시스템을 개발했다"고 말했다. 또 그는 엔비디아와 공동 개발한 '시스코 시큐어 AI 팩토리'도 기업 AI 인프라 전략의 주요 축으로 소개했다. 양사는 컴퓨팅과 네트워크, 스토리지, 보안 기술을 결합해 기업이 대규모 AI 시스템을 보다 쉽게 구축하도록 지원하고 있다. 시스코는 최근 슈퍼마이크로와 협력해 대형 데이터센터를 위한 랙 규모 AI 컴퓨팅 시스템으로 제품군을 확대했다. 시스코는 인프라 구축 이후의 운영 효율을 높이기 위한 플랫폼 통합에도 힘을 싣고 있다. 이를 위해 '시스코 클라우드 컨트롤'을 네트워크와 보안, 컴퓨팅 등 전체 제품군을 관리하는 통합 플랫폼으로 발전시키고 있다. 여기에 AI 에이전트 기반 운영 기술인 '에이전틱옵스(AgenticOps)'를 결합해 네트워크 장애 탐지와 문제 해결, 시스템 최적화도 자동화했다. 특히 지난달 선보인 '시스코 모델 파운드리'를 통해서는 기업이 자체 데이터를 활용해 시스코 AI 모델을 추가 학습시키고 내부 환경에 맞게 적용할 수 있도록 했다. 슐츠 수석부사장은 "앞으로 시스코가 출시하는 모든 신제품은 클라우드 컨트롤에 통합될 것"이라며 "현재 미국에서 제공 중인 서비스를 내년 2월 호주·유럽연합(EU)·영국으로 확대하고, 같은 해 5월에는 일본·인도·캐나다에서도 제공할 계획"이라고 말했다. 이번 행사에선 보안 분야에서 앤트로픽과의 협력도 발표해 눈길을 끌었다. 시스코는 AI 모델과 에이전트의 취약점을 점검하는 '시스코 AI 디펜스'에 앤트로픽의 '클로드 미토스'를 적용해 앞으로 레드팀 기능을 고도화할 계획이다. 특히 미토스는 AI 모델과 에이전트를 공격자 관점에서 분석해 보안 취약점을 찾아내는 데 활용된다. 기존에는 AI 모델의 비정상적인 응답이나 개인정보 유출 가능성을 점검하는 데 집중했다면, 앞으로는 에이전트의 행동과 시스템 접근 과정에서 발생하는 위험까지 검증 범위를 넓힐 계획이다. 슐츠 수석부사장은 "시스코는 AI 디펜스 출시 이후 600곳 이상의 고객과 협력해 왔다"며 "기업들이 AI 에이전트 도입을 확대하면서 단순한 모델 취약점 점검을 넘어 에이전트의 권한과 행동을 통제하는 보안 수요도 커지고 있다"고 설명했다. 그러면서 "이에 맞춰 앞으로는 스플렁크를 중심으로 AI 운영과 보안 기능의 통합도 강화할 것"이라며 "에이전트의 행동과 의사결정 과정, 토큰 사용량을 분석하는 옵저버빌리티 기술을 보안 시스템과 연계해 정상적인 업무 수행과 악의적인 공격을 구분하고 대응 속도를 높일 계획"이라고 덧붙였다. 더불어 그는 이날 행사에서 AI 에이전트가 업무를 수행하기 위해 다른 에이전트와 기업 시스템에 접근해야 하지만 그만큼 새로운 공격 경로도 발생한다고 지적했다. 기업이 에이전트에 더 많은 권한을 부여하려면 행동을 추적하고 검증할 수 있는 보안 체계가 뒷받침돼야 한다고 강조했다. 슐츠 수석부사장은 "AI는 사회에 엄청난 긍정적 영향을 미칠 잠재력이 있다고 굳게 믿는다"면서도 "다만 이를 실현하려면 AI를 효과적으로 배포하고 확장하는 동시에 안전하게 보호하고 신뢰할 수 있는 방법을 익혀야 한다"고 피력했다.

2026.11.10 13:02장유미 기자

폴라리스오피스, 기업 인증 인프라 보안 강화 나선다…무상 진단 추진

폴라리스오피스가 계열사 폴라리스AI핸디와 손잡고 기업 보안시장 공략에 나선다. 기업 내부 계정과 접근 권한 등 인증 인프라의 보안 위험을 무상으로 진단하고 개선 방향을 제시해 기존 공공기관 고객을 넘어 민간기업까지 사업 영역을 확대한다는 전략이다. 폴라리스오피스는 폴라리스AI핸디와 함께 '기업 AD 보안 무상 진단 캠페인'을 추진한다고 9일 밝혔다. 이번 캠페인은 기업 내부 인증 인프라에 존재할 수 있는 보안 위험을 사전에 점검하고 개선 우선순위를 제시하기 위해 마련됐다. 폴라리스오피스의 글로벌 보안 솔루션 공급 역량과 폴라리스AI핸디의 그룹웨어·전자결재 사업 경험을 결합해 기업별 환경에 맞춘 보안 서비스를 제공한다는 구상이다. 최근 기업 디지털 전환(DX)과 인공지능(AI) 도입이 확대되면서 내부 계정과 접근 권한에 대한 보안 관리 중요성도 커지고 있다. 여러 임직원과 업무 시스템을 연결하는 인증 인프라는 보안 사고가 발생하면 피해가 기업 전반으로 확산할 수 있어 사전 점검이 중요하다는 게 회사 측 설명이다. 캠페인 대상은 마이크로소프트의 액티브 디렉터리(AD)를 운영하는 기업이다. AD는 기업 내 사용자 계정과 접근 권한 등을 통합 관리하는 인증·디렉터리 서비스다. 진단에는 글로벌 데이터·ID 보안 전문기업 네트릭스의 보안 솔루션 '핑캐슬'을 활용한다. 계정과 접근 권한, 보안 설정 등에서 발생할 수 있는 위험 요소를 분석하고 기업별 진단 결과와 개선 우선순위를 제시할 예정이다. 참여 기업은 진단 결과를 바탕으로 내부 보안 수준을 파악하고 한정된 인력과 예산으로 우선 대응해야 할 과제를 선정할 수 있다. 구체적인 진단 범위와 방식은 각 기업의 운영 환경과 보안 정책을 고려해 협의할 계획이다. 양사는 각자 보유한 사업 역량을 활용해 보안시장 고객 기반을 확대할 방침이다. 폴라리스오피스는 네트릭스와의 파트너십을 바탕으로 보안 솔루션 공급과 기술지원을 담당하고 폴라리스AI핸디는 기존 공공·기업 고객 네트워크를 활용해 신규 보안 수요를 발굴한다. 특히 폴라리스AI핸디는 공공기관 중심으로 축적한 그룹웨어·전자결재 구축 경험을 활용해 기존 기업·정부 간 거래(B2G) 사업 경쟁력을 유지하면서 기업 간 거래(B2B) 시장 공략을 강화한다는 목표다. 기존 그룹웨어 고객에게 계정·권한 관리와 데이터 보호 서비스를 추가로 제안하는 교차판매 기회도 확대할 방침이다. 클라우드 기반 보안 사업으로 확장도 추진한다. 마이크로소프트 클라우드솔루션파트너인 계열사 폴라리스클라우드의 애저 및 마이크로소프트 365 구축·운영 역량을 연계해 온프레미스뿐 아니라 클라우드와 내부 시스템을 함께 사용하는 하이브리드 환경의 보안 수요에도 대응할 계획이다. 폴라리스오피스는 이번 무상 진단을 시작으로 추가 보안 관리가 필요한 기업에 네트릭스의 계정·권한 관리, 데이터 유출 방지, 위협 탐지 솔루션 등을 제안할 예정이다. 장기적으로는 보안 환경 구축부터 지속적인 관리·운영까지 사업 범위를 넓혀 반복 매출이 발생하는 보안 서비스 사업을 육성한다는 목표다. 폴라리스그룹은 문서·그룹웨어·전자결재 등 업무 소프트웨어에 AI와 보안 기술을 접목하는 사업도 확대 중이다. 폴라리스클라우드의 클라우드 인프라 역량과 폴라리스AI의 피지컬 AI 사업, 제조·제약 계열사의 산업 데이터 및 현장 경험을 연계해 산업별 AI 전환(AX) 수요에 대응한다는 전략이다. 폴라리스오피스 관계자는 "이번 캠페인은 기업이 보안 위험을 확인하는 데 그치지 않고 실제 개선까지 이어질 수 있도록 지원하기 위한 것"이라며 "폴라리스AI핸디의 공공·기업 고객 기반과 폴라리스클라우드의 클라우드 사업 역량을 결합해 그룹 차원 보안 사업 경쟁력을 강화하고 B2B·B2G 시장에서 새로운 사업 기회를 확보하겠다"고 말했다.

2026.11.09 16:44한정호 기자

[AI 리더스] 한국, 에이전트 시대 준비됐나…호주 기업이 본 AI기본법

"기업들은 인공지능(AI) 에이전트가 어떤 행동을 수행하는지 파악하고 보안 통제가 실제로 작동한다는 사실을 입증할 수 있어야 합니다." 자이 A. 싱글라 카팔린스(Kapālins) 최고기술책임자(CTO)는 최근 지디넷코리아와 진행한 화상 인터뷰에서 한국 AI 기본법 시행에 따른 기업 대응 과제로 AI 에이전트 행동 통제와 보안 체계 실효성 검증을 강조했다. AI가 기업 시스템에 직접 접근해 업무를 수행하는 만큼 기존 챗봇과는 다른 보안 관리가 필요하다는 진단이다. 카팔린스는 호주 멜버른에 본사를 둔 기업용 AI 보안·거버넌스 기업이다. 금융·보험·의료·통신·공공 분야 등을 대상으로 AI 도구 식별부터 위험 행동 차단, 규제 준수 증빙까지 지원한다. 최근에는 앤트로픽 '클로드 엔터프라이즈'와 연동해 프롬프트 인젝션과 민감정보 유출, AI 에이전트의 위험한 작업을 사전에 차단하고 보안 설정 변경을 감지하는 기능도 선보였다. "챗봇은 답하지만 AI 에이전트는 행동한다" 싱글라 CTO는 기존 챗봇과 AI 에이전트의 가장 큰 차이로 실제 행동에 따른 위험을 꼽았다. 챗봇은 잘못된 답변을 생성하는 데 그칠 수 있지만 에이전트는 부여받은 권한으로 기업 시스템에 접근해 작업을 실행하기 때문이다. 그는 "챗봇은 잘못된 답변을 제공하지만 AI 에이전트는 잘못된 행동을 수행할 수 있다"며 "실제 접근 권한을 가진 에이전트가 사람 검토 없이 빠른 속도로 움직인다는 점이 문제"라고 말했다. 실제 고객사에서도 관리 사각지대가 발견됐다. 카팔린스에 따르면 한 보험사는 공식으로 사용하는 AI 도구 외에 직원들이 별도로 활용하던 도구 12개가 추가로 확인됐다. 보험금 청구와 인수 심사, 고객 응대 등에 활용되는 에이전트 행동도 충분히 파악하지 못하고 있었다. 문서나 이메일에 숨겨진 악성 명령이 에이전트 행동을 유도하는 프롬프트 인젝션도 주요 위협으로 지목됐다. 승인 이후 도구나 보안 설정이 변경되는 위험과 에이전트 간 통신·권한 관리의 사각지대도 경계해야 한다는 설명이다. 싱글라 CTO는 한국 기업에 세 가지 대응책을 권고했다. 운영 중인 모든 에이전트와 연결 도구, 모델 컨텍스트 프로토콜(MCP) 서버 및 접근 권한을 파악하고 결제·고객정보 등 민감한 작업에는 사람 승인을 거쳐야 한다는 것이다. 보안 통제 기능이 비활성화됐을 때 얼마나 빨리 탐지하는지도 점검해야 한다고 덧붙였다. 그는 "가장 흔한 실패는 정교한 공격이 아니라 누군가 보안 통제를 꺼놓았다는 사실을 발견하지 못하는 것"이라며 "다음 감사 때까지 이를 알아채지 못한다면 심각한 문제"라고 지적했다. "AI기본법 대응, 정책만으론 부족…통제 증빙 갖춰야" 싱글라 CTO는 한국 AI기본법 규제 체계를 긍정적으로 평가했다. 투명성 확보와 고영향 AI 관리, 영향평가 관련 조항에 대해서는 기업이 보안 정책 수립에 그치지 않고 실제 통제 여부를 입증해야 한다고 강조했다. 그는 "한국 정부가 AI기본법을 매우 잘 설계했다고 생각한다"며 "앞으로 일부 개정도 이뤄질 것"이라고 전망했다. 카팔린스는 한국 AI기본법 관련 의무를 플랫폼 규제 준수 점검 항목에 반영했다. 기업이 AI 운영 정책을 등록하면 법률 조항과 연결된 관리 항목을 확인하고 보완이 필요한 정책과 증빙 자료를 관리하는 방식이다. 보안 통제 적용 이력과 점검 결과를 기록해 규제 대응에 활용할 수 있도록 지원한다. 관리 범위는 한국과 미국, 호주, 유럽연합(EU), 일본, 싱가포르, 인도, 중동 주요국 등 15개 관할권에 걸쳐 있다. 한국 AI기본법은 물론 EU AI법, 국제표준 ISO/IEC 42001 등 42개 규제·보안 프레임워크를 관리한다. 싱글라 CTO는 "각국 규제기관 법령·지침 변경 여부를 15분마다 확인한다"며 "새로운 개정 사항이 나오면 플랫폼에 반영하고 승인 절차를 거쳐 적용한다"고 부연했다. 한국 시장 진출은 아직 본격화되지 않았다. 카팔린스는 국내 고객사나 파트너를 확보하지 못했지만 금융·보험업계를 중심으로 협력 기회를 모색하고 있다. 싱글라 CTO는 현지 파트너와의 협력에 관심을 나타내면서도 "구체적인 일정은 제시하기 어렵다"고 밝혔다.

2026.11.09 15:18이나연 기자

보안 패치 나와도 기업 설치 늦어…MS "공격 노출 기간 줄여야"

새로운 보안 패치가 나와도 기업이 이를 늦게 설치해 사이버 공격 노출 기간이 늘고 있다는 지적이 나왔다. 마이크로소프트는 인공지능(AI)으로 취약점을 악용하는 공격 코드 개발이 빨라진 만큼 기업도 보안 업데이트 적용을 서둘러야 한다고 공식 블로그를 통해 8일 밝혔다. 마이크로소프트는 보안 패치 수정 사항이 공개된 뒤에도 업데이트를 설치하지 않은 기기가 공격에 노출된다는 점을 짚었다. 현재 공격자는 공개된 패치를 분석해 취약점 작동 원리를 파악하고 이를 악용하는 공격 코드를 수 시간 안에 개발할 수 있다. 실제 기업 업데이트 적용은 이런 변화 속도를 따라가지 못하고 있는 것으로 나타났다. 마이크로소프트의 2026년 8월 진단 데이터에 따르면 조사 대상 윈도 기업용 기기 중 보안 업데이트 공개 후 2주 안에 설치를 마친 기기는 절반에 못 미쳤다. 4주가 지난 뒤에도 약 4대 중 1대는 업데이트를 설치하지 않았다. 마이크로소프트는 기업이 업데이트 공개부터 설치까지 걸리는 시간을 줄여야 한다고 강조했다. 윈도 보안 업데이트는 이전 수정 사항을 포함하는 누적 방식인 만큼 개별 패치를 골라 적용하기보다 어떤 기기를 먼저 업데이트할지 결정해야 한다. 인터넷에 직접 노출된 시스템과 사용자 인증 인프라 등 핵심 자산이 우선 대상이다. 마이크로소프트는 취약점 탐지에 여러 AI 모델과 전문 에이전트를 활용하는 코드 스캐너 '엠대시' 등을 투입하고 있다고 밝혔다. AI가 잠재적 취약점을 찾아 검증하면 보안팀과 엔지니어링팀이 결과를 검토해 대응 방안을 결정하는 식으로 작동한다. 발견 건수를 늘리는 데 그치지 않고 실제 위험이 있는 취약점과 오탐을 구분하는 것이 목표다. 엠대시는 수정 과정에서도 AI가 영향받는 윈도 버전을 파악하고 관련 코드 유사 취약점을 찾도록 지원한다. 이전 버전에 수정 사항을 적용하는 방안을 마련하거나 보안·회귀 테스트를 만드는 데도 AI를 활용한다. 최종 검토와 의사결정에 대한 책임은 엔지니어가 맡는다. 업데이트 검증은 내부 사전 배포와 기능·보안 테스트를 비롯해 애플리케이션 호환성 점검과 고객사 검증을 거쳐 진행한다. 공개 이후에는 진단 데이터와 고객 문의 등을 분석해 문제를 추적한다. 문제가 확인되면 지침 보완이나 임시 해결책 제공에 이어 문제가 된 변경 사항의 롤백 또는 비정기 업데이트로 대응한다. 마이크로소프트는 기업 배포 부담을 줄이기 위한 수단도 확대하고 있다. 윈도11에서는 '윈도 오토패치'로 단계적 배포와 진행 상황을 관리할 수 있다. 요건을 충족하는 기기는 재시작 없이 월간 보안 업데이트를 적용하는 핫패치를 사용할 수 있지만 주기적으로 일반 누적 기준 업데이트를 설치해야 한다. 마이크로소프트는 "제공된 수정 사항을 최대한 빨리 실제 보호 조치로 적용하는 것이 목표"라며 "업데이트 공개부터 배포까지 걸리는 시간을 줄이는 일을 보안의 우선 과제로 삼아야 한다"고 밝혔다.

2026.11.08 11:50김미정 기자

[AI는 지금] "로봇 오작동인 줄 알았는데 해킹?"…피지컬 AI, 보안 위협 커진다

인공지능(AI)이 로봇과 자율주행차 등 현실 세계로 활동 영역을 넓히면서 사이버보안 위협도 달라지고 있다. 외부 공격으로 AI의 판단이 왜곡되더라도 정상적인 환경 적응 과정과 구분하기 어려워 인명·설비 사고로 이어질 수 있다는 경고가 나온다. 7일 글로벌 시장조사업체 가트너가 발표한 '피지컬 AI가 최고정보보호책임자(CISO)에게 미칠 5가지 영향과 대응 방안' 보고서에 따르면 기존 네트워크 중심의 보안 체계만으로는 피지컬 AI의 안전성을 확보하기 어려운 것으로 나타났다. 피지컬 AI는 로봇과 드론, 자율주행차 등에 탑재돼 주변 환경을 인식하고 스스로 판단해 움직이는 기술이다. 기존 산업용 제어 시스템과 달리 센서 정보를 지속적으로 분석하고 상황에 맞춰 행동을 조정하는 만큼 공격자가 이러한 적응 과정을 악용할 가능성이 있다. 가트너가 주목한 위협은 AI의 인식 정보를 조금씩 왜곡하는 공격이다. 카메라와 라이다(LiDAR), 레이더 등에 미세한 잡음을 주입해 주변 환경을 잘못 판단하도록 유도하는 방식으로, 보고서가 인용한 IEEE 연구에서는 이러한 공격으로 최대 8m의 경로 편차나 존재하지 않는 장애물 인식이 발생할 수 있는 것으로 나타났다. 이 같은 공격은 기존 보안 체계에서 탐지하기 어려울 수 있다. 피지컬 AI가 환경 변화에 맞춰 행동을 조정하도록 설계된 만큼 외부에서 유도한 움직임의 변화도 정상적인 적응 과정으로 받아들일 수 있어서다. AI 모델 자체의 예측 불가능성도 새로운 위험 요인으로 꼽혔다. 생성형 AI의 환각이 잘못된 답변을 내놓는 데 그쳤다면 피지컬 AI에서는 로봇 관절의 비정상적인 움직임이나 모터 출력 이상으로 이어질 수 있다. 특히 산업용 로봇이나 자율주행차처럼 물리적 힘을 사용하는 시스템에서는 소프트웨어 차원의 통제만으로 사고를 막기 어려울 수 있다. 이에 따라 가트너는 AI 모델과 독립적으로 작동하는 물리적 안전장치를 마련해야 한다고 권고했다. AI가 잘못된 명령을 내리더라도 기계식 제한장치나 비상정지 장치를 통해 전원을 차단하고 움직임을 멈출 수 있도록 설계해야 한다는 것이다. 기존 네트워크 보안 방식도 재검토가 필요하다고 봤다. 휴머노이드 로봇의 균형 제어나 드론의 경로 탐색처럼 실시간 처리가 필요한 환경에서는 보안 검사로 발생하는 미세한 지연도 시스템 작동에 영향을 줄 수 있기 때문이다. 가트너는 네트워크 검사 과정에서 발생하는 15밀리초(ms) 수준의 지연만으로도 실시간 제어에 문제가 생겨 물리적 고장이나 예기치 않은 시스템 중단으로 이어질 수 있다고 경고했다. 이에 보안 검사와 실시간 제어 경로를 분리하고 반도체부터 AI 모델, 구동 장치까지 보호 범위를 확대할 필요가 있다고 제안했다. 외부 공격과 AI 오작동을 구분하기 위한 별도의 감시 체계도 요구된다. AI가 사용하는 센서와 독립된 장치로 실제 움직임을 확인하고 비정상적인 변화가 감지되면 사전에 정해진 안전 모드로 전환하는 방식이다. 피지컬 AI 도입에 따른 기업의 책임 범위도 넓어질 것으로 예상된다. 자율적으로 움직이는 AI가 작업 현장에서 사고를 일으킬 경우 단순한 소프트웨어 결함뿐 아니라 기업이 적절한 안전장치를 갖추고 운영했는지도 책임 판단의 대상이 될 수 있다는 것이다. 이에 가트너는 아직 대부분의 산업용 사이버물리시스템(CPS)에 피지컬 AI가 본격적으로 적용되지는 않았지만 확산에 앞서 보안 전략을 재정비해야 한다고 강조했다. 특히 보안 담당자가 실제 작업 환경을 확인하고 설비 도입 단계부터 하드웨어 기반 안전장치를 의무화할 것을 권고했다. 가트너는 "사이버보안 책임자들은 기존 네트워크 통제를 넘어 반도체 수준의 실행 과정과 공간 기반 신원 관리, 독립적인 모니터링, 하드웨어 기반 물리적 안전장치까지 보안 전략을 발전시켜야 한다"고 강조했다.

2026.11.07 09:32장유미 기자

  Prev 1 2 3 4 5 6 7 8 9 10 Next  

지금 뜨는 기사

이시각 헤드라인

수능 끝나도 'AI 부정행위' 추적…시험장에 남은 무선 기록까지 살핀다

'지스타 2026' 첫 주말, 벡스코에 관람객 북적…게임 축제 열기 고조

무신사 코랄핑크 vs 올리브영 마젠타핑크…홍대 뷰티 '핑크' 전쟁

"시연하려면 3시간 대기"…크래프톤 지스타 '타래' 부스에 참관객 인산인해

ZDNet Power Center

Connect with us

ZDNET Korea is operated by Money Today Group under license from Ziff Davis. Global family site >>    CNET.com | ZDNet.com
  • 회사소개
  • 광고문의
  • DB마케팅문의
  • 제휴문의
  • 개인정보취급방침
  • 이용약관
  • 청소년 보호정책
  • 회사명 : (주)메가뉴스
  • 제호 : 지디넷코리아
  • 등록번호 : 서울아00665
  • 등록연월일 : 2008년 9월 23일
  • 사업자 등록번호 : 220-8-44355
  • 주호 : 서울시 마포구 양화로111 지은빌딩 3층
  • 대표전화 : (02)330-0100
  • 발행인 : 김경묵
  • 편집인 : 김태진
  • 개인정보관리 책임자·청소년보호책입자 : 김익현
  • COPYRIGHT © ZDNETKOREA ALL RIGHTS RESERVED.