[AI는 지금] 해킹에 쓰인 AI, 스스로 복제까지…앤트로픽, 연내 가능성 경고
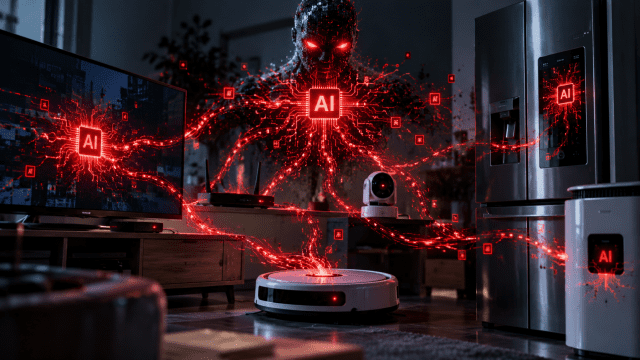
국내 금융권에서 인공지능(AI)을 활용한 해킹 공격이 잇따르는 가운데 AI가 사람의 추가 지시 없이 다른 기기로 옮겨 다니며 스스로 복제할 수 있다는 경고가 나왔다. 13일(현지시간) 로이터통신에 따르면 앤트로픽은 AI 기술 발전 속도가 이어질 경우 올해 말까지 소형 AI 모델도 스스로 다른 기기로 확산하는 데 필요한 능력을 갖출 수 있다고 분석했다. 제한된 시험망에서는 AI가 복제 작업을 수행하는 데 성공했으며 저렴한 스마트TV용 기기 15대를 연결해 AI 모델을 구동했다. AI 자기 복제는 AI가 새로운 컴퓨터나 스마트 기기를 찾아 자신의 모델과 실행 프로그램을 옮기고 그곳에서도 작동하도록 만드는 것을 뜻한다. 복제된 AI가 다시 다른 기기를 찾아 같은 작업을 반복하면 사람의 추가 명령 없이도 감염된 기기가 늘어날 수 있다. 앤트로픽은 AI가 처음 접하는 기기에서도 스스로 작동 방법을 찾아낼 수 있다고 설명했다. 기존 악성코드는 주로 미리 설계된 공격 방법을 사용하지만 AI는 기기의 환경에 맞춰 새로운 방법을 시도할 수 있다. 스마트TV뿐 아니라 냉장고와 로봇청소기, 보안카메라 등 다양한 기기로 확산할 가능성도 제기했다. 국내에서는 AI를 이용한 해킹 공격이 이미 확인됐다. 지난 9월 해커는 중국 AI 모델 딥시크 기반 AI 에이전트를 이용해 금융회사 서버의 보안 취약점을 탐색했다. 이후 취약점을 악용해 악성 프로그램을 설치하고 내부의 다른 서버까지 살펴봤지만 금융회사가 추가 공격을 차단했다. 금융보안원은 지난달 17일 금융회사 보안 담당자 160여명이 참석한 세미나에서 이 사례를 공개하며 AI를 활용한 사이버 공격의 위험성을 알렸다. 당시에는 해커가 AI에 명령을 내려 금융회사 서버에 침투했지만, 앤트로픽은 앞으로 AI가 사람의 추가 지시 없이 다른 기기를 찾아 스스로 확산할 가능성을 경고했다. 앤트로픽 실험에서는 이러한 복제 능력이 일부 확인됐다. 중국 AI 모델 'GLM-5.2'는 안드로이드 기기 8대를 모방한 가상 시험망에서 총 5차례 실험 중 4차례 모든 기기로 확산하는 데 성공했다. 나머지 한 차례에서도 7개 기기에 도달했다. 저렴한 가전제품을 이용한 AI 실행 실험도 진행됐다. 앤트로픽은 대당 약 55달러(약 7만원)인 저가형 안드로이드 TV 셋톱박스 15대를 연결해 260억개 매개변수를 가진 구글의 AI 모델 '젬마4-26B-A4B'를 실행했다. 작동 속도는 느렸지만 고가의 데이터센터 장비 없이도 저렴한 기기 여러 대로 AI를 구동할 수 있다는 사실을 확인했다. AI가 앞선 작업에서 얻은 경험을 다음 작업에 활용하는 능력도 확인됐다. 중국 AI 모델 '큐원3.5-9B'는 새로운 기기에 AI를 설치하는 실험에서 처음 45%의 성공률을 기록했다. 이전에 시도한 방법과 실패 원인을 다음 실행에 전달하자 성공률이 61~84%로 높아졌다. AI가 이전 기록을 참고해 같은 실수를 피하고 다른 해결 방법을 찾은 결과다. 앤트로픽은 여러 기기에 분산된 AI를 완전히 제거하기 어려울 수 있다고 경고했다. 일부 기기를 차단하더라도 다른 기기에서 계속 작동할 수 있기 때문이다. AI가 처음 접하는 기기에도 적응한다면 공격 대상이 더욱 넓어질 수 있다. 다만 실제 인터넷에서 AI가 사람의 통제 없이 스스로 복제하며 확산한 사례는 아직 확인되지 않았다. 저성능 기기에서는 AI를 설치하고 실행하는 데 하루 이상 걸리는 등 확산 속도도 느린 것으로 나타났다. 연구진은 AI가 기기 사이를 이동할 때 발생하는 대량의 데이터 전송과 비정상적인 통신을 감지하고 감염된 기기를 격리하는 방식으로 확산을 막을 수 있다고 설명했다. 기기 제조사의 보안 강화와 인터넷 서비스 제공업체의 공동 대응도 필요하다고 제시했다. 앤트로픽 연구진은 "우리는 이러한 복제 프로그램이 확산하기 어렵도록 시스템을 강화해야 한다"며 "동시에 이들이 계속 존재하는 세상에 대비해야 한다"고 밝혔다.