• ZDNet USA
  • ZDNet China
  • ZDNet Japan
  • English
  • 지디넷 웨비나
뉴스
  • 최신뉴스
  • 방송/통신
  • 컴퓨팅
  • 홈&모바일
  • 인터넷
  • 반도체/디스플레이
  • 카테크
  • 헬스케어
  • 게임
  • 중기&스타트업
  • 유통
  • 금융
  • 과학
  • 디지털경제
  • 취업/HR/교육
  • 생활/문화
  • 인사•부음
  • 글로벌뉴스
  • AI의 눈
ZDPick
반도체
인공지능
IT'sight
칼럼•연재
포토•영상

ZDNet 검색 페이지

'청첩장'통합검색 결과 입니다. (2건)

  • 태그
    • 제목
    • 제목 + 내용
    • 작성자
    • 태그
  • 기간
    • 3개월
    • 1년
    • 1년 이전

바른컴퍼니 "모바일 청첩장 개인정보 유출 가능성 모니터링"

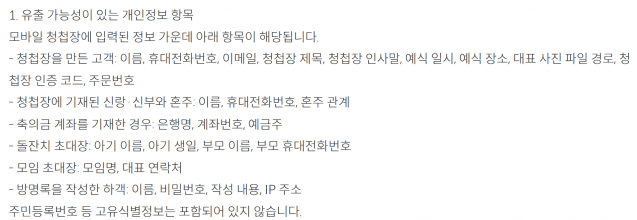
10년 전 결혼과 관련된 개인 및 금융 정보를 무작위로 조회했을 수도 있는 사건이 생겼다. 10일 바른컴퍼니는 2016~2021년 해당 회사에 포함된 바른손카드·바른손몰·프리미어페이퍼·더카드·비핸즈카드에서 제작된 모바일 청첩장 개인 정보가 유출 가능성이 있어 모니터링을 진행 중이라고 밝혔다. 2025년 11~12월 해당 회사 데이터베이스에 불법적으로 접근해 청첩장을 조작했음에도 불구하고 1년 여가 흐른 2026년 10월 7일 해킹 사실을 인지했다. 불법적 접근이 일어난 데이터베이스에는 모바일청첩장에 담기는 개인 정보가 함께 있었다. 이름과 휴대전화번호, 이메일과 같은 개인 정보뿐만 아니라 예식 일시·장소, 주문번호, 신랑·신부의 혼주와 관련된 청첩장에 표기되는 모든 정보가 담긴 데이터베이스이다. 유출이 됐다면, 혼주 이름과 계좌번호를 악용한 보이스피싱이나 스미싱이 가능한 상태다. 또, 결혼뿐만 아니라 돌잔치 초대장 정보도 해당 데이터베이스에 있었다. 돌잔치 초대장의 아기 이름·생일에 관한 정보도 포함됐다. 바른컴퍼니는 "관계 기관에 신고했고 보안 취약점 점검과 삽입된 문자열 삭제, 청첩장 인증 코드 무효화를 진행할 예정"이라고 해명했다. 바른컴퍼니는 지난 4월부터 개인정보 처리 방침을 두 차례 변경했으며, 지난 6월에서야 개인정보보호와 관련된 인력을 배치했다. 바른컴퍼니와 관계된 청첩장 제작 사이트에서는 개인정보를 보유하는 기간을 '회원 탈퇴시'로 명시하고 있다. 그러나 청첩장에 포함된 예식 장소나 초대 문구, 혼주 계좌번호 등과 같은 정보를 어떻게 관리하고 어떻게 처리할 지에 대한 별도 지침은 없는 상태다. 장요석 바른컴퍼니 경영지원본부장은 14일 "당시 공격자가 같은 데이터베이스에 저장된 개인정보를 조회할 가능성이 있었으나, 당사가 당시 확인한 자료만으로는 실제 개인정보 조회·반출 여부를 확정할 수 없다"며 "규정 상 개인정보 유출 가능성을 알려야 해 고객에게 알린 것이며 유출 여부는 유관기관에서 파악할 것이고 회사도 모니터링 중"이라고 말했다.
2026.10.11 10:41손희연 기자

"스미싱 다단계 막아라…QR코드 가짜인가 보세요"

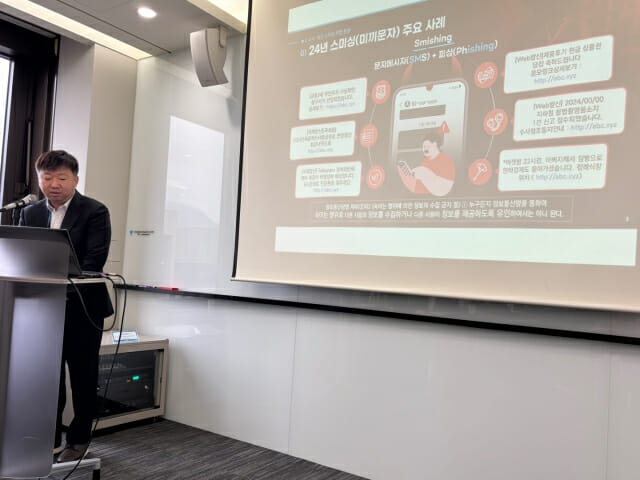
한국인터넷진흥원(KISA)은 31일 QR코드(Quick Response) 악성 여부를 알 수 있는 '큐싱 확인 서비스'를 선보였다고 밝혔다. 가짜 앱을 깔게 한 뒤 QR코드를 만들어 지인에게 공유하면 포인트 준다고 꾀는 스미싱(Smishing) 기법이 유행해서다. 피해자가 나도 모르게 다단계에 빠질 수 있다. 스미싱은 미끼문자라는 뜻으로, 문자메시지(SMS)와 피싱(Phishing)을 합한 말이다. 주·정차 위반 안내, 청첩장, 부고 등인 듯 꾸며 문자메시지에 쓰인 인터넷 주소를 누르거나 전화 걸게끔 속이는 경우가 많다. 김은성 KISA 스미싱대응팀장은 “국내 큐싱 피해는 아직 없다”면서도 “해외에서 유입될까 봐 걱정해 대응하고 있다”고 말했다. 큐싱 확인 서비스를 쓰려면 ▲메신저 '카카오톡'에서 '보호나라' 채널을 검색해 ▲보호나라 채널을 추가하고 ▲'큐싱'을 선택한다. 'QR코드 스캔'을 눌러 ▲QR코드를 찍으면 ▲정상인지, 악성인지 알려준다. KISA는 이후 경찰청에 연계해 이렇게 찾은 악성 QR코드를 없애고 있다. KISA는 '악성 문자 엑스레이(X-ray)'도 도입하기로 했다. 사업자가 한꺼번에 보내는 문자메시지에 적힌 인터넷 주소가 악성인지 먼저 보고, 악성이면 문자를 못 보내게 한다. 아래는 KISA가 제안하는 스미싱 예방법. 문자메시지나 '카카오톡'을 비롯한 사회관계망(SNS) 메시지에 적힌 인터넷 주소를 누르지 말라. 공식 앱스토어에서만 앱 이름을 직접 검색해 설치하라. 전화 연락으로 '앱을 깔라'는 말은 사실상 100% 사기, 바로 전화 끊어라. 스마트폰 앱을 자주 업데이트하라. 모바일 백신 하나쯤은 반드시 설치하라. 모르는 사람을 SNS '친구'로 등록하지 말라. 친구 아닌 사람과 메시지를 주고받을 때 사기가 의심되면 '신고' 버튼이 나오지만, 친구와 대화하면 신고 버튼이 없다.

2025.03.31 11:00유혜진 기자

  Prev 1 Next  

지금 뜨는 기사

이시각 헤드라인

[단독] 독파모 3차 평가, 개발사 가리는 '블라인드' 검토

이마트24, 희망퇴직 후 창업 권하지만...점포 경쟁력 '물음표'

아이폰 듀오 '크랙게이트' 심상찮네…수리 요청 폭주

쿠팡Inc, 분기 매출 첫 14조 돌파에도 적자…왜

ZDNet Power Center

Connect with us

ZDNET Korea is operated by Money Today Group under license from Ziff Davis. Global family site >>    CNET.com | ZDNet.com
  • 회사소개
  • 광고문의
  • DB마케팅문의
  • 제휴문의
  • 개인정보취급방침
  • 이용약관
  • 청소년 보호정책
  • 회사명 : (주)메가뉴스
  • 제호 : 지디넷코리아
  • 등록번호 : 서울아00665
  • 등록연월일 : 2008년 9월 23일
  • 사업자 등록번호 : 220-8-44355
  • 주호 : 서울시 마포구 양화로111 지은빌딩 3층
  • 대표전화 : (02)330-0100
  • 발행인 : 김경묵
  • 편집인 : 김태진
  • 개인정보관리 책임자·청소년보호책입자 : 김익현
  • COPYRIGHT © ZDNETKOREA ALL RIGHTS RESERVED.