보안 패치 나와도 기업 설치 늦어…MS "공격 노출 기간 줄여야"
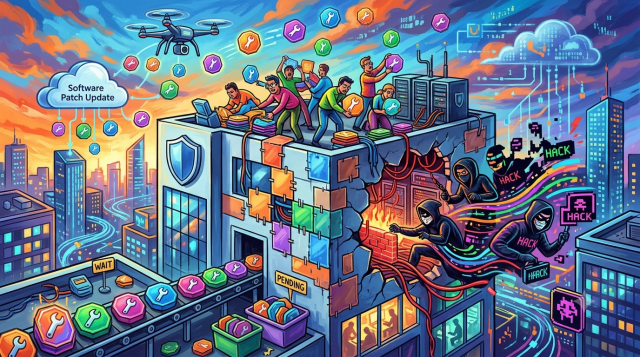
새로운 보안 패치가 나와도 기업이 이를 늦게 설치해 사이버 공격 노출 기간이 늘고 있다는 지적이 나왔다. 마이크로소프트는 인공지능(AI)으로 취약점을 악용하는 공격 코드 개발이 빨라진 만큼 기업도 보안 업데이트 적용을 서둘러야 한다고 공식 블로그를 통해 8일 밝혔다. 마이크로소프트는 보안 패치 수정 사항이 공개된 뒤에도 업데이트를 설치하지 않은 기기가 공격에 노출된다는 점을 짚었다. 현재 공격자는 공개된 패치를 분석해 취약점 작동 원리를 파악하고 이를 악용하는 공격 코드를 수 시간 안에 개발할 수 있다. 실제 기업 업데이트 적용은 이런 변화 속도를 따라가지 못하고 있는 것으로 나타났다. 마이크로소프트의 2026년 8월 진단 데이터에 따르면 조사 대상 윈도 기업용 기기 중 보안 업데이트 공개 후 2주 안에 설치를 마친 기기는 절반에 못 미쳤다. 4주가 지난 뒤에도 약 4대 중 1대는 업데이트를 설치하지 않았다. 마이크로소프트는 기업이 업데이트 공개부터 설치까지 걸리는 시간을 줄여야 한다고 강조했다. 윈도 보안 업데이트는 이전 수정 사항을 포함하는 누적 방식인 만큼 개별 패치를 골라 적용하기보다 어떤 기기를 먼저 업데이트할지 결정해야 한다. 인터넷에 직접 노출된 시스템과 사용자 인증 인프라 등 핵심 자산이 우선 대상이다. 마이크로소프트는 취약점 탐지에 여러 AI 모델과 전문 에이전트를 활용하는 코드 스캐너 '엠대시' 등을 투입하고 있다고 밝혔다. AI가 잠재적 취약점을 찾아 검증하면 보안팀과 엔지니어링팀이 결과를 검토해 대응 방안을 결정하는 식으로 작동한다. 발견 건수를 늘리는 데 그치지 않고 실제 위험이 있는 취약점과 오탐을 구분하는 것이 목표다. 엠대시는 수정 과정에서도 AI가 영향받는 윈도 버전을 파악하고 관련 코드 유사 취약점을 찾도록 지원한다. 이전 버전에 수정 사항을 적용하는 방안을 마련하거나 보안·회귀 테스트를 만드는 데도 AI를 활용한다. 최종 검토와 의사결정에 대한 책임은 엔지니어가 맡는다. 업데이트 검증은 내부 사전 배포와 기능·보안 테스트를 비롯해 애플리케이션 호환성 점검과 고객사 검증을 거쳐 진행한다. 공개 이후에는 진단 데이터와 고객 문의 등을 분석해 문제를 추적한다. 문제가 확인되면 지침 보완이나 임시 해결책 제공에 이어 문제가 된 변경 사항의 롤백 또는 비정기 업데이트로 대응한다. 마이크로소프트는 기업 배포 부담을 줄이기 위한 수단도 확대하고 있다. 윈도11에서는 '윈도 오토패치'로 단계적 배포와 진행 상황을 관리할 수 있다. 요건을 충족하는 기기는 재시작 없이 월간 보안 업데이트를 적용하는 핫패치를 사용할 수 있지만 주기적으로 일반 누적 기준 업데이트를 설치해야 한다. 마이크로소프트는 "제공된 수정 사항을 최대한 빨리 실제 보호 조치로 적용하는 것이 목표"라며 "업데이트 공개부터 배포까지 걸리는 시간을 줄이는 일을 보안의 우선 과제로 삼아야 한다"고 밝혔다.