양자내성암호 전환, 내년부터 공공 사이버보안 실태 평가에 반영
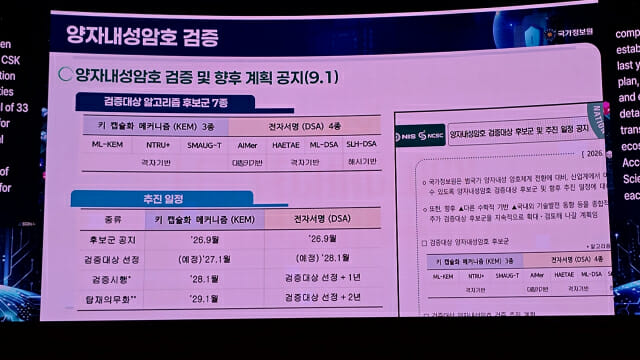
국가정보원(국정원·NIS)이 국가와 공공 분야 전반에 양자내성암호(PQC) 도입을 촉진하기 위해 내년부터 사이버보안 실태 평가에 이를 반영한다. 또 오는 2029년 1월 일부 양자내성암호 알고리즘의 탑재를 의무화한다. 국정원은 이 같은 내용이 포함된'양자내성암호(PQC) 전환 종합 추진계획'을 17일 공유했다. 이날 국정원은 국가보안기술연구소(NSR)와 공동으로 서울 코엑스에서 글로벌 사이버안보 행사인 '사이버 서밋 코리아(CSK 2026)'를 개최했다. 국정원에 따르면, '양자내성암호 전환 종합 추진 계획'은 2대 전략 6대 과제로 이뤄졌다. 세부과제는 총 59개다. 2대 전략은 ▲역량 확보 및 제도·절차 마련(33개 세부과제) ▲전환 지원 및 기반·생태계 조성(26개 세부과제)로 정했다. 6대 과제는 ▲기술 확보 ▲제도 정비 ▲절차 정립(이상 제도 절차 마련 부문)▲암호체계 전환 지원 ▲인증 인프라 고도화 ▲산업기반 구축(이상 지원 및 생태계 조성) 등이다. 이날 국정원은 검증대상 알고리즘 7종과 검증 및 채택 일정도 설명했다. 이달 1일 이미 공개한 내용이다. 검증대상 7종은 전자서명(DSA) 분야가 4종(ALMer, HAETAE, ML-DSA, SLH-DSA), 키 캡슐화 매커니즘(KEM) 분야가 3종(ML-KEM, NTRU+, SMAUG-T)이다. 이중 키 캡슐화 매커니즘은 내년 1월 검증대상을 선정한다. 이오 2028년 1월 검증을 시행하고 2029년 1월 탑재를 의무화한다. DSA 부문은 2028년 1월 검증대상을 선정하고 검증 대상 선정 2년후 탑재를 의무화할 계획이다. 국정원은 안정적인 양자내성암호 전환 지원에도 적극 나선다. 우선 국가 및 공공기관을 대상으로 관련 책자 3종을 연내, 마련 공개한다. 책자 3종은 ▲암호안정성기준 ▲암호 키 관리 가이드라인 ▲양자내성암호전환 지침(가이드라인) 등이다. 국정원의 목표는 2035년까지 국가 전반의 양자내성암호 전환이다. 이날 발표를 맡은 국정원 관계자는 "(2035년 목표에서) 당기는 걸 관련부처와 협의중"이라고 밝혔다. 미국 정부는 최근 양자내성암호전환을 2031년까지 완료하겠다고 밝힌 바 있다. 국정원은 전환 완료 시점을 단축하기 위해 내년부터 사이버보안 실태 평가에 반영하는 등 여러 방안을 마련, 추진할 예정이다. ·