• ZDNet USA
  • ZDNet China
  • ZDNet Japan
  • English
  • 지디넷 웨비나
뉴스
  • 최신뉴스
  • 방송/통신
  • 컴퓨팅
  • 홈&모바일
  • 인터넷
  • 반도체/디스플레이
  • 카테크
  • 헬스케어
  • 게임
  • 중기&스타트업
  • 유통
  • 금융
  • 과학
  • 디지털경제
  • 취업/HR/교육
  • 생활/문화
  • 인사•부음
  • 글로벌뉴스
  • AI의 눈
ZDPick
지스타2026
반도체
IT'sight
칼럼•연재
포토•영상

ZDNet 검색 페이지

'번호'통합검색 결과 입니다. (80건)

  • 태그
    • 제목
    • 제목 + 내용
    • 작성자
    • 태그
  • 기간
    • 3개월
    • 1년
    • 1년 이전

KT, 16일부터 골드번호 추첨 응모

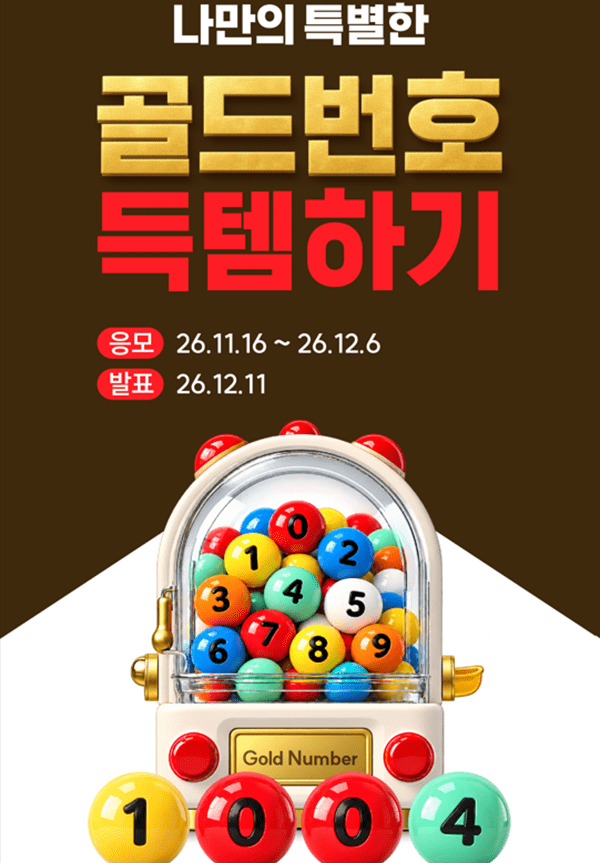
KT는 가입자 선호도가 높은 골드번호 추첨 이벤트를 진행한다고 9일 밝혔다. 가입자 1인당 최대 3개 번호까지 응모할 수 있다. 오는 16일부터 12월6일까지 열린다. KT에서 응모할 수 있는 골드번호는 1111, 2222 등 한 숫자 연속 네개, 1234, 5678 등 연속 네개 숫자 형식 번호가 있다. 1004, 2580 등 특정 의미를 지닌 번호를 포함하면 총 155개 유형이다. 선호 번호를 원하는 가입자는 전국 KT 매장과 KT닷컴, 마이케이티 앱으로 응모할 수 있다. KT 가입자뿐 아니라 타 통신사와 알뜰폰(MVNO) 이용자도 참여 가능하다. 당첨 결과는 오는 12월11일 발표된다. 당첨 가입자에겐 개별 안내 문자메시지가 발송된다. KT닷컴과 마이케이티 앱에서도 결과를 확인할 수 있다. 가입자는 12월31일까지 KT 매장 또는 KT닷컴에서 당첨 번호를 등록해야 한다. 선호 번호 추첨 관련 내용은 KT 홈페이지 공지사항에서 확인할 수 있다.

2026.11.09 09:48홍지후 기자

SSG닷컴, 개인정보 유출 사고 발생…성명·내부 식별번호 등

SSG닷컴에서 일부 고객 성명과 내부 식별용 고객번호 등 개인정보가 유출됐다. 회사는 추가 보안 조치와 함께 한국인터넷진흥원(KISA), 개인정보보호위원회에도 신고를 마쳤다. 6일 SSG닷컴에 따르면 SSG닷컴은 이날 개인정보 유출 대상 고객에게 관련 사실을 개별 안내했다. 유출된 정보 대부분은 고객 성명과 내부 식별용 고객번호다. 이번 개인정보 유출 사고는 응용 프로그램 인터페이스(API) 취약점을 이용한 외부의 불법적인 접근으로 인해 개인정보가 외부 비인가자에 의해 조회되면서 발생했다. 회사는 지난 4일 유출 사실을 파악한 후 추가적인 보안 강화 조치를 진행하고 KISA와 개보위에는 각각 5일과 6일에 신고했다. SSG닷컴 관계자는 “이번 유출에 따른 추가 피해는 확인되지 않았다"며 "고객 피해 예방과 재발 방지를 위해 최선을 다하겠다”고 설명했다.

2026.11.06 15:22박서린 기자

일본 해킹 몸살...비밀번호 강제 초기화 기업도 나왔다

일본에서 해킹에 따른 개인정보 유출 사고가 이어지는 가운데 대형 가전유통업체의 온라인 쇼핑몰에서 약 700만건의 회원정보가 유출됐다. 결국 이용자 비밀번호를 강제로 초기화하고 사이트 운영을 중단했다. 4일 씨넷재팬에 따르면 일본 가전유통업체 노지마는 지난 2일 온라인 쇼핑몰 '노지마 온라인'과 '중고 스마트폰 매입 사이트'에서 약 700만건의 회원정보가 유출됐다고 발표했다. 노지마는 지난 1일 회원관리 시스템에 대한 제3자의 무단 접근을 감지했으며, 같은 날 개인정보 유출을 확인했다. 유출된 정보에는 이름, 생년월일, 성별, 우편번호, 주소, 전화번호, 로그인 ID, 암호화된 비밀번호, 이메일 주소 등이 포함됐다. 신용카드 정보를 보관하지 않아 카드정보 유출은 발생하지 않았다. 노지마는 사고 확인 직후 두 사이트의 운영을 중단하고 외부 접근 차단과 감시 체계 강화에 나섰다. 경찰에도 관련 사실을 알렸으며, 사이트 재개 시점은 안전성을 확인한 뒤 안내할 예정이다. 지난 3일에는 정보 유출이 의심되는 이용자의 로그인 비밀번호를 강제로 초기화했다. 이용자는 등록된 이메일 주소와 전화번호로 본인 확인을 거쳐 새 비밀번호를 설정해야 한다. 노지마는 다른 서비스와 동일한 비밀번호를 사용하지 말 것을 당부했다. 유출된 개인정보가 사칭 이메일이나 피싱 사기에 악용될 가능성이 있다며 의심스러운 문자메시지와 전화, 링크에도 주의해 달라고 요청했다.

2026.11.04 15:38박수형 기자

美, 중국 통신사 VoIP 규제 추진…中 "부당 탄압, 권익 보호"

미국이 중국 통신사의 인터넷전화(VoIP) 서비스에 대한 규제를 강화하려 하자 중국 정부가 부당한 기업 탄압이라며 반발했다. 미국은 국가안보와 불법 자동발신 전화 차단을 규제 명분으로 내세웠지만, 중국은 자국 기업의 합법적인 권익을 보호하기 위한 대응에 나서겠다는 입장이다. 모바일월드라이브, 신화통신, 로이터에 따르면, 궈자쿤 중국 외교부 대변인은 30일 미국 연방통신위원회(FCC)의 규제 추진과 관련해 “미국은 국가안보 개념을 지나치게 확대하고 국가 권력을 남용해 중국 기업을 부당하게 탄압하고 있다”고 비판했다. 이어 “이러한 조치는 정상적인 경제 무역 교류를 심각하게 방해하며 미국 기업과 소비자를 포함해 어느 쪽의 이익에도 부합하지 않는다”고 밝혔다. 중국 정부는 자국 기업의 합법적인 권익을 보호하기 위한 조치를 취하겠다는 입장도 내놨다. FCC가 추진하는 규제는 국가안보 위협 기업으로 지정된 통신사업자가 미국 전화번호에 직접 접근하지 못하도록 하는 내용이다. 인터넷전화 서비스에 필요한 전화번호 이용 권한을 제한하는 방식으로, 중국 통신사의 미국 내 서비스 운영에 영향을 미칠 수 있다. 규제 대상은 FCC가 관리하는 국가안보 위협 기업 명단인 '커버드 리스트(Covered List)'에 포함된 사업자다. 차이나모바일과 차이나유니콤, 차이나텔레콤의 관련 사업부 등 중국 통신 3사가 포함돼 있다. FCC는 전화번호 이용 권한을 부여하는 심사 과정에서 국가안보 관련 검증을 강화할 계획이다. 규제안이 승인돼 시행되면 커버드 리스트에 포함된 기업은 미국 전화번호에 직접 접근할 수 없게 된다. 브렌던 카 FCC 위원장은 지난 28일 규제안을 공개하면서 “모든 사업자가 전화번호 접근 권한을 얻기 전에 거쳐야 하는 심사 절차를 강화할 것”이라고 밝혔다. 이어 “악의적인 행위자가 미국 통신망에서 활동하기 훨씬 어렵게 만들 것”이라며 “통화의 모든 단계에서 불법 자동발신 전화가 연결되기 어렵도록 하는 광범위한 노력의 일환”이라고 설명했다. FCC는 11월19일 회의에서 규제안을 심의할 예정이다. 중국 통신사를 대상으로 한 미국의 통신 규제가 확대되는 가운데 중국 정부가 예고한 권익 보호조치의 구체적인 내용은 아직 공개되지 않았다.

2026.10.31 07:58박수형 기자

SK플래닛 기프티콘, 개인정보 유출…이름·전화번호·환급계좌 등 포함

SK플래닛 기프티콘 서비스에서 가입자 개인정보가 유출된 정황이 확인됐다. 유출이 의심되는 정보에는 고객 이름과 전화번호뿐 아니라 환급계좌 등 금융 관련 정보도 포함됐다. 29일 SK플래닛에 따르면 회사는 전날 오후 6시40분께 외부의 비정상적인 접근 정황을 확인하고 이를 차단했다. 현재 구체적인 개인정보 유출 여부와 피해 고객 규모를 파악하기 위한 정밀 조사를 진행하고 있다. SK플래닛은 이날 고객들에게 발송한 '개인정보 유출 사실 및 조치 안내' 문자를 통해 일부 고객의 이름, 전화번호, 이메일, 구매쿠폰 일련번호, 환급계좌 등이 유출된 것으로 보인다고 밝혔다. 다만 현재까지 정확한 유출 규모와 피해 대상 고객은 확정되지 않았다. 회사는 조사가 완료되는 대로 구체적인 유출 내용과 피해 여부 조회 방법을 개별 문자와 홈페이지 공지를 통해 안내할 예정이다. SK플래닛은 이번 사고로 유출이 확인된 기프티콘을 모두 폐기하고 고객에게 안전하게 재발송할 계획이다. 개인정보 유출로 실질적인 피해가 발생한 고객에게는 전액 보상하겠다는 방침도 밝혔다. 특히 이름과 전화번호, 이메일 등 개인정보가 유출됐을 가능성이 있는 만큼 이를 악용한 스미싱이나 피싱 등 2차 피해에 주의할 것을 당부했다. SK플래닛 측은 "출처가 불분명한 링크를 클릭하거나 개인정보·금융정보 입력을 요구하는 연락에 응하지 않도록 주의해 달라"고 안내했다. 피해 신고와 문의를 위한 전담 창구도 마련했다. 고객은 개인정보 유출 전담 대응 대표번호나 이메일을 통해 문의할 수 있다. 전화 상담은 평일 오전 10시부터 오후 5시까지 운영된다. 개인정보 유출 피해자는 개인정보분쟁조정위원회에 분쟁조정을 신청하거나 개인정보침해신고센터를 통해 피해 구제를 요청할 수도 있다. SK플래닛 측은 "고객님의 개인정보 보호와 관련해 심려를 끼쳐드린 점 깊이 사과드린다"며 "본 사안을 엄중히 인식하고 보안 체계를 철저히 점검해 재발 방지에 만전을 기하겠다"고 밝혔다.

2026.10.29 20:36안희정 기자

마이리얼트립, 개인정보 유출…전화번호·여권정보도 포함

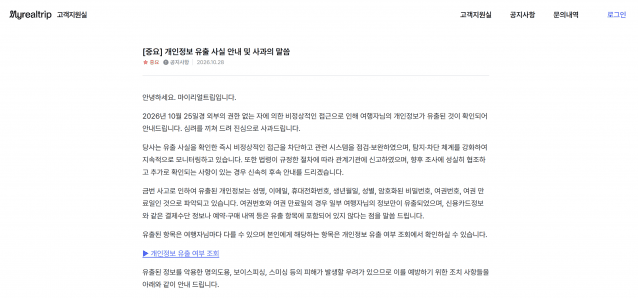
여행 플랫폼 마이리얼트립에서 성명, 휴대전화번호, 암호화된 비밀번호를 포함한 이용자 개인정보가 유출됐다. 일부 이용자는 여권번호와 여권 만료일까지 유출 정보에 포함됐다. 29일 마이리얼트립에 따르면 회사는 공지사항을 통해 이달 25일경 외부의 권한 없는 자에 의한 비정상적인 접근으로 인해 여행자의 개인정보가 유출된 것을 확인했다고 안내했다. 마이리얼트립 측은 “유출 사실을 확인한 즉시 비정상적인 접근을 차단하고 관련 시스템을 점검·보완했으며 탐지·차단 체계를 강화해 지속적으로 모니터링하고 있다”고 말했다. 이어 “법령이 규정한 절차에 따라 관계기관에 신고했으며 향후 조사에 성실히 협조하고 추가로 확인되는 사항이 있는 경우 신속히 후속 안내하겠다”고 덧붙였다. 이번 사고로 유출된 개인정보는 성명, 이메일, 휴대전화번호, 생년월일, 성별, 암호화된 비밀번호, 여권번호, 여권 만료일로 파악된다. 여권번호와 여권 만료일은 일부 여행자의 정보만 유출됐다. 마이리얼트립은 신용카드정보와 같은 결제수단 정보나 예약·구매 내역 등은 유출 항목에 포함돼 있지 않다고 강조했다. 이와 함께 마이리얼트립은 개인정보 유출 여부 조회를 통해 이용자들에게 어떤 개인정보가 유출됐는지 확인할 수 있는 방안을 마련했다. 끝으로 마이리얼트립은 유출된 정보를 악용한 명의도용, 보이스피싱, 스미싱 등의 피해가 발생할 우려가 있으므로 이를 예방하기 위한 조치를 안내했다. 마이리얼트립을 사칭한 문자·전화·이메일 등에 주의하고 출처가 불분명한 링크를 누르지 않는 방식이다. 회사는 안전을 위해 비밀번호를 변경해 달라고 당부하기도 했다.

2026.10.29 15:29박서린 기자

캡콤, ID 계정 정보 침해…일부 비밀번호 무단 변경

캡콤이 외부 무단 접근으로 '캡콤 ID' 계정 1170만개 이상에 영향을 미친 정보 침해 사고를 겪었다고 게임인더스트리비즈가 23일(현지시간) 보도했다. 보도에 따르면 캡콤은 지난 19일 인가받지 않은 제3자가 고객 정보에 접근한 사실을 확인했다. 캡콤 ID는 '스트리트 파이터6', '몬스터 헌터', '바이오하자드' 등에서 온라인 기능과 웹 서비스, 멀티플레이를 이용하는 데 쓰이는 계정이다. 캡콤은 이용자가 직접 설정한 로그인 비밀번호가 유출됐다는 사실은 확인되지 않았다고 밝혔다. 다만 계정 196개에서 비밀번호가 무단 변경돼 회사 측에서 해당 비밀번호를 초기화했다고 설명했다. 외신은 캡콤이 추가 공지를 통해 비밀번호가 변경된 계정 가운데 19개에서 일본 온라인몰 'e캡콤' 계정 페이지 접근을 확인했다고 밝혔다. 접근 대상 정보에는 이름과 일본어 발음 표기, 전화번호, 우편번호, 주소, 성별, 생년월일, 구매·고객 문의 내역, 저장된 주소록 정보 등이 포함됐다. 신용카드 정보는 포함되지 않았다. 캡콤은 “이번 사고에 따른 영향 범위 조사를 완료했지만 캡콤 ID와 관련 서비스 모니터링은 계속하겠다”며 "긴급 대응을 마치고 공격 방식을 파악해 조치했으며, 게임을 포함한 캡콤 ID 연동 서비스는 계속 이용할 수 있다"고 설명했다.

2026.10.26 08:55정진성 기자

내 명함이 타인 앱에?…리멤버, 일부 개인정보 유출

최근 일부 리멤버 회원 명함 정보가 다른 회원의 명함첩에 잘못 표시되는 사고가 발생했다. 리멤버는 회사 시스템상의 문제라고 설명하며, 계속해서 모니터링을 진행하고 피해가 확인될 경우 성실히 대응할 것이라는 입장을 밝혔다. 20일 HR업계에 따르면 리멤버는 지난 12일 명함 자동 입력 프로세스상의 장애로 명함 처리가 지연된 상황을 해소하는 과정에서 발생한 시스템 오류로 특정 시간 대 등록된 명함 중 일부 회원의 명함이 다른 회원의 명함첩에 잘못 표시되는 일이 벌어졌다. 다른 회원의 명함첩에 나타난 항목은 성명, 회사명, 직급, 회사 주소, 회사 전화번호, 휴대전화번호, 이메일 등 명함 내에 포함된 정보다. 회사는 이번 사고로 유출된 전체 명함 수에 대해 '내부 보안 사유'로 공개하지 않았다. 사건 발생 후 리멤버는 명함 정보가 유출된 일부 이용자에게 사과문을 발송해 “유출된 정보는 명함에 기재된 정보에 국한되며 해당 정보가 위 회원 명함첩에 표시된 것은 일시적이고 불특정 다수가 이를 열람할 수 있었던 상태에 있었던 것은 아니다”라고 해명했다. 그러면서 “해당 사안을 인지한 즉시 잘못 표시된 모든 정보를 삭제해 더 이상 열람할 수 없도록 조치했다”며 “본 건은 외부 침입이나 해킹에 의한 것은 아니며 명함 정보가 외부로 2차 유출되지 않았다”고 부연했다. 리멤버는 개인정보보호위원회에 회원의 개인정보가 유출됐다는 사실을 신고했다. 개보위 관계자는 “신고 접수는 15일 이뤄졌다”며 “지금 사실관계 확인 중”이라고 답변했다. 이와 관련해 리멤버 관계자는 “12일 당일 중 특정 시간 대에 등록된 명함 중 일부가 유출 대상”이라면서 “2차 피해 사례는 확인되지 않았다. 계속해서 모니터링하고 있으며, 피해가 확인되면 보상에 성실히 대응할 것”이라고 말했다.

2026.10.20 18:56박서린 기자

한전 외부 웹페이지 직원 개인정보 노출…방지대책 나서

한전이 직원 개인정보 외부 웹페이지 노출과 관련, 국가정보원·기후에너지환경부와 합동으로 원인을 조사하고 방지대책 마련에 나섰다. 한국전력은 국정원이 한전 직원의 개인정보가 외부 웹페이지에 게시된 사실을 최초 발견하고, 지난 1일 오후 3시 59분경 한전으로 관련 정보를 통보했다고 밝혔다. 한전 측은 국정원·기후부와 개인정보 노출 원인을 면밀히 조사 중이라며 조사결과를 토대로 방지대책을 마련할 계획이라고 전했다. 한전의 외부 웹페이지에 직원 개인정보 노출정보는 한전 직원 2만 4000여 명의 이름·소속·전화번호 등이다. 주민등록번호와 같은 고유식별번호와 민감정보는 노출되지 않았다. 한전은 상황 인지 즉시 직원 개인정보 관련 내부시스템 접속을 차단했고, 외부 웹페이지 운영사에도 요청해 노출 정보를 삭제완료했다. 현재 한전은 비상대응 종합상황실을 구성하고 유관기관과 긴밀한 협조체계를 운영 중이다. 또 정보 주체자에게 문자·메일 등 개별 통지해 유출 경위를 설명하고 2차 피해 예방 조치 등을 안내했다. 한전은 향후 피해가 발생했거나 예상돼 신고할 경우 필요한 조사를 거쳐 손해배상 등 구제 절차를 진행할 예정이다.

2026.10.06 01:25주문정 기자

주민번호·연계정보 같이 털린 롯데카드 사태에...분리 보관 4개월 앞당긴다

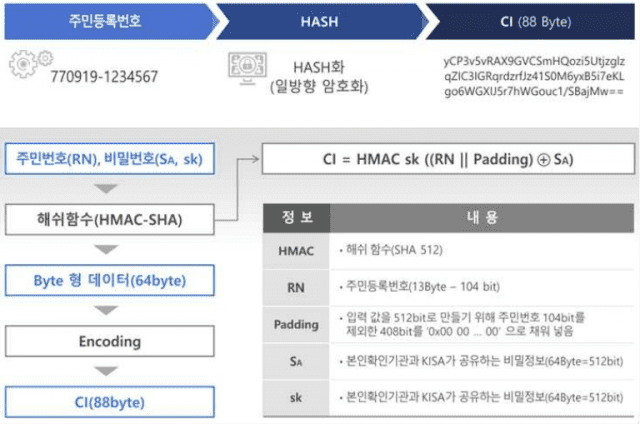
주민등록번호와 온라인 개인 식별에 사용되는 연계정보(CI)를 따로 보관하는 제도가 당초 계획보다 4개월 앞당겨 시행된다. 롯데카드 해킹으로 두 정보가 함께 유출된 사실이 드러난 뒤 국회에서 제도 공백에 대한 지적이 나온 데 따른 후속 조치다. 방송미디어통신위원회는 18일 서면회의를 열어 주민번호와 CI 분리 보관 시행일을 내년 5월1일에서 4개월 앞당겨 1월1일로 변경하는 '연계정보 생성·처리 등에 관한 기준' 고시 개정안을 의결했다. CI는 온라인에서 특정 개인을 식별하기 위해 주민번호를 암호화한 전자정보다. 주민번호를 직접 사용하지 않고도 이용자를 식별할 수 있지만, 주민번호와 CI가 함께 유출될 경우 개인 식별 가능성이 커지고 추가 피해로 이어질 위험이 있다. 제도 개선에 속도가 붙은 계기는 롯데카드 정보유출 사고다. 방미통위 조사 결과 롯데카드에서 약 129만명의 CI가 유출됐고 이 가운데 45만명은 주민번호까지 함께 빠져나간 것으로 확인됐다. 온라인 결제 서버에 연계정보와 주민번호 등이 포함된 로그가 암호화되지 않은 상태로 노출됐고 해커가 이를 악용했다. 국회에서도 제도 시행이 지나치게 늦다는 지적이 나왔다. 국회는 2023년 12월 정보통신망법을 개정해 본인확인기관과 연계정보 이용기관이 주민번호와 연계정보를 분리해 저장 관리하도록 했지만, 관련 시행령과 고시는 지난해 5월에야 마련됐다. 분리 보관 의무 시행일도 2027년 5월로 유예됐다. 이에 지난해 9월 조국혁신당 이해민 전 의원은 롯데카드 사고 이후 법 시행에 맞춰 후속 제도가 마련되지 않아 사실상 약 3년간 공백이 생겼다고 지적했다. 특히 사업자들이 법적 기준이 마련되지 않았다는 이유로 보안 조치를 미룰 수 있었다며 옛 방송통신위원회에 분리 보관 시행 시점을 앞당길 대책을 요구했다. 당시 방통위는 위원회 운영이 어려웠던 기간과 사업자의 소프트웨어 개발 등 준비기간을 고려해 유예기간을 설정했다고 설명했다. 이후 방미통위는 롯데카드에 과태료 1125만원을 부과하면서 아직 법적 의무가 시작되지 않은 주민번호 연계정보 분리 보관 등에 대해서도 개선을 권고하고 유예기간 단축을 추진하기로 했다. 결국 방미통위는 지난 6월 시행 시기를 4개월 단축하는 고시 개정안을 마련한 데 이어 이날 이를 최종 의결했다. 이에 따라 관련 사업자는 내년 1월1일부터 주민번호와 연계정보를 분리해 보관해야 한다.

2026.09.18 18:21박수형 기자

사기·해킹에 주민번호까지 바꾼다...변경신청 3년 새 2배

사기와 해킹 등으로 개인정보가 악용되면서 주민등록번호 변경을 신청하는 사례가 빠르게 늘고 있다. 이를 이유로 번호 변경을 신청한 사람은 2년 만에 2배 이상으로 증가했다. 15일 국회 과학기술정보방송통신위원회 소속 김선민 조국혁신당 의원이 행정안전부에서 제출받은 자료에 따르면 2023년부터 올해 8월까지 주민등록번호 변경 신청자는 총 7196명으로 집계됐다. 연도별로는 2023년 1942명에서 2024년 1986명, 2025년 2235명으로 증가했다. 올해는 8월 말까지 1033명이 변경을 신청했다. 특히 재산 피해 가운데 사기 해킹 등에 따른 신청 증가세가 두드러졌다. 2023년 421명이었던 신청자는 2024년 685명, 지난해 870명으로 늘었다. 2년 사이 449명, 106.7% 증가한 규모다. 올해도 8월까지 559명이 같은 이유로 주민번호 변경을 신청했다. 2023년부터 올해 8월까지 재산 피해를 이유로 한 변경 신청은 모두 6326건으로 전체 신청의 87.9%를 차지했다. 유형별로는 보이스피싱이 3220명으로 가장 많았고 사기·해킹 등 기타가 2535명, 신분도용이 571명으로 뒤를 이었다. 생명과 신체 피해에 따른 변경 신청은 같은 기간 870명이었다. 가정폭력이 334명으로 가장 많았으며 상해 협박 265명, 성폭력 161명, 학교폭력 등 기타 사유가 110명으로 집계됐다. 주민번호 변경 신청이 늘어난 것과 달리 신청 대비 허가 비율은 낮아지고 있다. 2023년에는 신청자 1942명 가운데 1267명이 허가돼 65.2%의 인가율을 기록했지만 2024년 61.7%, 2025년 54.0%로 떨어졌다. 올해 8월 말 기준으로는 신청자 1033명 가운데 439명이 허가돼 42.5%를 기록했다. 다만 올해 수치는 연도 중간 집계인 만큼 아직 심사가 끝나지 않은 신청 건이 포함됐을 가능성이 있어 이전 연도의 최종 인가율과 단순 비교하는 데는 주의가 필요하다. 김선민 의원은 주민번호 변경이 개인정보 유출 이후 추가 피해를 막는 수단인 만큼 사후 구제뿐 아니라 유출 자체를 줄이는 대책이 필요하다고 지적했다. 김 의원은 “사기나 해킹으로 개인정보가 유출된 뒤 주민번호까지 바꾸도록 하는 것은 국민에게 피해를 감당하게 하는 사후대책에 불과하다”며 “불필요한 주민번호 수집 보관을 줄이고 다량 보유기관의 보안 실태를 선제적으로 점검해야 한다”고 말했다.

2026.09.15 12:01박수형 기자

문체부-MBC, 자살예방 캠페인 프로그램 '플레이리스트 109' 종영

자살예방 상담전화 '109'를 일상의 위로와 동반자로 각인시키기 위한 대국민 소통 캠페인 프로그램이 8회 방송을 끝으로 여정을 마무리하고 음원 서비스를 통해 메시지를 이어간다. 문화체육관광부는 MBC와 공동 기획·제작한 방송 프로그램 '오늘을 버틴 노래 플레이리스트 109(이하 플레이리스트 109)'가 이날 예정된 최종회를 끝으로 종영한다고 8일 밝혔다. 이번 캠페인은 오는 10일 '자살예방의 날'을 앞두고 자살예방 상담번호 109를 힘든 시간을 버티는 이들과 늘 함께하는 존재로 인식시키고자 기획됐다. 지난달 21일 첫 방송을 시작한 '플레이리스트 109'는 각계각층의 인물과 일반 국민이 직접 참여해 자신을 지탱해 준 '버팀 노래'와 사연을 나누는 방식으로 운영됐다. 배우 김영옥·박신양, 요리사 윤남노·이연복, 가수 선우정아, 109 상담원 등 다양한 출연진이 진솔한 경험담을 전했으며, 사연 공모와 이벤트를 통해 접수된 3300여 건의 국민 참여를 반영하며 쌍방향 소통 콘텐츠를 완성했다. 오늘 밤 9시 방영되는 최종회에서는 방송인 조나단, 요리사 이연복의 사연과 함께 국민 60여 명을 초청한 청음회 현장이 공개된다. 캠페인을 통해 소개된 '버팀 노래' 109곡은 방송 종료 이후에도 주요 음원 플랫폼을 통해 서비스될 계획이다. 아울러 진행자인 이석훈, 이준, 딘딘이 참여한 공식 음원 '같이'와 '109' 2곡은 저작권자 동의를 거쳐 MBC 공식 누리집에서 비영리 목적에 한해 무료 다운로드가 가능하도록 지원해 캠페인의 선한 영향력을 일상 속으로 확장할 방침이다. 공형식 문체부 국민소통실장은 "사연과 노래를 나눠준 모든 국민과 진행자에게 감사드린다"며 "모두가 공감하고 위로받는 지속 가능한 캠페인으로 의미 있는 변화를 만들어내기 위해 준비한 만큼, 방송 이후에도 온라인 영상과 음원을 통해 감동이 이어지고 주변에 먼저 안부를 건네는 계기가 되기를 기대한다"고 전했다.

2026.09.08 10:50진성우 기자

29CM, 개인정보 16만건 유출…이름·전화번호 등

외부의 비정상적인 접근으로 무신사 29CM에서 15만 9000여 건의 고객 개인정보가 유출됐다. 유출 항목은 이름과 전화번호 등이며, 결제 정보 등은 포함되지 않았다. 무신사 29CM는 공식 홈페이지를 통해 “8월 27일 주문 정보를 조회하는 연동 기능(API)에 외부의 비정상적인 접근이 발생해 일부 고객들의 개인정보가 유출된 사실을 확인했다”고 공지했다. 회사 측은 문제를 확인한 즉시 해당 접근 경로를 차단하고, 사고 인지 직후 24시간 내 한국인터넷진흥원(KISA)와 개인정보보호위원회에 개인정보 유출 사실을 자진 신고했다. 이번에 유출된 항목은 이름 13만8841건, 이메일 주소·휴대전화번호·배송 정보 2만1011건 등 총 15만9852건이다. 무신사는 개인정보가 유출된 고객에게 구체적인 유출 항목과 2차 피해 예방을 위해 별도의 안내를 제공했으며, 공지사항 내에서 유출 내역을 확인할 수 있도록 했다. 해당 기능은 공지 게시일로부터 30일 간 이용 가능하다. 무신사는 유출 사고에서 결제 정보와 아이디·비밀번호 등 고객 계정정보는 유출 항목에 포함되지 않았다고 강조했다. 그러나 일부 고객정보가 유출된 만큼 2차 피해를 막기 위해 주문 내역을 언급하며 결제·환불·배송 오류를 안내하는 문자·전화·메일에 유의해줄 것을 당부했다. 아울러 29CM는 현재 정확한 피해 범위를 면밀히 확인하고 있으며 조사 결과를 바탕으로 보상 방안을 검토 중이라는 입장이다. 29CM 측은 “자사는 문자나 이메일로 비밀번호 또는 인증번호 입력을 요구하지 않는다”며 “다른 사이트와 동일한 비밀번호를 사용하고 있을 경우 비밀번호 변경을 권장한다”고 말했다. 이어 “배송 요청사항에 개인정보가 포함돼 있다면 즉시 변경해달라”면서 “이번 사안을 무겁게 받아들이고, 고객의 소중한 개인정보를 보다 안전하게 보호할 수 있도록 보안 시스템과 관리 체계를 철저히 재점검하고 재발 방지에 최선을 다하겠다”고 약속했다.

2026.08.31 11:13박서린 기자

작년 하반기 수사기관 통신 자료 요청 늘었다

지난해 하반기 범죄 수사와 형 집행을 위해 경찰·검찰·국정원 등 수사 기관이 통신사에 요청한 통신이용자정보·통신사실확인자료 제공 건수, 통신제한조치 협조 건수 모두 전년 대비 증가한 것으로 나타났다. 특히 전화번호, 인터넷 로그기록(IP 주소) 요청이 가장 큰 폭인 35% 상승했다. 과학기술정보통신부가 31일 76개 기간통신 기업, 30개 부가통신기업을 대상으로 집계한 자료에 따르면, 통신이용자정보 요청 건수는 지난해 하반기 146만 1647건으로, 전년 동기 대비 전화번호 기준 전년 대비 15만 5523건(11.9%), 문서 기준 5만 4738건(11.4%) 증가했다. 정보는 검찰·경찰·국정원·기타 기관 등 수사 기관이 보이스피싱이나 납치 피해자 확인 등 신속한 범죄수사를 위해 통신사에 요청하는 정보로, 이용자 성명·주민등록번호·주소·가입일·해지일자·전화번호·아이디(ID) 등 가입자 인적 사항이 담겼다. 검찰, 경찰, 기타 기관은 요청 건수가 증가했고, 국정원과 공수처는 감소했다. 통신 수단별로는 이동전화와 인터넷 등은 증가했고, 유선전화는 감소했다. 상대방 전화번호, 통화 일시·시간, 인터넷 로그기록·접속지 자료(IP 주소), 발신기지국 위치추적 자료 등 정보가 담긴 통신사실확인자료 요청도 늘었다. 지난해 하반기 요청 건수는 전화번호 또는 아이디 수 기준 34만9046건, 문서 수 기준 18만9148건으로, 전년 동비 대비 각각 9만424건(약 35%), 문서 수 기준 2만8101건(약 17.5%) 상승했다. 검찰, 경찰, 국정원, 기타기관은 요청 건수가 증가했고, 공수처는 감소했다. 통신 수단별론 유선전화, 이동전화, 인터넷 모두 증가했다. 수사 기관이 통화내용, 전자우편 등 중범죄 수사 대상자 통신 내용을 확인하는 통신제한조치 협조 건수도 지난해 하반기 전화번호 수 기준 3042건, 문서 수 기준 32건으로, 전년 동기 대비 각각 301건(11%), 1건(3.2%) 늘었다. 구체적으로 전화번호 수 기준으론 전년 동기 대비 국정원은 312건 증가, 경찰은 10건 감소했다. 문서 수 기준으론 국정원 1건, 경찰 1건이 각각 증가했다.
2026.07.31 16:04홍지후 기자

데이원컴퍼니도 개인정보 유출…"규모 파악 중"

교육 플랫폼 '패스트캠퍼스'·'마이라이트'·'콜로소' 등을 운영하는 데이원컴퍼니에서 이름과 전화번호, 암호화된 비밀번호 등을 포함한 개인정보 유출사고가 발생했다. 데이원컴퍼니는 11일 공지사항을 통해 “지난 8일 시스템 내 보안 사고가 발생했을 가능성을 인지해 관련 위협을 즉시 차단하고 보완 조치를 완료했다”고 밝혔다. 회사가 확인한 정보에 따르면 이용 중인 깃허브(GitHub) 서비스의 마스터 계정 키값이 불상의 시점에 탈취됐으며 이를 통해 지난달 9일 처음으로 서비스 침입이 이뤄졌다. 조사 결과 이름, 이메일 주소, 전화번호, 암호화된 비밀번호 등의 고객 개인정보가 유출됐다. 주소와 직무·직책 정보를 입력한 고객의 경우 해당 정보까지 유출됐다. 일부 고객들은 택배 주문 시 적어둔 메모도 유출된 것으로 추정된다. 데이원컴퍼니는 “현재 고객 정보가 공개되거나 악용된 정황은 확인되지 않았으나 안전을 위해 계정 비밀번호를 변경해야한다”며 “안심하고 서비스를 이용할 수 있도록 재발 방지에 최선을 다하겠다”고 강조했다. 데이원컴퍼니 관계자는 “정확한 개인정보 유출 규모는 아직 확인 중”이라며 “보상안은 유출 피해 규모가 확정된 후 마련할 예정”이라고 말했다. 이어 “카드 번호를 포함한 결제 정보는 플랫폼 안에서 보유하고 있지 않아 해당 정보는 유출되지 않았다”며 “8일 사고 인지 후 9일 당국에 신고했고 관련 조사를 진행하고 있다”고 답했다.

2026.06.11 16:39박서린 기자

SKT, 골드번호 1만개 추첨...21일까지 응모

SK텔레콤이 골드번호 1만 개 추첨에 나선다고 7일 밝혔다. 골드번호는 1111, 0002, 3000처럼 특정 패턴이 있는 번호, 국번과 동일한 번호(ABCD-ABCD, ABAB-ABAB 등), 특정한 의미(1004, 1472)를 갖는 번호 등을 뜻한다. SK텔레콤은 8일부터 21일까지 응모를 통해 추첨을 통해 총 1만 개 골드번호를 제공할 예정이다. 기존 SK텔레콤 가입자와 신규 가입 또는 번호이동 예정 이용자가 신청할 수 있다. 당첨 결과는 오는 25일 공개된다. 응모할 수 있는 골드번호는 총 9가지 유형으로, 1인당 최대 3개까지 응모할 수 있다. 첨은 공정성을 기하기 위해 과학기술정보통신부, 한국통신사업자연합회(KTOA) 등 정부 기관과 유관 기관으로 구성된 선호번호 추첨 위원회의 입회하에 무작위 추첨 방식으로 진행된다. 당첨된 번호를 사용하기 위해서는 6월 29일부터 7월 17일까지 SK텔레콤 공식 인증 대리점이나 T다이렉트샵에서 등록 절차를 마쳐야 한다. 당첨된 골드번호는 타인에게 양도할 수 없으며, 골드번호를 이미 사용 중이거나 이전 연도에 골드번호를 취득한 이력이 있는 경우 응모할 수 없다.

2026.06.07 10:07박수형 기자

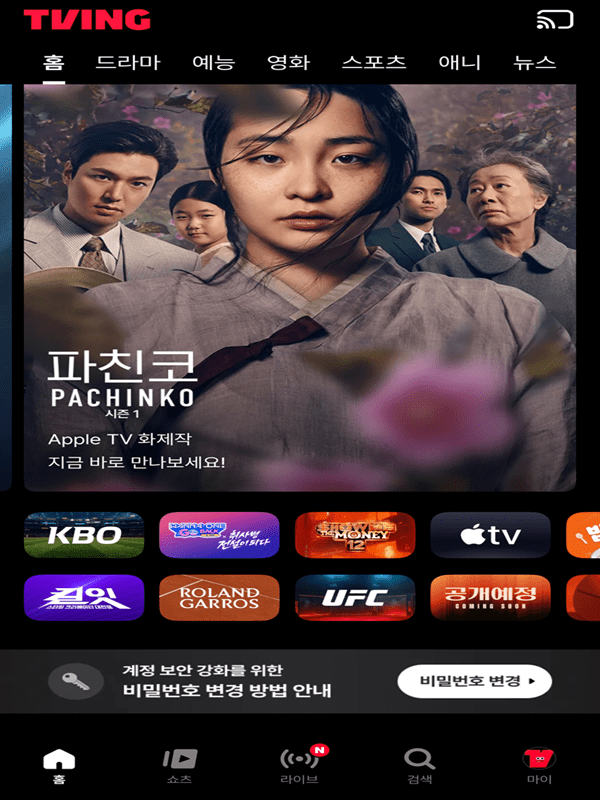
티빙, 홈화면에서 '비밀번호 변경' 안내

티빙이 개인정보 유출 사고 수습을 위해 홈 화면에 비밀번호 변경 안내 배너를 띄웠다. 6일 티빙에 따르면, 전날 저녁부터 티빙은 비밀번호 변경 방법 안내 배너를 홈 화면에 선보였다. 티빙은 가입자가 비밀번호를 간편하게 변경하도록 해당 조치를 취했다고 설명했다. 배너를 클릭하면 비밀번호 변경과 연결된 페이지로 전환된다. 티빙은 지난 1일 생년월일, ID, 비밀번호, 성별, 휴대전화 번호, 이메일 등 가입자 개인정보 유출을 확인하고 정부에 신고했다. 전체 가입자에게 메시지를 보내 관련 사실을 통지하고, 비밀변호 변경을 권고했다. 과학기술정보통신부와 티빙 등 민관합동조사단, 개인정보보호위원회는 정보 유출 원인과 경로 등을 조사 중이다. 유출 사고와 관련해 최주희 티빙 대표는 지난 3일 “개인정보 유출 사고로 이용자 여러분께 큰 심려를 끼쳐 드린 점, 진심으로 사과드린다”며 “보안 체계를 원점에서 재점검하여, 다시는 같은 일이 반복되지 않도록 하겠다”고 밝혔다.

2026.06.06 18:40홍지후 기자

"아이도 안심하고 볼 수 있게" OTT별 자녀 보호 기능 비교

어린이의 스마트폰 이용 증가로 연령별 맞춤 콘텐츠 선택이 중요해진 가운데, 주요 OTT의 자녀 보호 기능을 집중 비교해봤다. OTT는 유해 콘텐츠 노출을 막기 위해 키즈 프로필과 비밀번호 잠금 등 다양한 제어 기능을 제공하고 있다. 우선 넷플릭스, 쿠팡플레이, 디즈니플러스, 티빙 등 4개 OTT는 프로필별 연령 제한 기능을 기본적으로 제공한다. 프로필마다 허용 가능한 관람 등급을 설정하면, 해당 등급 이하 콘텐츠만 화면에 노출되는 방식이다. 특히 넷플릭스와 디즈니플러스는 전체관람가부터 7세, 12세, 15세, 청소년 관람불가(19세)까지 세부 연령 등급을 정밀하게 반영할 수 있어 자녀의 실제 연령에 맞춘 세심한 제한이 가능하다. 쿠팡플레이 역시 키즈 모드 내에서 효과적인 등급 제한을 지원한다. 반면 웨이브는 세부 연령 등급 대신 '일반'과 '키즈' 콘텐츠 구분 기능에 집중하고 있다. 대신 '성인 콘텐츠 숨김' 기능을 키면 성인 전용 콘텐츠가 홈 화면과 검색 결과에서 완전히 사라지며, '잠금' 설정 시 시청할 때마다 성인 인증 비밀번호를 입력하도록 해 안전장치를 마련했다. 넷플릭스, 쿠팡플레이, 디즈니플러스, 티빙, 웨이브 등 5개 OTT 모두 어린이를 위해 엄선된 12세 등급 이하의 시리즈와 영화만 노출하는 '키즈 프로필'을 보유하고 있다. 이 프로필은 아이들의 눈높이에 맞춘 직관적인 UI를 적용한 것이 특징이다. 자녀가 부모의 성인 프로필에 무단으로 접속하는 것을 막기 위한 '프로필 잠금' 기능과 '성인 콘텐츠 숨김' 기능은 5개 OTT 모두 안정적으로 지원하고 있다. OTT 중 유일하게 차별화된 기능을 선보인 곳은 넷플릭스다. 넷플릭스는 관람 등급 제한과 별개로, 부모가 판단하기에 유해하다고 생각하는 특정 시리즈나 영화를 개별적으로 지정해 차단하는 기능을 제공한다. 등급상으로는 문제가 없더라도 자녀에게 보여주고 싶지 않은 특정 콘텐츠를 걸러낼 수 있어, 가장 능동적인 자녀 보호가 가능하다는 평가다.

2026.05.31 10:00홍지후 기자

"검색 결과 상단도 잘 봐야"…네카오, 피싱 사기 '주의보'

“000님, 네이버플러스 멤버십이 결제 완료됐습니다.” 최근 네이버와 카카오를 사칭해 계정 비밀번호를 탈취하거나 공식 사이트로 속여 악성코드를 유포하는 사례가 기승을 부리고 있다. 이를 막기 위해 두 회사는 메일 제목과 주소 확인을 안내하는 동시에, 회사 차원 모니터링 시스템을 가동해 불법 사이트 단속을 이어간다. 27일 한국인터넷진흥원(KISA)에 따르면 올해 2월 10일부터 지난달 14일까지 두 달간 '카카오톡 PC버전' 공식 다운로드 페이지를 위장한 피싱 사이트에서 약 560건의 악성코드 다운로드가 발생한 것으로 추정된다. “공식 사이트 위장 악성코드, 두 달간 560건”…멤버십 결제 사칭 사례도 공격자는 구글 등 주요 검색엔진에서 '카카오톡 PC버전'을 검색하면 결과 상단에 피싱 사이트가 노출되도록 조작했다. 위장된 설치 파일을 실행하면 사용자 PC에 정보 유출이 가능한 악성코드가 깔려 PC에 저장된 민감 정보가 외부로 빠져나갈 위험이 존재한다. 최근 네이버에서도 유사 사례가 발생했다. 네이버플러스 멤버십 결제 안내 메일로 위장해 이용자의 계정 비밀번호를 탈취하려는 피싱 메일이 유포된 것이다. 피싱 메일은 '[MemeberShip] 멤버십 결제 완료' 또는 '[Membership] 결제 완료'라는 제목으로 실제 네이버플러스 멤버십 결제 안내 메일과 유사하게 제작됐으며, 본문에 포함된 '마이 멤버십으로 이동' 버튼을 클릭하면 피싱 사이트로 이동해 비밀번호를 입력하도록 설계됐다. 메일 제목·이메일 주소 확인 필수…반드시 공식사이트 이용해야 이번 사례를 두고 네이버 측은 메일 제목과 발신자 이메일 주소를 확인하고, 포함된 URL을 확인할 것을 권고했다. 'Membership' 태그를 제목 앞에 붙이고 있는 피싱 메일과 달리 네이버 공식 안내 메일은 '[네이버플러스 멤버십] 결제 내역 안내'라는 제목으로 발송되기 때문이다. 발신자 이메일 주소 역시 회사 공식 안내용 이메일 주소 '@navercorp.com'이 아닌 다른 도메인을 사용하고 있다면 피싱을 의심해봐야 한다. 마이 멤버십으로 이동 버튼 또한 공식 메일은 연두색을 채택하고 있어, 빨간색 버튼이 포함됐을 경우 피싱을 의심해야 한다. 해당 버튼 클릭 시 이동하는 URL도 공식 네이버 서비스는 'nid.naver.com' 도메인에서만 계정 정보를 요구한다. 카톡 PC버전 다운로드 피싱 사이트를 통한 악성코드 감염을 방지하기 위해 KISA는 공식 사이트에서 카톡을 포함한 주요 소프트웨어(SW)를 다운로드 받을 것과 검색 결과 중 상단 노출 링크 URL이 정상 사이트와 일치하는지 확인 후 접속할 것을 권장했다. “피싱 사이트 꼼짝마”…네카오, 자체 모니터링 시스템 운영 이외에도 네이버는 회사 차원에서 피싱으로 유출 의심되는 계정으로 판단되는 경우 선제적으로 보호조치를 적용해 이용자를 보호하고 있다. 2단계 인증 등으로 사전 예방책을 제공하는 중이며, 계정 정보를 피싱사이트에 입력했다면 비밀번호 변경 안내 등 해결 방안을 이용자에게 안내한다. 2024년 1월부터 지난해 9월까지 네이버를 대상으로 한 피싱 공격을 분석한 결과 공공기관·계정보안 위협 사칭 등 스팸 유포방식의 피싱과 검색·간편 로그인 등의 형태로 진화한 것으로 나타났다. 이에 회사는 자체 개발한 피싱 감지·모니터링 시스템을 통해 피싱 사이트를 사전 탐지해 약 566개의 검색 피싱 유포 사이트를 차단했다. 카카오는 이용자가 안전하게 서비스를 이용할 수 있도록 공식 홈페이지가 우선 노출될 수 있도록 지속 관리하는 것은 물론 사칭·피싱 등 불법 사이트에 대한 상시 모니터링을 진행한다. 카카오 관계자는 “특이사항 확인 시 사이트 운영자 대상 시정 요구, 방송통신심의위원회 접속 차단 요청, 호스팅 업체 신고 등 필요한 조치를 실시하고 있다”며 “이용자 피해를 최소화하기 위해 관련 기관과의 협력과 대응 노력을 지속할 방침”이라고 밝혔다.

2026.05.27 08:33박서린 기자

짜증나는 여론조사 전화..."차단, 이렇게 하세요"

전국동시지방선거와 국회 재보궐선거를 한달 앞두고 여론조사기관에서 걸려 오는 전화가 쏟아진다. 각종 스팸 차단 서비스에서 여론조사임을 확인하고 전화를 받지 않는 일이 다수지만 이마저 번거로운 일이다. 통신업계에 따르면 여론조사기관의 통화는 가상번호 차단 신청만으로 피할 수 있다. 통신 3사 홈페이지를 살펴보면 우선 SK텔레콤 가입자는 1547번으로 전화를 건 뒤 1번을 누르고 생년월일 6자리를 입력하면 가상번호 제공을 막을 수 있다. 또 KT는 080-999-1390번으로 전화를 걸기만 하면 되고 LG유플러스는 080-855-0016에 전화를 걸어 1번을 누르면 가상번호를 통한 여론조사 전화를 차단할 수 있다. 휴대전화 가상번호는 지난 2016년 20대 총선부터 활용됐는데 지역과 성별, 연령대 정보를 활용해 표본 추출이 가능해 선거여론조사에서 큰 비중으로 활용된다. 여론조사기관이 사용하는 가상번호는 실제 개인 휴대폰 전화번호를 활용하지 않는다. 공직선거법에 따라 여론조사 목적에 부합하고 여론조사심의위원회를 거쳐야만 가상번호를 통신사에 구매할 수 있다. 비용은 매년 여론조사심의위가 정한다. 통신사가 여론조사기관에 제공하는 번호는 이동통신 가입자 일부를 무작위로 추출한 뒤 050 국번 형태로 일회용 임시 번호 형태로 이뤄진다. 아울러 모든 가입자에 공직선거법과 공직선거관리규칙에 따라 전화번호가 정당이나 여론조사기관에 제공될 수 있다고 공지하고 있다. 통신사는 이와 함께 여론조사 전화 수신을 거부할 수 있는 방법도 함께 알리고 있다. 가입자들에게 자신의 번호는 가상번호로 여론조사 기관에 제공하지 말라고 할 수 있는 권리와 신청 방법을 고지하고 있다는 설명이다. 다만 가상번호 제공 차단에도 유무선 RDD(Random digit dialing), 즉 010 국번을 무작위로 거는 여론조사 전화까지 피할 수는 없다.

2026.05.04 15:11박수형 기자

  Prev 1 2 3 4 Next  

지금 뜨는 기사

이시각 헤드라인

젠슨 황 복귀 청원 12만명 돌파...일론 머스크·개리 탄도 동참

"한정판 굿즈부터 옷장 속 보물까지"…번개장터 플리마켓 가보니

[글로벌 줍줍] GTA6 하라고 모두 쉬라는 회사 어디?

AI가 일자리 없앤다?…"2030년까지 오히려 170만 개 늘어"

ZDNet Power Center

Connect with us

ZDNET Korea is operated by Money Today Group under license from Ziff Davis. Global family site >>    CNET.com | ZDNet.com
  • 회사소개
  • 광고문의
  • DB마케팅문의
  • 제휴문의
  • 개인정보취급방침
  • 이용약관
  • 청소년 보호정책
  • 회사명 : (주)메가뉴스
  • 제호 : 지디넷코리아
  • 등록번호 : 서울아00665
  • 등록연월일 : 2008년 9월 23일
  • 사업자 등록번호 : 220-8-44355
  • 주호 : 서울시 마포구 양화로111 지은빌딩 3층
  • 대표전화 : (02)330-0100
  • 발행인 : 김경묵
  • 편집인 : 김태진
  • 개인정보관리 책임자·청소년보호책입자 : 김익현
  • COPYRIGHT © ZDNETKOREA ALL RIGHTS RESERVED.