옥타코, AI 에이전트 보안 해법 제시..."신뢰체계 구축해야"
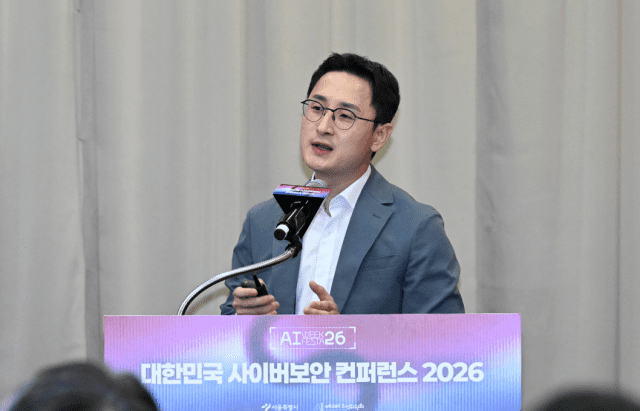
기업의 인공지능(AI) 활용이 문서 작성과 정보 검색을 넘어 실제 시스템을 조작하는 AI 에이전트 단계로 진화하면서 보안의 초점도 달라져야 한다는 제언이 나왔다. AI 사용 자체를 막기보다 AI가 누구를 대신해 어떤 권한으로 무엇을 수행하는지를 지속적으로 확인할 수 있는 검증 가능한 신뢰체계를 구축해야 한다는 것이다. 유장현 옥타코 전략사업팀 팀장은 7일 서울 코엑스에서 열린 AI페스타 대한민국 사이버보안 컨퍼런스 2026에서 'AI 에이전트 시대, 우리는 누구를 신뢰할 것인가? - 사람과 AI를 위한 제로트러스트 아이덴티티 전략'을 주제로 발표하고 이같이 밝혔다. 유 팀장은 “현재 기업에서 AI 에이전트 활용도가 굉장히 넓어졌다”며 “보고서를 작성하거나 문서를 검색하는 단계를 넘어 개발자들도 직접 코딩하기보다 검증하는 단계까지 왔고, 더 나아가 시스템과 응용프로그램 인터페이스(API, application Programming Interface)를 호출해 실제 업무를 자동화하는 단계로 나아가고 있다”고 진단했다. AI 에이전트의 등장은 기존 보안 체계에도 새로운 질문을 던지고 있다. 기존 업무 시스템에서는 사람이 직접 접속해 데이터를 조회하고 판단·처리했기 때문에 현재 접속한 사람의 신원을 확인 하는 것이 보안의 핵심이었다. 반면 AI 에이전트 환경에서는 사람이 에이전트에 업무를 위임하고, 에이전트가 사람을 대신해 데이터를 조회·판단할 뿐 아니라 시스템을 변경하거나 데이터를 외부로 전송할 수도 있다. 유 팀장은 “AI 에이전트와 생성형 AI 모델의 차이는 실제 행동 권한이 주어진다는 점”이라며 “에이전트에게 권한을 위임할 수 있지만 실제 책임은 사람과 조직에 남는다고 생각해야 한다”고 강조했다. 위험 역시 AI의 판단 단계에만 국한되지 않는다. 데이터 접근 과정에서 업무 문서나 민감정보를 필요 이상으로 조회할 수 있고, 판단 단계에서는 업무 등급이나 우선순위를 잘못 판단한 결과가 조직 전체로 확산될 가능성이 있다. 행동 단계에서는 계정을 생성하거나 접근 권한을 변경하고 데이터를 외부로 전송하는 등 보다 직접적인 보안 사고로 이어질 수 있다. 이에 따라 기업의 신원 검증 대상도 사람에서 AI로 넓어져야 한다는 게 유 팀장의 설명이다. 기존에는 사용자와 관리자의 신원을 확인했다면 앞으로는 AI 에이전트 자체의 신원은 물론 역할과 자격, 속성, 부여받은 권한까지 확인해야 한다. 그는 “에이전트가 누구인가를 넘어 누구를 대신해 무엇을 할 수 있는가까지 검증해야 하는 방향으로 가고 있다”고 설명했다. 유 팀장은 이를 위한 기반 가운데 하나로 신원·접근관리(IAM, Identity and Access Management)를 제시했다. IAM은 사용자나 시스템의 신원을 확인하고 각 대상이 어떤 정보와 시스템에 접근할 수 있는지를 관리하는 보안 체계다. 초기 IAM이 사람의 신원 관리에 집중했다면 관리 대상은 기기와 워크로드를 거쳐 AI 에이전트까지 확대되고 있다는 설명이다. AI 에이전트에 신원을 부여할 때도 단순한 식별자만으로는 부족하다. 에이전트 고유 아이디(ID)를 비롯해 에이전트에 권한을 위임한 책임 주체, 업무 목적, 접근 가능한 데이터 범위, 권한의 유효기간, 에이전트가 자신의 신원을 증명하기 위한 자격증명 등을 함께 고려해야 한다. 유 팀장은 AI 에이전트의 신원을 검증하기 위해 연구되고 있는 기술로 분산신원증명(DID, Decentralized Identifier)·검증가능자격증명(VC, Verifiable Credential) 기반 방식과 워크로드 아이덴티티(Workload Identity)를 소개했다. DID·VC 방식은 에이전트에 고유한 신원을 부여하고 신뢰할 수 있는 발행처가 제공한 자격증명을 통해 이를 검증하는 방식이다. 워크로드 아이덴티티는 서버나 컨테이너 등 실제 실행 환경에서 동작하는 에이전트나 워크로드에 신원을 부여해 시스템 간 인증이 가능하도록 하는 개념이다. 그는 두 기술이 서로 경쟁하는 개념이라기보다 서로 다른 신뢰 영역을 대상으로 논의되고 있다고 설명하면서 “신원과 위임된 권한을 구분해 관리해야 한다”고 강조했다. 특히 AI 에이전트에 한번 신원을 확인해줬다는 이유만으로 이후 모든 행동을 신뢰해서는 안 된다고 지적했다. 사람과 위임 관계, 에이전트 자체, 실행 환경, 실제 행동 등을 하나의 신뢰사슬(Chain of Trust)로 연결하고 각 단계가 유효한지를 지속해서 검증해야 한다는 것이다. 이는 제로트러스트 보안 원칙과 맞닿아 있다. 제로트러스트는 사용자나 시스템을 한 번 인증했다고 계속 신뢰하는 것이 아니라 접근 주체와 권한, 환경 등을 지속적으로 확인하고 필요한 경우 추가 인증을 요구하는 보안 접근 방식이다. 유 팀장은 “하나의 인증이 끝났다고 계속 신뢰하는 것이 아니라 지속적으로 검증하고 추가적으로 평가해야 한다”며 “이 부분이 제로트러스트 아키텍처와 연결될 수 있다”고 설명했다. AI가 요청해도 마지막 승인은 사람…FIDO 인증 활용 아울러 고위험 작업의 최종 승인자를 확인하는 수단으로는 패스트 아이덴티티 온라인(FIDO, Fast Identity Online) 인증을 활용할 수 있다고 소개했다. FIDO는 공개키 암호화 방식을 활용해 비밀번호 의존도를 낮추는 인증 표준이다. 유 팀장은 생체인증과 FIDO를 같은 개념으로 생각하기 쉽지만 둘은 구분해야 한다고 설명했다. 생체정보는 FIDO 인증에 활용할 수 있는 인증 수단 가운데 하나이며, FIDO 자체는 공개키 기반의 인증 기술이라는 것이다. 옥타코는 이날 현장 부스에서 AI 에이전트가 특정 업무 수행을 요청하면 사람이 보안키를 이용해 최종 승인하는 방식의 시연도 선보였다. 유 팀장은 기업이 AI 에이전트 도입에 대비하기 위해서는 크게 세 단계가 필요하다고 제언했다. 먼저 조직에서 어떤 AI 에이전트와 공유계정을 사용하고 있는지 파악하고 각각의 소유자와 업무 목적을 지정해야 한다. 동시에 고위험 데이터와 행동을 식별·분류해 조직의 현재 상태를 보이는 상태로 만드는 것이 첫 단계다. 두 번째는 통제하는 상태다. AI 에이전트의 아이덴티티와 권한 범위를 정의하고 상황정보를 토대로 접근 여부를 판단하는 정책을 적용해야 한다. 마지막은 검증하는 상태다. 관리자와 승인자에게 강력한 인증 수단을 적용하고 에이전트의 행동 이력과 이상 징후를 연결해 추적해야 한다. 필요할 경우 에이전트를 즉각 차단하거나 권한을 회수할 수 있도록 대응 체계도 갖춰야 한다. 유 팀장은 이날 “AI를 막는 것보다는 실제 검증 가능한 신뢰체계 안에서 안전하게 사용하는 것이 중요하다”며 “신원 확인은 출발점이고, 궁극적으로는 신뢰할 수 있는 실행이 목표”라고 강조했다.