• ZDNet USA
  • ZDNet China
  • ZDNet Japan
  • English
  • 지디넷 웨비나
뉴스
  • 최신뉴스
  • 방송/통신
  • 컴퓨팅
  • 홈&모바일
  • 인터넷
  • 반도체/디스플레이
  • 카테크
  • 헬스케어
  • 게임
  • 중기&스타트업
  • 유통
  • 금융
  • 과학
  • 디지털경제
  • 취업/HR/교육
  • 생활/문화
  • 인사•부음
  • 글로벌뉴스
  • AI의 눈
ZDPick
반도체
인공지능
IT'sight
칼럼•연재
포토•영상

ZDNet 검색 페이지

'금융 AI'통합검색 결과 입니다. (404건)

  • 태그
    • 제목
    • 제목 + 내용
    • 작성자
    • 태그
  • 기간
    • 3개월
    • 1년
    • 1년 이전

400만 토스증권 커뮤니티 AI 큐레이션 도입?…투자자 보호 과제

토스증권이 투자 커뮤니티에 생성형 인공지능(AI) 콘텐츠 큐레이션을 도입한다. 게시글과 이미지를 AI가 읽어 종목 연관성과 콘텐츠 유형·분위기·위험요소 등을 구조화해 서비스한다는 계획이다. 증권사 앱 내 커뮤니티가 투자자들의 주요 소통 창구로 자리 잡으면서, AI 큐레이션 도입과 함께 커뮤니티 건전성을 어떻게 관리할지가 투자자 보호의 과제로 떠오르고 있다. AI 큐레이션+배지 체계 결합한다면… 토스증권 커뮤니티는 월간 이용자가 약 400만명이다. 토스증권에 따르면 매매 이용자 80% 이상, 거래 대금 기준 97% 이상이 커뮤니티를 활용한다. 이 커뮤니티에 토스증권은 '배지 체계'를 올해 1월 개편했다. 전월 판매수익금을 기준으로 '수익금 상위 5%' '수익금 상위 1%' 배지, 계좌 보유 자산 수준에 따른 '1억대 자산가' '5억대 자산가' '10억대 자산가' 배지를 부여하는 방식이다. 배지 체계가 전적으로 문제인 것은 아니다. 그렇지만 수익금 상위와 자산 수준이 수익률로 직결됐다고 보긴 힘들다. 그럼에도 커뮤니티 화면에는 배지를 단 투자자의 성과와 의견이 함께 제시된다. 계좌 잔고와 과거 투자 내역을 바탕으로 한 배지가 '투자 의견 신뢰'를 부여하는 격이다. 여기에 AI 큐레이션까지 결합된다면 어떨까. AI 알고리즘이 배지를 단 투자자 의견을 우선순위로 삼는다면, 추종매매할 확률을 높이는 것이다. 일각에선 네이버페이 증권이나 유튜브 등 외부 플랫폼에서도 수많은 종목 추천과 수익 인증이 이뤄져 토스증권 커뮤니티만의 문제는 아니라고 지적한다. 그러나 유튜브나 외부 종목토론방은 글이나 영상 내용을 확인한 후 다시 증권사 트레이딩 시스템에 주문을 넣는 지연 과정을 거지만, 토스증권은 AI가 골라준 추천 글을 읽은 후 화면 하단에 있는 매수 버튼을 누를 수 있게 설계된다. 정보 확인에서 매매 실행까지 바로 이어지는 원스톱 구조다. 토스증권은 커뮤니티 내 추종매매 가능성도 관리 대상으로 두고 있다. 회사 측은 거래내역을 분석해 허위 정보나 리딩방, 도배글, 선행·추종매매 유도 행위를 실시간 감지해 제재하는 모니터링을 진행 중이라고 밝혔다. 주요국, '디지털 참여 관행' 경각심 해외선 증권사가 자사 앱 내부에서 직접 운영하는 투자 커뮤니티와 AI·디지털 노출 설계를 별도의 투자자 보호 영역으로 보고 있다. 미국 증권거래위원회(SEC)는 지난 2023년 알고리즘과 AI 큐레이션 등 '디지털 참여 관행(DEP)'이 유발하는 이해상충을 강제 통제하는 예측 데이터 분석(PDA) 규제안을 제안했다, 업계 반발에 2025년 6월 해당 안을 공식 철회했다. 디지털 참여 관행(DEPs·Digital Engagement Practices)은 증권사나 투자자문사가 모바일 앱이나 웹 플랫폼에서 투자자 거래를 유도하기 위해 사용하는 모든 디자인 요소를 의미한다. 예를 들어 거래가 체결되면 폭죽 효과가 나는 등의 게임적인 요소, 목표 설정 가격 도달 시 알림 푸시, 맞춤형 추천 리스트 등이 포함된다. 규제안은 철회됐지만 SEC와 미국 금융산업규제국(FINRA)은 증권사 내부 포럼과 디지털 참여 관행은 플랫폼 이익과 투자자 장기적 이익이 이해충돌할 수 있다고 짚었다. 증권사 내부 커뮤니티는 추종매매나 밈 주식 거래로 이어질 수 있다고 지적했다. 불법 리딩방은 사법적 단속망에 걸리는 범죄이지만(자본시장법상 불공정거래행위), AI 알고리즘과 소셜 배지가 결합한 일종의 디지털 참여 관행은 플랫폼 서비스가 일부 투자자를 '시스템적으로 선동'할 수 있는 트리거가 될 수 있는 셈이다. AI 발전 속도 비해 규제·책임의식 부재 즉, 토스증권이 운영하고 있는 커뮤니티 배지 체계와 AI 알고리즘이 자극적인 투자 의견을 우선 노출할 경우 플랫폼과 투자자 간 이해상충을 가져올 가능성을 전혀 배제하긴 어려운 것이다. 이에 대해 토스증권 측은 이번 커뮤니티 이용약관 개정에 명시된 AI는 게시물을 추천하거나 상단에 노출하기 위한 큐레이션 알고리즘이 아니라, 약관과 커뮤니티 규칙을 위반한 콘텐츠를 찾아내기 위한 검수 수단이라고 밝혔다. 작성자 배지나 자산 규모가 가중치로 반영되는 구조와도 관련이 없다고 강조했다. 오는 9월 시행된 개정 약관에는 AI 기반 자동 필터링과 모니터링을 검수 방식에 포함하고, 위반 콘텐츠에 대해 노출 순위 제한·숨김·삭제 등 조치를 할 수 있도록 하는 내용이 담겼다. 제재를 받은 이용자가 이의를 신청할 수 있는 절차도 함께 마련했다. 아직까지 국내에는 플랫폼의 알고리즘 넛지(Nudge) 전략을 통제할 법적·제도적 해법이 부재하다. 그나마 금융권 AI 가이드라인 중 '금융안전성 원칙'을 통해 AI가 초래할 수 있는 시스템 리스크와 군집행동 가능성을 평가하도록 규정하고 있다. 금융감독원 디지털금융총괄국 관계자는 커뮤니티 내 AI큐레이션 도입으로 인한 추종매매를 부추길 수 있어 감독규정 등으로 규제를 마련하고 있는지에 대한 질문에 대해 "AI 도입 단계다 보니까 디테일이나 큐레이션에 특화된 규정이 없는 건 사실"이라면서 "자본시장법상 불공정거래행위로 연결될 수 있는 부분이기 때문에 디지털금융총괄국 외에 자본시장감독국과도 내용을 고민해봐야 한다"고 설명했다. 이어 이 관계자는 "AI 이용으로 인한 위험관리 영역을 금융권AI가이드라인으로 안내하고 있다"며 "현재는 1.0 버전인데 금융위원회와 2.0, 3.0으로 업데이트하면서 상세안은 담을 예정"이라고 말했다.

2026.11.03 16:47손희연 기자

[컨콜] LG CNS "금융권 AI 도입 확대…시스템 구축·운영 수요도 증가"

LG CNS가 금융권 AI 에이전트 도입을 발판으로 시스템 구축·운영 사업을 확대한다. 은행과 보험사 등이 기존 업무 시스템에 AI 기능을 추가하면서 새로운 개발 수요도 늘고 있다는 설명이다. 김홍근 LG CNS 디지털비즈니스사업부장 부사장은 30일 3분기 실적발표 컨퍼런스콜에서 대형 은행이 AI 에이전트를 별도 발주하거나 진행 중인 시스템통합(SI) 프로젝트에 에이전트 기능을 추가하는 사례가 나오고 있다고 밝혔다. 김 부사장은 "현재 AI 전환(AX) 투자는 기존 SI를 대체하기보다는 추가 보완하는 효과가 더 크다고 보고 있다"고 말했다. LG CNS는 최근 2~3년간 거대언어모델(LLM) 도입과 AI 플랫폼 구축에 집중했던 기업 수요가 실제 업무 활용으로 옮겨가고 있다고 설명했다. 현업에서는 업무별 에이전트 도입을 추진하고 IT 부서에서는 개발과 운영에 AI를 활용하는 데 관심을 두고 있다. 금융권에서는 차세대 시스템 구축과 AI 인프라 사업을 비슷한 시기에 발주하는 사례도 나타났다. 보험사와 증권사 역시 기존 핵심 시스템에 에이전트 기능을 추가하면서 AI 적용 범위를 넓히고 있다. LG CNS는 KB증권 정보계 차세대 사업에서 마케팅 문구와 콘텐츠 생성에 AI 에이전트를 활용하고 있다. 은행권에서는 처리 단계가 복잡한 여신 업무에 에이전트 적용을 검증하고 있으며 보험권에서는 고객 요구에 맞춰 가입 설계서를 자동 생성하는 프로젝트 등을 진행 중이다. 회사는 에이전트 활용이 늘면 기존 시스템을 AI와 연결하기 위한 개발 수요도 증가할 것으로 전망했다. 개별 업무에 도입한 에이전트를 다른 업무로 확장하는 과정에서 AI 플랫폼 구축과 운영, 기능 고도화 사업이 이어질 것으로 예상했다. 이런 수요에 대응해 오픈AI와 앤트로픽, 팔란티어 등 글로벌 AI 기업과 협력도 확대하고 있다. 파트너 기술을 고객 데이터·업무 시스템과 연결하고 기업용 AI 서비스 도입에 맞춤형 에이전트 개발과 운영을 연계한다. 유기용 LG CNS 클라우드인프라사업담당 상무는 "단순 솔루션 공급을 넘어 고객의 데이터와 업무 시스템에 AI를 연결해 실제 업무에 적용하는 사업으로 확장하고 있다"며 "여러 산업 현장에서 PoC가 본사업 계약으로 이어지는 사례도 늘고 있다"고 말했다. LG CNS는 대기업에 이어 중소·중견기업으로 고객을 넓힐 계획이다. AI 생산성과 토큰 사용 비용을 함께 관리하는 시스템 구축·운영 사업도 확대해 매출 성장과 수익성 개선을 추진한다. 다만 금융권 AI 사업은 아직 개념검증(PoC)과 실증 비중이 높다. 회사는 고객 자산과 민감한 정보를 다루는 금융업 특성상 AI 도입에 신중하며 초기 단계인 만큼 사업 규모와 수익성을 기존 대형 SI 프로젝트와 직접 비교하기는 어렵다고 설명했다. 김 부사장은 "금융 차세대 시스템 구축 경험과 에이전트 AI 기술 역량을 바탕으로 금융 고객의 실제 업무 적용 사례를 지속 확보하고 이를 금융권 AX 사업 확대의 기반으로 활용해 나갈 예정"이라고 말했다.

2026.10.30 11:33김동원 기자

무보-신보, 선진감사 시스템 구축 맞손

한국무역보험공사는 지난 23일 신용보증기금과 감사전문성을 높이고 내부통제체계를 고도화하기 위해 감사업무 협약을 체결했다고 25일 밝혔다. 무보와 신보는 중동전쟁과 보호무역주 확산으로 통상환경 불확실성이 짙어진 가운데, 효율적이고 투명한 정책금융 지원에 필요한 감사업무 전문성 강화와 내부통제체계 고도화를 위해 협약을 체결했다. 두 기관은 협약에 따라 ▲우수 감사사례 벤치마킹 ▲인공지능(AI)·빅데이터 등 IT 감사 기법 역량 강화 ▲감사활동 전문분야 인력지원 등 다양한 분야에서 협력하기로 했다. 박성현 무보 상임감사는 “이번 협약으로 두 기관이 감사역량을 높이고, 전문성을 공유함으로써 정책금융의 신뢰성을 한층 더 높일 수 있을 것으로 기대한다”며 “앞으로도 감사전문성 강화와 내부통제 수준 향상을 위해 유관기관과의 협력을 계속해서 늘려가겠다”고 밝혔다. 한편, 무보는 지난해 12월 '2025년 한국공공기관 감사협회 감사인 대회'와 '2025년 한국감사협회 감사인 대회'에서 그간의 감사성과를 인정받아 공직기강·청렴윤리 최우수상과 청렴윤리부문 우수상을 수상하는 등 투명하고 효율적인 감사체계 구축에 힘써오고 있다.

2026.10.26 01:42주문정 기자

키움·토스證 AI 투자정보 확대 경쟁…정확도 지수 신뢰할만할까

인공지능(AI)이 투자자 말에 따라 주식을 주문하고, 시장 움직임까지 해석하는 시대다. 편의성은 높아졌지만 AI의 판단과 실행에 따른 책임을 어디까지 구분하고 검증할 것인지는 새로운 과제로 떠올랐다. 금융안정위원회(FSB)이 내놓은 모범관행에 비춰 금융회사의 책임과 국내 감독체계의 과제를 짚어본다. [편집자주] 증권사들이 인공지능(AI)으로 시장 흐름과 주가 변동의 배경을 설명하는 서비스를 경쟁적으로 확대하고 있다. 그렇자면 AI가 제시하는 투자 정보가 가장 옳은 것인가에 대한 의문이 남는다. 투자 정보의 신뢰성을 무엇으로 검증할 것인지가 업권 공통 과제로 떠오른 것이다. AI가 주가 등락까지 해석…증권사 경쟁 확대 토스증권은 최근 '시장' 탭 신설과 기존 '실시간 이슈' 서비스의 AI 기능 확대를 발표했다. AI 시장 요약은 증시 움직임과 배경을 매시간 정리하고, AI 위키·이슈 타임라인은 금융 용어와 주요 사건의 흐름을 설명한다. AI 채팅은 관련 기사 등을 근거로 고객의 질문에 답한다. 기존 AI 시그널도 종목별 주가 변동 배경을 분석하며, 어닝콜 서비스는 기업 실적발표를 번역·요약한다. 단순한 시세 조회를 넘어 여러 자료를 선별해 시장의 움직임을 설명하는 구조다. 키움증권 고객용 AI투자챗봇도 시장·종목·금융상품에 관한 자연어 질문에 답변한다. 8월 12일 국내 언론을 통해 공개된 씽크풀 발표에 따르면 시황·기업분석·수급 등 분야별 AI 에이전트와 약 1000만건의 금융 지식자산, 지식그래프를 활용한다. 답변 생성 전 종목·기준일·수치·출처를 확인하도록 설계했다는 설명이다. 토스증권 정확도 0.756, 특정 근거 판별 성능일뿐 이제 증권사는 경쟁의 초점을 정보 제공의 편의성에서 정보의 선택과 검증, 해석의 적절성으로 확대하는 양상이다. 토스증권은 지난 8월 13일 기술자료 'AI에게 투자정보를 말하게 하기까지'를 통해 원천 자료 검색부터 관련성·방향성 판단, 중복 제거, 근거 정렬, 설명 생성까지 단계별 검증구조를 공개했다. 관련도와 이벤트 유형, 실패 사유 등을 분류하고 운영 과정에서 발견한 오류를 평가 셋과 프롬프트 예제에 반영하는 방식이다. 회사는 과거의 성공·실패 사례를 함께 활용해 적절하지 않은 자료가 설명의 근거로 채택되는 잘못된 탐색을 줄이려 했다고 부연했다. 토스증권은 정확도 개선을 위해 근거 연관성의 평가 방식을 바꿨다. 고정된 예시(Fixed Few-shot)를 사용하기보다 유사한 과거 사례 검색해 적용(Few-shot Retrieving)하는 방식을 택했다. 정확도는 0.430에서 0.756으로, 정밀도는 0.329에서 0.548로 개선됐다. 정밀도와 재현율을 종합한 F1 점수도 0.484에서 0.687로 높아졌으며 재현율은 0.920을 유지했다. 중요한 것은 높아진 정확도가 뭘 의미하는지 투자자가 오인없이 받아들이는가이다. 정확도 0.756은 특정 근거 판별 작업의 성능이지, AI가 고객에게 제공한 투자정보 전체의 정확도가 75.6%라는 의미는 아니다. 관련 자료를 찾는 일과 해당 자료를 주가 변동의 근거로 판단하는 일, 최종 설명이 사실과 추정을 적절히 구분하는 일은 각각 다른 검증 대상이다. 토스증권은 방향성과 근거의 적절성까지 평가하는 체계를 설명하고 있다. 다만 공개된 특정 작업의 개선 수치만으로 고객이 실제로 받는 최종 분석의 정확성과 오류 발생 수준을 판단할 수는 없다. 특히 8월 기술자료의 평가 결과를 이후 확대된 AI 시장 요약과 AI 채팅 전체의 성능으로 동일시할 근거도 확인되지 않았다. 서비스별 평가 범위와 실제 출력 품질을 연결하는 검증이 필요한 이유다. 키움증권, TTA 비교시험 제시…실제 서비스 성능과는 차이 키움증권 AI투자챗봇의 기술 공급업체인 씽크풀도 금융데이터 검증과 성능평가를 강조한다. 씽크풀 발표를 전한 국내 보도에 따르면 기반 기술인 'AI PB 프로 챗봇'은 한국정보통신기술협회(TTA)가 수행한 비교시험에서 질문 적합성 4.284점, 기준 데이터 일치 4.033점, 환각 없음 4.026점을 기록했다. 회사는 5점 만점 기준 세 항목 모두 비교 대상 7개 시스템 가운데 가장 높은 점수를 받았다고 설명했다. 시험은 금융투자 질문 15개에 대한 답변을 평가자 45명이 비교하는 방식으로 진행됐다. 다만 이는 씽크풀이 발표한 기반기술의 시험 결과로, 키움증권 고객용 AI투자챗봇 전체의 운영 정확도를 나타내는 수치는 아니다. 토스증권의 근거 판별 정확도 0.756과도 평가 대상·방식이 다르다. 두 사례가 보여주는 것은 성능의 우열보다 평가 범위의 차이다. 기업들이 서로 다른 기술과 지표로 AI 투자정보의 품질을 설명하는 만큼, 해당 평가가 실제 고객에게 제공되는 분석 결과와 어떻게 연결되는지 확인할 필요가 있다. 주가 원인에 정답 없어도 설명 근거는 검증 가능 AI가 시장 움직임을 해석하는 과정은 사실 조회보다 복잡하다. 기업이 실적을 발표했다는 사실은 공시로 확인할 수 있지만, 해당 실적발표가 당일 주가 상승의 원인인지는 별개다. 시장 예상치와 차이, 수급, 업종·거시경제 변수에 따라 동일한 주가 움직임도 다르게 해석될 수 있다. 주가 등락의 단일 원인을 확정하기 어렵더라도 자료의 작성 시점, 사실과 추정의 구분, 근거와 최종 설명의 일치 여부는 검증할 수 있다. 토스증권도 기술자료에서 방향성과 근거의 적절성, 오류 유형별 평가를 설명한다. 그러나 어떤 자료를 사용했는지 추적하는 능력과 그 자료를 특정 주가 움직임의 근거로 선택한 판단을 설명하는 능력은 구별된다. 원문 출처가 있다는 사실만으로 시장 해석의 타당성까지 입증되지는 않는다. FSB, 설명가능성·지속 평가 강조…감독도 출력 품질로 금융안정위원회(FSB)는 지난 15일 확정한 최종 모범관행 보고서(Sound practices for responsible adoption of artificial intelligence)에서 AI 설명가능성과 투명성을 8번, 성능평가와 지속적인 모니터링을 9번 원칙으로 제시했다. 보고서에 따르면 AI 입력과 결과를 기록·재현하는 능력과 그 결과가 어떻게 도출됐는지 설명하는 능력을 구별한다. 금융회사는 AI의 위험 수준에 맞춰 성능을 평가하고, 설명의 한계는 추가 시험과 인간 감독 등의 통제로 보완할 수 있다는 접근이다. 유럽증권시장감독청(ESMA)은 AI의 데이터 품질과 불투명한 판단, 과도한 의존을 투자자 보호 위험으로 지목했다. 미국 증권업 자율규제기구 FINRA도 생성형 AI를 활용하더라도 기존 감독·고객 커뮤니케이션 규정이 적용된다고 밝혔다. 금융위원회 역시 지난 6월 금융분야 AI 가이드라인을 개정하고 신뢰할 수 있는 데이터·모델 활용과 금융소비자 이익 보호를 강조했다. 이제 감독의 초점은 검증체계의 구축 여부를 넘어 무엇을 평가하고, 그 결과가 실제 투자정보의 품질과 오류 정정으로 얼마나 연결되는지에 맞춰질 필요가 있다.

2026.10.21 11:04손희연 기자

AI 주식주문 '정상처리'돼도 고객 뜻과 다르면…누가 책임질까

인공지능(AI)이 투자자 말에 따라 주식을 주문하고, 시장 움직임까지 해석하는 시대다. 편의성은 높아졌지만 AI의 판단과 실행에 따른 책임을 어디까지 구분하고 검증할 것인지는 새로운 과제로 떠올랐다. 금융안정위원회(FSB)이 내놓은 모범관행에 비춰 금융회사의 책임과 국내 감독체계의 과제를 짚어본다. [편집자주] 인공지능(AI)에 주식 10주를 사라고 지시했는데 AI가 100주를 주문했다면 누가 책임져야 할까. 증권사 시스템은 전달받은 100주 주문을 정상적으로 처리할 수 있다. 고객이 원한 거래와 실제 주문이 달라졌어도 시스템상으로는 오류가 발생하지 않은 셈이다. 토스증권이 AI 주식매매의 문턱을 대폭 낮추면서 이러한 책임 문제가 새로운 과제로 떠올랐다. AI가 고객의 지시를 잘못 해석하더라도 증권사의 정상 거래기록만으로는 오류가 발생한 지점을 가리기 어렵기 때문이다. FSB도 최근 보고서 (Sound practices for responsible adoption of artificial intelligence)를 통해 AI 자율성이 높아질수록 인간의 감독과 행동 기록, 거래권한 통제가 중요하다는 내용을 담았다. AI가 대신 주식 주문…토스증권, 거래 문턱 낮췄지만 기존 주식거래는 투자자가 직접 증권사 앱에 접속해 종목과 수량, 가격을 입력하는 방식이었다. 반면 AI를 통한 거래는 투자자의 말을 외부 AI와 연결 프로그램이 해석해 실제 주문으로 전환한다. 사전에 정한 조건에 따라 사람이 매번 주문 버튼을 누르지 않고도 거래할 수 있다. 토스증권은 지난 8월 26일 오픈API 서비스를 정식 출시하며 이용 대상을 전체 고객으로 확대했다. 오픈API는 외부 프로그램이 증권사의 주문·계좌 기능을 이용하도록 연결하는 통로다. 개발 지식이 없는 일반 투자자도 챗GPT·클로드 등 외부 AI를 연결해 국내외 주식을 거래할 수 있도록 접근성을 낮춘 것이다. 하지만 거래가 쉬워진 만큼 새로운 위험도 생겼다. AI가 고객의 말을 잘못 해석하거나 부정확한 정보를 토대로 주문을 생성할 수 있어서다. 프로그램 오류에 따른 반복 주문이나 거래 권한을 가진 인증정보 유출로 인한 무단 거래도 경계해야 한다. 토스증권도 이러한 위험을 막기 위해 안전장치를 마련했다. 사전에 등록한 인터넷주소(IP)에서만 접속하도록 제한하고, 최대 주문금액에도 제한을 뒀다. 1억원 이상 고액 주문에는 고객이 해당 금액을 인지했다는 별도의 확인값을 요구한다. 같은 주문 식별번호로 들어온 중복 요청을 관리하는 기능도 갖췄다. 다만, 이들 장치가 고객의 최종 거래 의사까지 확인하는 것은 아니다. 고액주문 확인값이 전달됐다고 해서 투자자가 실제로 종목과 수량, 가격을 눈으로 검토하고 승인했는지는 알 수 없다. 중복 주문 관리 역시 주문 식별번호를 입력했을 때 같은 번호의 반복 요청을 관리하는 기능이다. AI가 잘못 생성한 모든 주문을 걸러내는 장치는 아니라는 얘기다. 외부 개발자는 별도 승인까지…키움도 주문 기본 차단 실제로 토스증권 오픈API를 활용하는 외부 개발자는 별도의 안전장치를 설계했다. 비공식 오픈소스 프로그램 'tossinvest-mcp'는 AI 주문 기능을 기본적으로 꺼두고, 실제 거래 전 주문 내용을 미리 보여준 뒤 별도 화면에서 사람의 승인을 받도록 설계한 것으로 알려졌다. 주문 직전 가격과 잔고 등을 다시 확인하는 절차도 마련했다. 이는 토스증권의 공식 기능이 아닌 외부 개발자의 자체 설계 사례다. 이 사례가 중요한 것은 FSB의 모범관행 지적 사항인데다가, 증권사 시스템이 주문을 정상 처리하는 것과 투자자가 개별 거래를 확인하는 것은 별개의 문제라는 점이기 때문이다. 키움증권도 공식 AI 연결 도구(MCP)의 주문 기능을 기본적으로 꺼두고 모의투자 환경에서 시작하도록 설계했다. 이후 실제 거래를 활성화하더라도 주문 미리보기와 최종 전송 기능을 분리했다. 사람이 거래를 확인하도록 안내하지만, 실제 승인 여부는 AI 연결 프로그램의 설정에도 영향을 받는다. 두 회사의 연결 방식은 다르다. 다만 키움증권은 공식 도구에서 주문 기능의 초기 설정과 확인 절차를 구분해 제시하고 있다. 토스증권 역시 외부 AI와의 연결을 일반 투자자에게 확대한 만큼 고객이 주문권한을 어디까지 부여하고, 실제 거래를 어떤 방식으로 승인하는지에 대한 안내와 통제 범위가 중요해졌다. 거래 기록 10년 보존…고객의 최초 지시는 누가 입증하나 거래가 체결된 이후 더욱 복잡해진다. 토스증권은 오픈API 이용약관 제13조에서 거래 추적과 오류 확인·정정 등에 필요한 정보를 10년간 보존하도록 규정했다. 그러나 증권사의 주문·체결기록과 외부 AI가 고객의 말을 해석한 기록은 관리 주체가 다를 수 있다. 고객이 10주 매수를 지시했지만 AI가 100주 주문을 만들었다면 어느 단계에서 오류가 발생했는지 확인할 수 있어야 한다. 고객의 최종 지시와 승인 내용, AI가 생성한 주문, 증권사가 접수한 거래를 서로 대조해야 책임을 구분할 수 있다는 의미다. 기록을 얼마나 오래 보관하느냐뿐 아니라 무엇을 기록하고 어떻게 연결할 수 있느냐가 핵심이다. FSB는 보고서에서 AI가 어떤 지시를 받아 움직였고, 어떤 정보와 도구에 접근했으며, 허용된 권한 안에서 행동했는지 추적할 수 있는 기록관리를 강조했다. 고액 금융거래에 사람의 사전 확인을 적용하거나 AI의 실행·접근권한을 중단하는 방안도 제시했다. 미국 증권사 '찰스슈왑' 역시 승인되지 않은 외부 AI의 계좌 로그인을 차단하고 있다. 지난 15일 실적설명회에서 릭 워스터 최고경영자(CEO)는 외부 AI의 연결을 허용하면서도 인증 절차를 직접 통제하고, 위험성이 높은 자금 이동 기능에는 접근을 제한한다고 밝혔다. 금융위원회도 지난 6월 AI 에이전트의 권한·책임 규율체계와 전용 감독방안 검토 계획을 밝혔다. 향후 AI 주식거래에서 주문 승인과 접근권한 관리, 거래기록의 확인·대조 방식이 실제로 어떻게 작동하는지 점검할 필요가 있다.

2026.10.21 11:04손희연 기자

에버스핀, '에버세이프 웹'으로 금융·공공 등 AI 해킹위협 IP 21만여 개 탐지

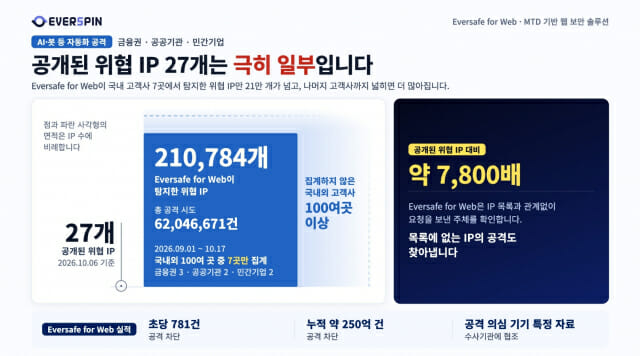
인공지능(AI) 사이버보안 전문기업 에버스핀(대표 하영빈)은 웹 보안 솔루션 '에버세이프 웹'을 사용하는 고객사 100여 곳 가운데 탐지분석이 완료된 7곳에서 지난 9월부터 이달 17일까지 위협 IP 21만 784개를 탐지했다고 20일 밝혔다. 같은 기간 이들 고객사에서 탐지된 공격 시도는 6204만 6671건에 이른다. 금융권 해킹과 관련해 공개된 위협 IP는 6일 기준 27개다. 에버스핀은 확인된 고객사 7곳에서만 집계된 탐지 위협 IP수가 약 7800배에 이른다고 전했다. 에버스핀은 IP를 바꿔 가며 들어오는 자동화 공격은 알려진 IP 목록을 후행적 처리하기보다, IP 차단과 함께 자동화된 요청 자체를 실시간으로 차단하는 대응이 필요하다고 설명했다. 에버스핀 측은 “이번 수치는 집계에 협조한 7곳만을 대상으로 한 결과이므로 에버세이프 웹을 사용하는 나머지 수치를 추가로 분석해 집계하면, 탐지된 규모는 훨씬 커질 것”으로 내다봤다. 집계 대상 7곳은 금융권 3곳, 공공기관 2곳, 민간기업 2곳이다. 최근 금융권 침해사고로 주목받은 자동화 공격이 금융권에 그치지 않고 공공기관과 민간기업의 웹 서비스에서도 나타나고 있음이 확인됐다. 에버세이프 웹은 동적표적방어(MTD·Moving Target Defense) 기술을 기반으로 한 웹 보안 솔루션이다. 웹 페이지에 적용되는 보안 코드를 매일 바꾸고 요청 URL과 데이터를 요청마다 변형해, 해커가 서비스를 분석하고 공격 도구를 만들기 어렵게 한다. 또 요청을 보낸 주체가 사람인지 자동화 프로그램인지 가려내기 때문에 위협 IP 목록에 없는 IP에서 들어오는 공격도 탐지할 수 있다. 하영빈 대표는 “이번 금융권 AI 기반 공격은 갑자기 등장한 새로운 위협이 아니라, 에버세이프 웹이 MTD 기술로 꾸준히 대응하며 지속적인 R&D를 거쳐 강화해 온 자동화 공격 유형”이라며 “금융권뿐 아니라 공공기관과 민간기업에서도 대규모 공격이 탐지됐다는 점에 주목해야 한다”고 말했다. 하 대표는 또 “AI 기술 발전으로 사이버 공격은 더 지능·자동화하고 있다”며 “실제 누적된 약 250억 건의 방대한 공격 차단 데이터를 확보한 유일한 기업으로 해당 데이타를 기반으로 더욱 연구개발해 탐지력을 계속 강화해 나가겠다”고 덧붙였다.

2026.10.20 10:14주문정 기자

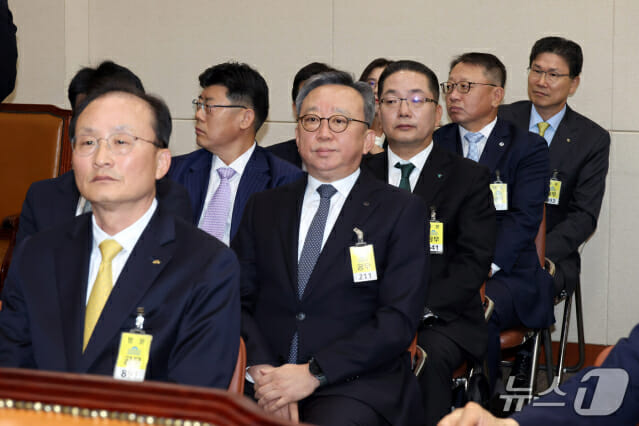
4년 만에 국감장 출석한 5대 은행장…"AI 해킹 전제로 보안시스템 구축"

4년 만에 국회 정무위원회 국정감사에 5대 은행장(KB국민은행·신한은행·하나은행·NH농협은행·우리은행)이 증인으로 출석, 최근 벌어진 인공지능(AI) 활용 추정 해킹에 대해 사과하며 재발 방지를 위해 노력하겠다고 발언했다. 19일 서울 여의도 국회에서 열린 금융감독원 국감에서 김재섭 국민의힘 의원은 신한은행·KB국민은행·하나은행이 해킹으로 인한 개인 및 금융정보 유출에 관해 "피해 입증을 피해자에게 넘긴다"며 "5대 은행 보안 관련 집행 예산이 줄어들었고 정보 보호 예산도 감소했다"고 지적했다. 이와 관련해 정상혁 신한은행장은 "송구스럽다"고 답했다. 이환주 KB국민은행장은 "신뢰를 기본으로 해야할 금융기관에서 이번 사건 발생한 데에 대해 고객과 국민 여러분께 염려를 끼쳐 진심으로 사과한다"며 "앞으로 재발 방지를 위해서 지적해준 것처럼 예산·인력을 충분히 확보하고 프레임 자체를 AI도 해킹한다는 전제로 보안시스템을 AI로 할 수 있도록 최선의 노력을 다하겠다"고 답변했다. KB국민은행의 경우 1차 해킹 이후 제대로 대응하지 않고 있다가 2차 해킹으로 개인정보가 유출됐다는 김용만 더불어민주당 질문에 이 은행장은 "신속하게 대응하지 않은 점을 아쉽게 생각한다"고 말했다. 이호성 하나은행장은 "AI 해킹 피해에 대해 고객 심려 끼쳐서 죄송하다"며 "앞으로더 많은 예산과 인력을 확충해서 AI 시스템을 갖추고 AI 해킹을 대비해 피해가 재발하지 않도록 노력을 기울이겠다"고 대답했다. 이호성 은행장은 또 "피해를 입으면 보상을 해야하는 것은 지극히 정상적이다"며 "1차적으로 수수료 면제를 진행했으며 2차적으로 고객 동의 절차를 받아 금융안심보험 가입까지 해 2차 피해를 예방할 것"이라고 설명했다. 정진완 우리은행장은 "우리은행은 해킹 피해를 당하지 않았지만 이번엔 운이좋았다고 생각하고 있다"며 "하루에 200건 이상 해킹이 들어오는데 인력 부분이 미진할 수 있기 때문에 금융보안체계를 유지해 피해가 없도록 최선을 다하겠다"고 응답했다. 강태영 NH농협은행장은 "보안 관련 대책으로 2022년도에 구축한 차세대 관제시스템을 올해 고도화해서 철저한 보안이 될 수 있도록 만들겠다"고 전했다.

2026.10.19 16:33손희연 기자

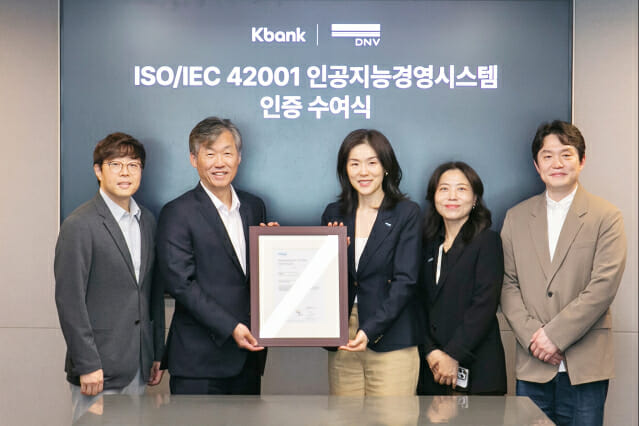
케이뱅크, AI 경영시스템 국제표준 획득

케이뱅크가 인공지능(AI) 운영 전반에 필요한 관리체계를 규정한 국제표준 인증을 획득했다. 케이뱅크는 지난 9월 국제표준화기구(ISO)와 국제전기기술위원회(IEC)가 공동 제정한 AI 경영시스템 국제표준인 'ISO/IEC 42001' 인증을 획득했으며, 지난 16일 인증 수여식을 개최했다고 19일 밝혔다. ISO/IEC 42001은 AI를 개발하거나 활용하는 조직이 AI를 책임 있게 관리할 수 있도록 거버넌스와 위험관리·데이터 관리·보안·윤리·투명성 등 AI 운영 전반에 필요한 관리체계를 규정하고 있다. 케이뱅크는 ISO/IEC 42001 인증 획득을 위해 책임 있는 AI 활용을 위한 최상위 가치와 기준을 담은 'AI 윤리원칙'을 수립했다. AI 기획·개발·운영 전 과정에서 준수해야 할 정책과 내부 기준을 마련하고, AI 활용에 따른 위험을 체계적으로 관리하기 위한 전사적인 AI 거버넌스 구축을 완료했다. 현재 케이뱅크는 생성형 AI 기반 'AI 통합검색', 문장이나 음성으로 AI와 대화하듯 송금할 수 있는 'AI 이체'를 출시했다. 내부 업무 생산성 향상을 위해 개발자 코드 작성부터 시스템 분석과 개선까지 지원하는 '에이전틱 AI'를 도입했다.

2026.10.19 10:19손희연 기자

AI 기업 부채 과도 우려에 시장 공포심 최고치

반도체 등 인공지능(AI) 관련 주가 매도가 쏟아지면서 변동성 지수(VIX)가 4개월 만에 최고치까지 올랐다. 지난 16일(현지시간) CBOE 변동성 지수는 4.8포인트 이상 오른 21.32로 지난 6월 10일 종가 22.22이후 가장 높았으며, 7월 29일 20선에서 마감한 이후 3개월 만에 20을 다시 넘은 것이다. 변동성 지수가 20을 넘으면 시장 내 공포감이 커졌음을 의미한다. 이날 나스닥 종합지수는 약 2.5% 하락, 주간 하락폭은 5% 수준이다. 나스닥 지수는 2025년 4월 4일 약 10% 하락 이후 가장 큰 낙폭이다. 투자자는 기술 기업들이 AI 인프라 구축을 위해 과도한 차입을 하고 있다는 우려를 갖고 있다. 이에 총부채가 510억 달러를 넘어선 '코어위브(CoreWeave)' 주가는 12% 가까이 하락했으며, 이번 주 누적 하락률은 25% 수준이다. 다만 마이클 로젠 앤젤레스 최고투자책임자는 CNBC에 "시스템적인 이슈인가 하는 점을 봐야 한다"면서 "부채 발행이 늘어나는 것은 주시해야 할 사안이며, 만약 과도한 수준에 이른다면 우려할 필요가 있지만 현재로서는 그런 상황과는 거리가 멀다"고 진단했다. 이밖에 유가 상승으로 인한 인플레이션, 연방준비제도(연준)의 금리 인상에 대한 경계감도 짙다. 서부 텍사스산 원유(WTI) 선물은 3.51% 오른 배럴당 101.41달러에 마감했고, 브렌트유 선물은 3.72% 상승한 109.86달러를 기록했다. 오는 27~28일 열리는 연준 공개시장위원회(FOMC)회의에서 기준금리를 동결할 확률은 82%로 나타났다.

2026.10.18 10:29손희연 기자

어피닛, 노스웨스턴대와 연구한 AI 금융 논문 'FMA 2026'서 발표

AI 금융 기업 어피닛이 노스웨스턴대학교 경제학 연구진과 공동 수행한 산학 연구 논문이 국제재무관리학회(FMA) 주최 '2026 FMA Annual Meeting'의 발표 논문으로 공식 채택됐다. 15일 회사에 따르면, 채택된 논문 '대안 데이터가 신용평가의 분배적 효과에 미치는 영향'은 SMS 등 비정형 대안 데이터를 머신러닝 기반 대안신용평가시스템(ACS)에 적용했을 때 신용 예측력이 기존 대비 약 33% 향상됨을 실증했다. 연구진은 신용 이력이 부족한 차입자의 금융 접근성을 넓히는 동시에, 계층별 정보량 차이에 따른 분배적 효과를 규명해 포용적 금융 설계를 위한 정책적 시사점을 제시했다. 어피닛은 인도 시장에서 10년 이상 축적한 금융 소외 계층의 행동 데이터를 학문적 방법론과 결합해 기술 신뢰도를 입증했다. 이번 성과를 바탕으로 금융 의사결정 전 영역을 아우르는 'AI Finance Decisioning Platform' 고도화 및 동남아 신규 시장 공략에 속도를 낼 방침이다. 이철원 어피닛 대표는 “이번 FMA 발표는 어피닛이 인도에서 10년간 축적한 대안 데이터와 AI 신용평가 역량이 글로벌 금융 학계에서 지속적으로 인정받고 있음을 보여주는 성과”라며 “ACM ICAIF와 APAD에 이어 FMA에서도 연구 결과를 공유하게 된 만큼, 인도를 넘어 글로벌 금융 소외 계층을 위한 AI 금융 인프라 구축에 더욱 속도를 내겠다”고 밝혔다.

2026.10.15 10:42백봉삼 기자

은행 이어 가상자산 업계도 해킹…고팍스·프라뱅도 개인정보 유출

은행에 이어 상호금융(새마을금고중앙회)·저축은행·핀테크·가상자산 업계도 해킹으로 인해 개인정보가 유출된 것으로 확인됐다. 14일 금융위원회에 따르면 신한은행 침해사고 전후로 사고 발생이 확인된 금융회사는 전 업권에 걸쳐 총 16개사로 파악됐다. ▲은행업권(신한은행·국민은행·부산은행·하나은행) ▲저축은행업권(예가람저축은행·웰컴저축은행·DB저축은행·OK저축은행) ▲여신업권(현대캐피탈·산은캐피탈) ▲온라인투자연계업권(PFCT·모우다) ▲전자금융업권(브라이트픽스) ▲가상자산업권(스트리미·프라뱅) ▲상호금융업권(새마을금고중앙회) 등이다. 현재까지 확인된 금융회사의 정보 유출 규모는 이름과 연락처, 주민등록번호, 이메일 등을 포함해 약 10만건이다. 직접적인 부정 결제 우려가 있는 계좌 비밀번호나 카드 번호 등에 관한 유출은 확인되지 않은 상태다. 다만, 금융권 침해 사고는 더 확대될 가능성이 있다. 현재도 금융회사들이 공유된 IP 등을 바탕으로 침해발생 여부를 확인 중이다. 지난 8일까지 555개사 전 금융사에 대한 12개 항목 체크리스트를 점검한 결과 130개사는 미흡 사항이 있다는 점을 금융위에 보고했다. 미흡 항목으로는 보안패치·관제체계 관련 점검과 관련됐으며, 상대적으로 보안 역량이 약한 전자금융업권과 온라인투자연계업권에서 많은 미흡 사항이 보고됐다. 이날 신진창 금융위 사무처장 주재로 '제2차 긴급 상황대응 회의'에서는 금융권 보안 관리 체계 강화 방안이 논의됐다. 인공지능(AI) 해킹 위협에 대한 대응은 신속한 위협상황 인지와 조속한 공동대응이 중요한 만큼, 금융회사가 자체 파악한 위협정보도 통합관제시스템 등을 통해 공유할 수 있도록 시스템을 개선할 방침이다. 또 금융사가 AI 기반 취약점 점검 인프라 구축도 추진한다. 이밖에 금융사·전자금융업자를 대상으로 보안 취약점 점검·평가도 확대된다. 현재는 연 1회 정도가 이뤄지고 있지만, 고객수가 많은 대형 금융회사부터 취약점 점검·평가 주기를 연 2회 이상으로 늘릴 예정이다. 긴급한 필요가 있을 경우 수시점검 할 수 있는 근거를 마련하는 방안도 금융위는 추진한다는 복안이다. AI 보안위협에 대해 충분한 대응여력을 갖추기 어려운 중소형 금융회사 등에 대한 지원에도 나선다. 특히 대부업·보험 대리점업(GA)에 대해서도 AI 보안위협에 대한 대응 요령을 알리고, 보안 강화 방안도 검토한다. 신진창 사무처장은 “이번 사고를 계기로 전 금융권 보안관제 체계, CEO·이사회 등 책임성 확보 등 보안 체계 전반에 대한 철저한 재점검과 근본적 제도개선이 이뤄지도록 최선을 다할 것”이라며 "'AI공격은 AI로 방어'하는 보안체계를 확립하기 위한 망분리 규제 완화 등 제도 개선도 보다 면밀하고 속도감 있게 추진해 나가겠다”고 말했다.

2026.10.14 18:04손희연 기자

에버스핀, KB국민카드·SBI그룹과 AI 에이전트 보안 협력

인공지능(AI) 보안기업 에버스핀(대표 하영빈)은 KB국민카드·일본 SBI홀딩스·SBI에버스핀과 AI 에이전트 신원·권한 검증 및 한·일 디지털 금융·결제 협력을 위한 4자 업무협약(MOU)을 체결했다고 13일 밝혔다. 에버스핀과 KB국민카드·SBI홀딩스 등은 협약에 따라 'KYA(Know Your Agent) Trust Gateway'를 기반으로 AI 에이전트의 신원과 권한을 안전하게 검증하는 기술을 실증하고, AI 에이전트와 디지털 결제를 활용한 한·일 서비스 연계 방안을 공동 모색한다. SBI홀딩스는 증권·은행·보험 등 금융사업과 디지털자산 사업을 운영하는 일본 종합금융그룹이다. 에버스핀은 일본 금융시장에 사이버 보안 기술을 공급하기 위해 SBI홀딩스와 합작법인 SBI에버스핀을 설립해 공동 운영하고 있다. SBI에버스핀은 AI 에이전트 신원·권한 관리 플랫폼인 KYA Trust Gateway를 기획하고, 에버스핀과 공동 개발을 추진하고 있다. 두 회사는 이번 협력에서 AI 에이전트의 신원 확인과 서비스 접근 권한 검증을 위한 핵심 기술 실증을 담당한다. KYA Trust Gateway는 AI 에이전트가 누구인지 확인하는 것을 넘어, 어떤 이용자로부터 권한을 위임받았고 어떤 서비스와 거래를 수행할 수 있는지 검증하는 AI 에이전트 신뢰·보안 플랫폼이다. 최근 AI 에이전트가 이용자를 대신해 정보를 검색하고 서비스를 예약하거나 결제까지 수행하는 환경으로 발전하면서, AI 에이전트의 신원과 위임 권한을 검증하는 보안 체계의 중요성이 높아지고 있다. 참여사들은 이러한 환경에 대비해 AI 에이전트가 이용자의 허용 범위 내에서 안전하게 업무를 수행할 수 있는 신뢰 체계 마련에 협력하기로 했다. 초기 실증에서는 일본 측 AI 에이전트가 한국 측 서비스에 접근할 때 신원을 확인하는 절차를 검증한다. 이후 이용자가 위임한 업무 범위와 서비스별 접근 권한을 확인·관리하는 기능으로 실증 범위를 확대할 예정이다. 이를 기반으로 KB페이 등 결제 서비스와의 연계 가능성도 검토한다. AI 에이전트가 이용자를 대신해 결제를 수행하는 과정에서 이용자 승인 여부와 사전에 부여된 거래 권한을 검증하는 등 안전한 결제 절차를 공동 논의할 계획이다. 후속 단계에서는 일본인 관광객이 보유한 스테이블코인 등 디지털자산을 국내 결제 환경과 연결하는 방안도 검토한다. 국내 가맹점 이용을 가정해 결제·정산뿐 아니라 취소·환불, 부정거래 대응 등 실제 서비스 운영에 필요한 절차도 점검할 예정이다. 참여사들은 실증 결과를 바탕으로 관련 서비스의 상용화 가능성을 검토하고, 앞으로 다양한 금융·비금융 서비스로 협력 범위를 단계적으로 확대할 계획이다. KB국민카드 관계자는 “이번 협약을 통해 AI 에이전트가 다양한 서비스에 안전하게 이용될 수 있는 기반을 검증할 계획”이라며 “한·일 양국 고객에게 편리하고 안전한 디지털 결제 경험을 제공할 수 있도록 협력하겠다”고 말했다. SBI홀딩스 관계자는 “SBI그룹의 금융 역량과 참여사들의 AI·보안 기술을 결합해 새로운 서비스 모델을 검토하겠다”며 “실증을 바탕으로 스테이블코인 결제 등으로 이어질 수 있는 협력 사례를 만들어 나가겠다”고 밝혔다. 에버스핀 관계자는 “최근 아르텍스(ARTEX)와 같은 AI 기반 사이버 공격이 현실화하며 사회적 우려가 커지는 가운데, 에버스핀은 실제 금융서비스 환경에서 ARTEX 공격 시도를 탐지하며 기술력을 입증했다”며 “국내외 150여 개 금융기관에서 축적한 누적 약 250억 건의 사이버 위협 탐지 실적 역시 에버스핀의 보안 기술력을 보여준다”고 말했다. 이 관계자는 “이러한 기술력과 경험을 바탕으로 SBI홀딩스와 KB국민카드가 추진하는 한·일 크로스보더 디지털 금융·결제 생태계에서 AI 에이전트의 신원과 권한을 안전하게 검증하고, KYA Trust Gateway를 통한 신뢰할 수 있는 AI 금융거래 보안 체계 구축에 기여하겠다”고 밝혔다.

2026.10.13 14:43주문정 기자

IMF "금융사, AI 공격 위협 대응…인프라·기술기업까지도 넓게 봐야"

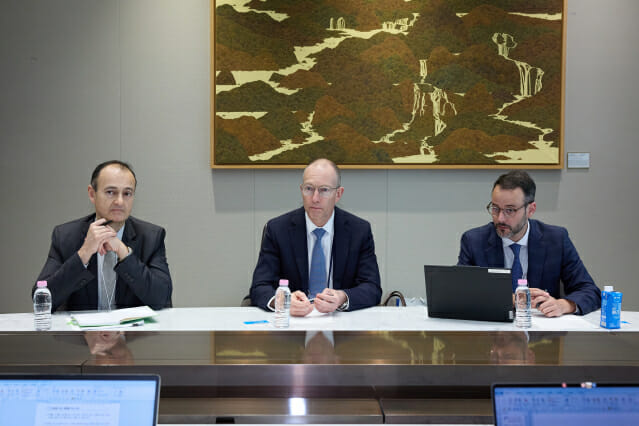
최근 국내 금융사 등을 타깃으로 인공지능(AI) 에이전트로 추정되는 해킹이 무작위로 진행된 가운데, 국제통화기금(IMF) 주요 인사들이 AI 공격 위협에 대응하기 위해선 금융사뿐만 아니라 인프라를 갖춘 기술 기업도 포함해 복원력을 갖출 수 있도록 해야 한다고 제언했다. 또 국정감사에서 지적된 중앙은행 디지털화폐(CBDC)의 개인 사생활 침해, 토큰화에 따른 금융 안정성에 관해 규제 프레임워크를 가다듬어야 한다고 조언했다. 지난 8일 IMF '글로벌 금융안정보고서(GFSR)' 세미나를 위해 한국을 방문한 IMF 주요 인사는 서울 중구 한국은행에서 기자들과 만나 인터뷰를 진행했다. IMF에 참석한 인물은 아타나시오스 밤바키디스(Athanasios Vamvakidis) IMF 부국장, 카이오 포네세카 페레이라(Caio Fonseca Ferreira) IMF 금융감독·규제 부처장, 곤잘로 페르난데스 디오니스(Gonzalo Fernandez Dionis) 선임 금융 전문가 등이다. 이들은 방한 당시 터졌던 국내 은행권 AI 공격에 대해 의견을 공유했다. 아타나시오스 부국장은 "AI는 위험을 초래할 뿐만 아니라 위험을 해결하는 데도 도움을 줄 수 있기 때문에 규제당국은 AI를 활용해 문제를 해결해야 한다"며 "위협에 단편적인 접근 방식이나 국가별로 대응하기 보다는 서로 소통하고 협력해야 한다"고 말했다. 특히 토큰화된 환경에서 결제시스템에 대한 AI 등에 의한 사이버 공격이 발생할 경우, 기존 금융시스템에 비해 더 빠르게 확산될 수 있다는 질의에 대해 아타나시오스 부국장은 "새로운 기술에는 새로운 기술에는 항상 이점과 위험이 따르기 마련이지만 AI는 다소 다르다고 볼 수 있다"며 "규제당국과 감독기관은 새로운 접근방식이 필요하다"고 덧붙였다. 다만 그는 "(사이버 위협이) 막 시작단계로 상황은 매우 빠르게 변화하고 있다"며 "사이버 전문가 부족 현상이 심각한 상태"라고 우려를 표했다. 카이오 부처장은 "선진국은 기본적인 방어 체계가 이미 잘 갖춰져 있지만 한 단계 더 나아가야 한다"며 "금융 부문 내 주요 인프라, 감염 확 산 경로, 운영 집중도 등을 명확히 파악하는 사이버 매핑 작업이 필요하다"고 진단했다. 이어 카이오 부처장은 "금융기관만 볼 게 아니라 에너지 공급업체나 인프라를 제공하는 다른 기술 기업 등 더 넓은 범위까지 고려해야 한다"며 "사이버 매핑 작업 시 핵심 인프라를 파악하고 시스템 전반에 걸친 복원력 테스트를 수행, 감독도 집중해야 한다"고 설명했다. 또 그는 "(IMF의) 정책적 권고 사항은 핵심 인프라가 정확히 무엇인지 명확히 이해하는 것이 중요하며, 소프트웨어 등과 관련된 시스템적 연결 고리와 그 경로를 파악하는 것이 중요하다"고 강조했다. 이밖에 중앙은행 CBDC에 관한 개인정보 침해 논란에 대해서도 입을 열었다. 아타나시오스 부국장은 "개인정보 보호 문제는 중요한 고려 사항이긴 하지만 해결할 수 있는 방법은 적절한 규제"라고 답변했다. 그는 그럼에도 "결제가 디지털화되는 세상에서는 중앙은행이 이 과정을 주도하고 중심에 있어야 한다"며 "신뢰가 무엇보다 중요하기 때문"이라고 부연했다. 카이오 부처장은 "사생활 침해 문제는 중요한 우려 사항"이라면서 "규제를 통해서도 해결할 수 있지만 프레임워크 설계를 통해서도 해결할 수 있다"고 언급했다. 그는 "토큰화에 관한 법적 지위에 대한 규제 명확성을 확보하고 중앙은행 화폐와 같은 안전하고 건전하며 확장 가능한 결제 자산을 확보하는게 필요하다"고 말했다.

2026.10.13 12:15손희연 기자

우리銀, 차세대 이상거래탐지 시스템에 생성형 AI 접목

우리은행이 생성형 인공지능(AI)과 통신 정보를 결합한 차세대 이상거래탐지(FDS) 시스템을 오는 11월 중부터 가동한다. 우리은행은 12일 신종 금융사기에 대한 대응 속도를 높이기 위해 차세대 FDS를 구축하고 있다고 밝혔다. 기존 FDS는 금융거래 정보를 중심으로 이상 거래를 탐지하지만, 이번 차세대 FDS에는 금융·통신 데이터 등을 토대로 파악된 보이스피싱 의심 정보와 로그인·상품 이용정보 등을 연계해 이상 거래를 탐지한다는 게 우리은행 측 설명이다. 또 생성형 AI를 통해 설정된 탐지 규칙 외에 신규 탐지 시나리오와 정책을 설립할 예정이다. 우리은행은 "오는 11월 신규 AI 모니터링 시스템을 가동한 뒤 연말까지 안정화를 추진할 계획"이라며 "AI 기반 탐지 역량과 전문 대응조직, 외부기관 협력·교육체계를 기반으로 대응체계를 정비하고, 조직 대응 역량을 높일 계획"이라고 설명했다. 정진완 우리은행장은 “피해가 발생한 뒤 구제하는 데 그치지 않고 위험징후를 한발 앞서 포착해 고객의 자금이 사기범에게 넘어가기 전에 차단하는 예방체계를 더욱 강화하겠다”고 말했다. 한편, 경찰청 조사 통계자료에 따르면 국내 금융사기 피해액은 2022년 7911억원에서 2025년 2조3755억원으로 3년 만에 약 3배 증가했다.

2026.10.12 14:30손희연 기자

에버스핀, '에버세이프 웹'으로 금융 고객사서 실제 ARTEX 공격 탐지

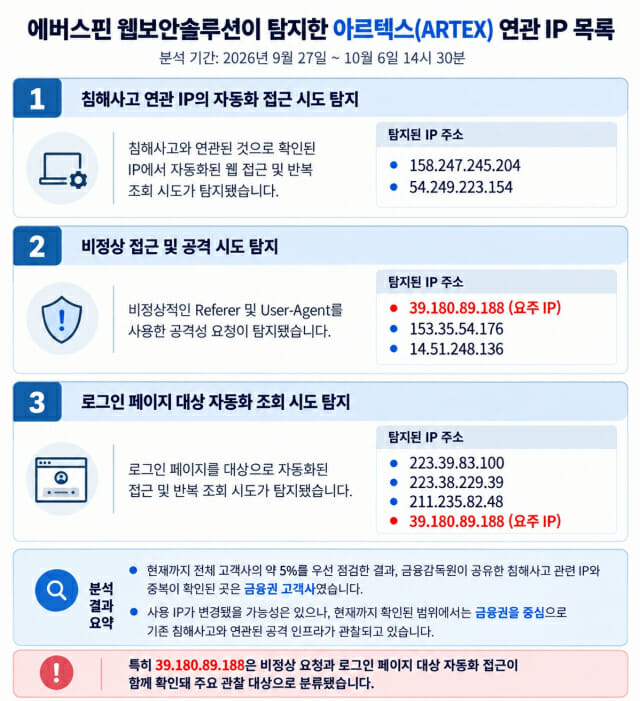
금융권의 잇따른 개인정보 유출과 인공지능(AI)을 활용한 자동화 공격 우려가 커지는 가운데, 에버스핀(대표 하영빈)이 AI 자율형 침투테스트 도구 '아르텍스(ARTEX)'의 특징이 확인된 공격 시도를 금융 고객사 서비스에서 탐지했다고 7일 밝혔다. 에버스핀에 따르면 공격 시도는 에버스핀의 웹 보안 솔루션인 '에버세이프 웹(Eversafe Web)'을 적용한 일부 고객사 서비스에서 확인됐다. 공격시도는 에버세이프 웹이 탐지했다. 에버스핀 관계자는 “AI 기반 공격 도구를 활용한 시도가 이미 실제 서비스 환경에서 발생하고 있다”며 “기존 에버세이프 웹 방어체계가 이러한 공격에도 작동하고 있다”고 설명했다. 에버스핀은 최근 공개된 금융권 침해사고를 분석하고 별도 샘플 웹 애플리케이션에서 ARTEX를 이용해 자동화 조회 방식을 검증한 '2026년 9~10월 금융권 침해사고 공격 경로 분석·재현·대응' 자료를 금융권에 공유했다고 전했다. 자료는 에버스핀 홈페이지에서도 내려받을 수 있도록 할 예정이다. 에버스핀은 이번 사고의 공격 흐름을 ▲외부에 공개된 사이트와 조회 화면 탐색 ▲인증 우회 ▲접수번호 등 입력값 대입 ▲IP를 변경하며 분산 반복 조회하는 네 단계로 분석했다. 특히 핵심 인터넷·모바일뱅킹이 아닌 직원·대출모집인용 업무 시스템과 각종 조회 서비스 등 외부에 노출된 보조 업무서비스가 공격 대상이 됐다는 점에 주목했다. ARTEX를 이용한 검증에서는 AI 도구가 웹 공격의 반복 작업을 얼마나 빠르게 자동화할 수 있는지도 확인했다. 보안 솔루션을 적용하지 않은 시연용 샘플 웹앱에서 ARTEX는 사람이 브라우저를 직접 조작하지 않고 조회 API를 호출해 정보를 반복적으로 요청했고 설정된 목표 작업을 6라운드, 22초 만에 완료했다. 이 과정에는 약 4만 4000개의 토큰이 사용됐다. 에버스핀 관계자는 “22초는 시연용 샘플 환경에서 설정한 특정 작업을 수행하는 데 걸린 시간으로, 실제 금융사 전체 시스템을 해킹하는 데 걸린 시간을 의미하지 않는다”고 전했다. 이 관계자는 “이번 검증 역시 실제 피해 금융사의 시스템을 공격하거나 전체 침해 과정을 재현한 것이 아니다”며 “AI 도구가 브라우저를 거치지 않고 API를 직접 호출하고 반복 작업을 자동화할 수 있다는 공격 특성을 확인하기 위해 진행했다”고 설명했다. 에버스핀은 이번 금융권 AI 해킹이 완전히 새로운 형태의 공격이라기보다, 에버세이프 웹이 과거부터 탐지·대응해 온 스크래핑, API 직접 호출, 반복 요청, 봇·매크로 등 기존 공격기법을 AI가 자동화하는 흐름과 맞닿아 있다고 분석했다. AI 봇이나 알려진 공격 패턴만을 식별하는 방식보다, 공격 과정에서 발생하는 비정상 요청과 반복·우회 행위 전반을 통제하는 방식이 필요하다는 설명이다. 에버세이프 웹은 AI 봇 탐지에 국한하지 않고 스크래핑 보호, 요청 재전송(리플레이) 공격 방어, 악성 봇·매크로 탐지 등 웹서비스를 대상으로 한 다양한 공격을 탐지하며, 정상적인 서비스 이용 과정에서 생성된 요청인지 서버단에서 검증한다. 특정 공격 유형이나 알려진 봇 패턴 하나를 탐지하는 데 그치지 않고, 자동화 공격에 사용되는 요청과 행위, 반복·우회 과정 전반을 방어 대상으로 삼는다. 에버스핀은 미국·한국·일본·중국 등 세계 11개국에서 특허를 받은 AI-동적표적방어(MTD·Moving Target Defense)를 기반으로 보안 코드와 구조를 지속적으로 바꿔 공격자가 한 차례 분석한 요청 구조나 우회 방식을 그대로 반복해서 사용하기 어렵게 만든다. 공격자가 직접 API를 호출하는 가장 단순한 방식이 통하지 않으면 브라우저를 자동화하거나 보호 로직을 분석해 요청을 다시 구성해야 하고, 보안 구조가 변경되면 분석 과정도 다시 거쳐야 한다. 에버스핀의 분석자료는 자동화 공격 방식을 HTTP 직접 호출, 브라우저 자동화, 보호 로직 분석 후 우회 등으로 구분하고 있다. 공격 방식이 복잡해질수록 브라우저 실행과 AI 판단, 보호 로직 분석 등에 필요한 시간과 연산량이 증가한다. 에버스핀은 공격을 한 번 탐지하는 데 그치는 것이 아니라, 공격자가 우회를 반복할수록 비용과 시간이 증가하도록 만들어 대량 공격의 효율을 낮추는 것을 AI 공격 대응의 핵심으로 보고 있다. 적용 범위도 차별화했다. 에버세이프 웹은 AI 봇이나 크리덴셜 스터핑(Credential Stuffing) 등 특정 공격 유형에 한정하지 않고 다양한 자동화·해킹 공격을 폭넓게 탐지한다. 또한 개발언어나 프레임워크에 관계 없이 적용할 수 있어, 서로 다른 기술 스택으로 구축된 금융사의 대고객 서비스와 업무용 웹서비스를 함께 보호할 수 있다. 금융권은 인터넷뱅킹과 대표 홈페이지는 물론 직원용 시스템, 대출모집인용 사이트, 각종 조회 서비스와 연계 API 등 서로 다른 시기와 개발환경에서 구축된 서비스를 함께 운영한다. 이번 침해사고처럼 핵심 서비스에 비해 주목도가 낮았던 보조 업무서비스가 공격 경로로 이용될 수 있는 만큼, 특정 서비스나 개발환경에 한정하지 않고 외부에 노출된 웹서비스 전반으로 보호 범위를 확대할 필요가 있다는 것이 에버스핀의 설명이다. 에버세이프 웹은 실제 서비스 환경에서도 대규모 공격을 지속적으로 탐지해 왔다. 회사 집계 기준 그동안 웹 환경에서 발생한 누적 수백억 건의 공격 시도를 탐지하며 금융·공공·커머스 등 다양한 서비스 환경에서 운영 경험을 축적해 왔다. 에버스핀 관계자는 “이런 운영 실적과 ARTEX의 특징이 확인된 공격 시도에 대한 탐지사례를 바탕으로 에버세이프 웹이 실전에서 검증된 기술”이라고 강조했다. 에버스핀은 이 같은 금융권 운영 경험을 바탕으로, AI 공격에 새롭게 대응하기보다 기존부터 구축해 온 자동화 공격 방어 기술을 금융사의 다양한 웹 환경으로 확대 적용할 계획이다. AI가 직접 API를 호출하거나 반복 작업과 우회 과정을 자동화하는 환경에서는 알려진 공격 패턴을 추가로 탐지하는 것만으로는 충분하지 않으며, 공격자가 동일한 방식을 반복적으로 재사용하기 어렵게 만드는 동적 방어가 중요하다는 설명이다. 에버스핀은 자동화 공격 방어가 기존 보안조치를 대체하는 것은 아니라고 전했다. 인증과 접근권한 관리, 취약점 개선, 조회 구조 보완과 횟수 제한, 공격 IP 관리 등을 기본으로 유지하면서 자동화된 요청 자체를 식별하고 통제하는 보안체계를 함께 적용해야 한다고 권고했다. 하영빈 에버스핀 대표는 “에버세이프 웹은 실제 ARTEX를 이용한 해킹 공격에서 탁월한 성능을 입증한 유일한 솔루션”이라며 “공격자가 방식을 바꿀 때마다 시간·컴퓨팅·토큰을 더 쓰게 해 AI를 이용한 대량 조회가 수지에 맞지 않게 하고 있고, 웹은 너무나도 다양하고 이런 공격을 막기 위해 도입된 솔루션으로 서비스 품질을 해치는 일이 잦기에 수많은 레퍼런스를 통해 검증된 솔루션으로 정상 사용자 서비스 품질까지 보장해야 한다”고 말했다.

2026.10.07 11:17주문정 기자

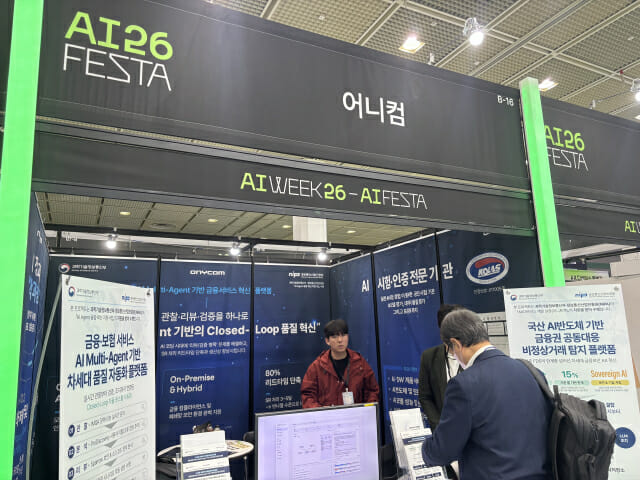
금융사기 조직망 AI로 찾아낸다…어니컴, 탐지 플랫폼 공개

지능형 금융사기 피해 규모가 연간 1조원을 넘어섰지만 금융권 자체 탐지율은 15%에 불과한 것으로 나타났다. 신종 사기수법 등 갈수록 지능화되는 금융범죄와 자금세탁을 정밀하게 추적하기 위한 인공지능(AI) 기반 솔루션이 소개됐다. IT 솔루션 기업 어니컴은 6일부터 8일까지 서울 코엑스에서 열린 'AI페스타'에 부스를 마련하고 과학기술정보통신부와 정보통신산업진흥원(NIPA)의 지원을 받아 개발 중인 금융 솔루션을 선보였다. 어니컴은 국가표준기본법과 국제기준에 따라 시험·교정·검사 등의 능력을 공식 인정받은 한국인정기구(KOLAS) 국제공인시험기관이다. 모바일·클라우드·빅데이터·AI 기술을 기반으로 소프트웨어 품질검증 서비스와 모바일 모니터링 솔루션, 빅데이터 분석 플랫폼 등을 제공하고 있다. 이날 어니컴은 '금융권 공동대응 비정상거래 탐지 플랫폼'을 공개했다. 금융거래 데이터를 수집·전처리한 뒤 금융권 거래망을 그래프 형태로 연결해 사기 조직망을 식별하는 솔루션이다. 여러 계좌와 금융기관을 거치는 복잡한 사기 거래 경로도 실시간으로 시각화할 수 있다는 설명이다. 플랫폼에는 그래프신경망(GNN), 검색증강생성(RAG), 거대언어모델(LLM) 등 AI 기술이 적용됐다. GNN을 활용해 거래 관계를 분석하고 사기 조직망을 탐지하며, RAG를 통해 최신 정보를 근거로 활용한다. LLM은 사기 그룹으로 식별한 근거를 제시하는 등 탐지 결과를 설명할 수 있도록 지원한다. 해당 플랫폼의 수요기관은 금융결제원이다. 어니컴은 '금융·보험 서비스 AI 멀티에이전트 기반 차세대 품질 자동화 플랫폼'도 전시했다. 모니터링과 정적 분석, 프로세스 마이닝, 자율 테스트 등을 오케스트레이션으로 연결해 사람의 개입을 최소화한 자율 품질 관제 환경을 구축하는 것이 목표다. 플랫폼은 실제 사용자가 체감하는 서비스 품질 이상을 5분 이내 감지하고 장애 원인을 자동으로 추론·분석한다. LLM을 활용해 보안 취약점을 진단하고 소스코드 품질을 자동으로 정적 분석하는 기능도 제공한다. 사용자 서비스 요청 과정을 시각화하고 고위험 이탈 경로를 실시간으로 추적할 수 있다. 어니컴 관계자는 “금융사와 공공기관의 폐쇄망 보안 환경을 지원한다”며 “엄격한 보안 규정을 준수하면서 기밀 데이터를 안전하게 보호할 수 있는 것이 특징”이라고 설명했다. 해당 플랫폼의 수요기관은 삼성생명이다. 두 솔루션은 현재 시제품 단계다. 어니컴은 NIPA의 검증을 거쳐 내년 말까지 솔루션 개발을 완료하는 것을 목표로 하고 있다.

2026.10.07 08:49홍하나 기자

지크립토, 금융·디지털자산 AI 보안 공동 연구 진행한다

영지식증명(ZKP) 전문기업 '지크립토'가 금융사와 디지털 자산 기업이 쓰는 인공지능(AI)에 대한 공동 보안 연구를 진행한다. 6일 지크립토는 미국 노터데임대학교 연구팀과 함께 금융기관과 디지털 자산 사업자의 안전한 AI 활용을 위한 '신뢰할 만한 AI 플랫폼(Trusted AI Platform)'을 개발한다고 밝혔다. 지크립토가 연구 개발기관 주관사로, 미국 노터데임학교 정태호 교수 연구팀이 공동으로 참여하며, 고객 정보와 AI 모델을 보호하면서 AI가 승인된 데이터와 절차에 따라 작동했는지 확인할 수 있도록 하는 것이 목표다. 지크립토는 AI 작동 전 데이터 사용 권한과 실행환경 보안 상태를 점검하고, AI 작동 후에는 결과와 기록 위변조 여부를 확인할 수 있도록 플랫폼을 설계할 계획이다. 이 과정에서 남긴 증빙은 금융기관의 내부감사와 보안 점검에 활용하도록 한다. 데이터와 AI 모델 보호에는 기밀 컴퓨팅(Confidential Computing) 기술을 적용한다. 기밀 컴퓨팅 GPU는 AI가 계산하는 동안 데이터와 모델을 보호하며, 고객 정보를 저장하거나 전송할 때뿐 아니라 AI가 실제로 처리하는 동안에도 정보를 보호하는 데 초점을 맞춘다. 여기에 영지식증명을 결합해 민감한 원문을 공개하지 않고도 정해진 조건을 충족했는지 확인할 수 있도록 한다. 승인된 모델과 데이터를 사용했는지, 실행 결과와 감사기록이 바뀌지 않았는지 등을 검증한다. 실증은 금융사 자체 전산시설에 설치하는 온프레미스 환경을 중심으로 진행할 예정이다. 대상 업무는 ▲이상거래 탐지 ▲지급 능력·부채 정합성 검증 ▲내부 정책에 따른 AI 판단 등 세 가지다. 향후 지크립토는 가상자산 거래소나 스테이블코인 운용사, 토큰증권 플랫폼 등 디지털 자산 사업자를 대상으로 사업화에 나설 계획이다. 고객사가 데이터를 직접 관리하면서 AI 운영과 감사 대응에 활용할 수 있도록 구축형 소프트웨어와 운영지원 체계를 마련할 방침이다. 오현옥 지크립토 대표는 "금융기관이 AI를 업무에 활용하려면 민감정보 보호와 함께 승인된 모델과 데이터로 실행됐다는 근거를 남길 수 있어야 한다"며 "이번 과제를 통해 AI 실행 통제부터 검증과 감사 대응까지 연결하는 플랫폼을 개발할 계획"이라고 말했다. 정태호 미국 노터데임대학교 교수는 "프라이버시 보호와 검증 가능성을 이론적으로 증명하는 데 그치지 않고 대규모 환경에서 실제로 활용할 수 있도록 노력할 것"이라고설명했다.

2026.10.06 12:21손희연 기자

에버스핀, 전북대에 에버세이프 웹 공급…AI 활용 매크로·스크래핑 등 공격 방어

에버스핀(대표 하영빈)은 전북대학교에 웹 보안 솔루션 '에버세이프 웹'을 공급, 대학 웹 서비스 소스 보호와 스크래핑 차단을 지원한다고 6일 밝혔다. 에버스핀은 이달 초 웹 소스 분석을 통한 서비스 악용과 매크로·스크래핑 등 비인가 자동화 접근에 대응하고, 해킹으로 이어질 수 있는 위험을 줄일 수 있는 에버세이프 웹을 전북대에 공급했다. 대학 웹 서비스는 학생과 교직원 등 다양한 이용자가 접근하는 개방성과 학사정보·개인정보를 보호해야 하는 보안 요구를 함께 충족해야 한다. 특히 자동화 도구를 이용한 비인가 데이터 수집과 반복 요청은 정보 보호뿐 아니라 정상 이용자의 서비스 이용에도 부담을 줄 수 있다. 에버스핀은 이번 공급으로 전북대 웹 소스 보호와 자동화 공격 대응을 함께 지원한다. 특정 매크로 행위를 차단하는 데 그치지 않고, 공격자가 웹 구조를 파악해 악용하는 과정을 어렵게 만들어 웹 서비스 전반의 보호 수준을 높인다. 에버세이프 웹은 에버스핀의 인공지능(AI)-동적표적방어(MTD·Moving Target Defense) 기술을 기반으로 한 웹 보안 솔루션이다. 웹 코드와 보호 구조를 지속적으로 변화해 공격자가 한 번 분석한 정보를 반복 공격에 활용하기 어렵게 하는 방식이다. 에버스핀 관계자는 “웹 해킹, 크리덴셜 스터핑, 비인가 스크래핑, 자동화 봇 공격 등 다양한 웹 기반 위협에 대응을 지원한다”며 “고정된 서비스 구조를 전제로 작동하는 자동화 도구의 접근을 어렵게 해 데이터 무단 수집과 서비스 악용 위험을 줄인다”고 설명했다. 이용자는 별도 보안 프로그램을 설치할 필요가 없어 기존 웹 이용 방식의 편의성을 유지할 수 있다. 에버스핀의 이번 전북대 공급은 한국기술교육대학교에 이은 두 번째 대학 공급 사례다. 앞서 에버스핀은 한국기술교육대 학사행정시스템과 학습관리시스템(LMS), 통합포털 등 교내 정보시스템 보호를 위해 에버세이프 웹을 공급했다. 전북대에도 웹 소스 보호와 스크래핑 차단을 위한 솔루션을 공급하면서 대학별 운영 환경과 보호 목적에 맞춘 적용 사례를 넓히고 있다. 에버스핀은 에버세이프 웹을 NH농협은행·삼성카드·한국투자증권·메리츠증권·KB증권 등 금융권을 비롯해 국세청·성남도시개발공사·헥토파이낸셜·티켓링크 등에 공급했다. 에버스핀 관계자는 “최근 금융·공공·민간 사이트에서 불법 접근에 따른 정보 유출과 해킹 사례가 잇따르고 AI를 활용한 지능형·자동화 공격이 새로운 보안 위협으로 부상하면서 금융·공공·민간 온라인 서비스의 개인정보 보호 중요성도 더욱 커지고 있다”며 “에버스핀은 웹 서비스와 연결된 API를 악용하는 비인가 접근은 물론, AI 에이전트와 봇을 활용한 스크래핑·크리덴셜스터핑 등 지능형 자동화 공격 고도화하는 위협에 대응하며, 여러 금융·공공기관과 플랫폼 기업 등 이용자 정보 보호가 중요한 분야로 적용 범위를 넓히고 있다”고 밝혔다. 에버스핀은 금융분야에서 축적한 웹 보안 기술과 운영 경험을 바탕으로 교육·공공·플랫폼 분야로 공급을 확대하고 있다. 한국기술교육대에 이어 전북대에 솔루션을 공급하며 대학 웹 서비스의 정보 보호와 안정적인 운영을 지원해 나갈 계획이다.

2026.10.06 09:58주문정 기자

은행권, AI 해킹 가시화…"AI 위협, 국가적으로 대비해야"

최근 은행권 개인정보 유출 과정에서 중국산 오픈소스 인공지능(AI)기반 에이전트가 해킹 테스트 도구로 악용됐다는 진단이 나온 가운데, 국가적으로 AI기반 지속 위협(AiPt·AI-Powered Persistent Threats)에 대비하기 위한 노력이 필요하다는 진단이 나왔다. 문종현 지니언스시큐리티 센터장은 최근 링크드인을 통해 국내 여러 곳을 대상으로 수행한 공격과 관련해 분석한 결과 중국산 오픈소스 AI기반 에이전트가 활용됐을 가능성을 제기했다. 9월 30일부터 신한은행은 물론이고 KB국민은행, 하나은행서 개인정보가 유출됐으며 NH농협은행·우리은행에서도 탈취 위협이 있었던 것으로 나타났다. 이와 관련해 문종현 센터장은 "문자열 분석을 통해 'ARTEX AI'가 이용됐을 수 있다"며 "배후는 알 수 없지만, ARTEX AI는 2026년 중국 바이두 BSRC가 주도한 에이전트 플러스 공방 능력 챌린지에서 우승한 프로젝트로 공개된 바가 있다"고 설명했다. 그는 ARTEX AI는 단순한 AI분석 도구를 넘어, 공격 대상 탐색부터 취약점 발견 및 검증, 공격 경로 수립, 실제 보안 도구 실행까지 일련 과정을 연계 할 수 있는 오픈소스 기반 자율형 공격 침투 프레임워크라고 부연했다. 특히 ARTEX AI는 중국어를 중심으로 깃허브(GitHub)에 오픈소스로 공개된 대형언어모델(LLM)기반 자율형 침투 테스트 시스템이다. 문 센터장은 이를 두고 "AI자율 공격이 가시화됐다는 점이 핵심"이라며 "공격 과정이나 수위는 좀 더 내부 정밀조사를 통해 살펴봐야 하지만 오픈소스로 공개된 AI침투 테스트 도구가 누군가에게 매우 위험할 공격 도구가 될 수 있다는 점에서 각별한 주의가 필요하다는 점을 눈여겨 봐야 한다"고 강조했다. 이어 그는 "앞으로 AI와 APT가 결합된 국가 배후 AiPT공격이 증가할 수 있어 보안에 더 많은 관심과 투자가 필요하다"고 지적했다. APT 공격은 특정 대상을 목표로 삼아 장기간에 걸쳐 은밀하게 침투해 정보를 탈취하거나 시스템을 교란하는 지능적이고 지속적인 해킹 공격을 의미한다. AiPT 공격은 AI 에이전트와 도구를 활용해 보안 정찰, 취약점 악용, 내부 침투 및 잠복 단계를 스스로 자동화하여 수행하는 차세대 사이버 공격 유형이다.

2026.10.03 05:45손희연 기자

은행 전산망 잇단 해킹…금융 소비자 불안

국내 3대 은행이라고 부를 수 있는 KB국민은행·신한은행·하나은행서 외부 해킹으로 인한 개인정보 유출이 이뤄지면서, 금융소비자 불안이 고조되고 있다. 3일 금융업계에 따르면 30일 KB국민은행서는 직원용 업무시스템서 119명, 신한은행서는 대출중개모집인 채널을 통해 2만5000명, 하나은행 직원용 업무시스템서 89명의 이름·전화번호·주민등록번호·휴대전화번호 등 개인정보가 유출됐다. 이뿐만 아니라 우리은행에서도 해킹 정황이 발견됐으며, BNK부산은행서도 정보 유출이 일어난 것으로 전해졌다. 9월 30일 신한은행이 개인정보 탈취 현황을 금융감독원에 보고, 해킹 수법과 정보 유출 범위 등을 파악하는 과정서 은행권뿐만 아니라 전 금융권서 공유하는 과정서 유출 정황이 확인된 것으로 알려졌다. 금융당국 관계자는 "금감원 시스템에 전 금융권과 (해킹에 관한)정보를 공유하는데, (해킹을)인지한 금융사도 있지만 이를 통해 점검하는 과정서 확인한 곳도 있는 것으로 안다"고 설명했다. 해킹과 연관된 은행들은 외부 IP차단 등의 비상대응체계를 가동 중이지만, 미봉책에 불과하다는 지적이 나온다. 일각에서는 이번 공격을 인공지능(AI)에이전트의 소행이며 은행의 보안 취약점을 지속적으로 파고들어 문제가 더 커질 수 있다고도 관측한다. 황석진 동국대 국제정보보호대학원 교수는 "개인정보가 유출된 은행의 시스템은 외부 시스템으로 외부 IP차단만으로는 해킹을 해결할 수 없다"며 "다중 요소 인증(MFA)이나 '제로 트러스트' 등을 외부 솔루션에도 적용해야 한다"고 지적했다. 실제 외부서 관리되거나 외부와 연계된 솔루션을 통한 개인정보 탈취 사례는 우리은행에서 가장 먼저 벌어진 바 있다. 우리은행서는 지난 7월 대체 불가 토큰(NFT) 플랫폼 구축 프로젝트를 수행한 외부 개발업체가 임의로 보관하고 있던 개인정보 1만7551건이 업체 직원 과실로 유출되는 일이 발생한 바 있다. 당시 우리은행은 외부업체와 연계한 작업에 대한 보안 수준을 격상했다. 이어 황 교수는 "은행이 사용하는 전산망이 확대되고 있음에도 불구하고 보안 격차는 높아지고 있는 것이 현실"이라며 "내부뿐만 아니라 다양한 시스템에 대한 공격에 대비해 보안 비용을 투자해야 한다"고 설명했다. 이와 관련해 금융당국은 내외부 시스템 보안 격차에 대비할 수 있는 방안을 고심 중에 있다. 금융위 관계자는 "보안 격차에 대비하기 위한 규제 정비 등을 고민하고 있다"면서도 "AI 에이전트 공격 등이 거론된 만큼 금융사들이 AI 공격에 대비하기 위해 AI를 쓸 수 있는 다양한 환경을 마련하기 위해서도 노력하겠다"고 답변했다.

2026.10.03 05:30손희연 기자

  Prev 1 2 3 4 5 6 7 8 9 10 Next  

지금 뜨는 기사

이시각 헤드라인

美 민주당, 20년 만의 상하원 탈환…'통상 훈풍' 기대는 시기상조?

삼성·애플, 폴더블폰 '접는 기술' 경쟁 붙었다

한강라면 받으러 올라탔다가 ‘전력 질주’…푸드위크 코리아 가보니

美 민주당 의회 장악…AI 기업, 세금·저작권·안전검증 시험대

ZDNet Power Center

Connect with us

ZDNET Korea is operated by Money Today Group under license from Ziff Davis. Global family site >>    CNET.com | ZDNet.com
  • 회사소개
  • 광고문의
  • DB마케팅문의
  • 제휴문의
  • 개인정보취급방침
  • 이용약관
  • 청소년 보호정책
  • 회사명 : (주)메가뉴스
  • 제호 : 지디넷코리아
  • 등록번호 : 서울아00665
  • 등록연월일 : 2008년 9월 23일
  • 사업자 등록번호 : 220-8-44355
  • 주호 : 서울시 마포구 양화로111 지은빌딩 3층
  • 대표전화 : (02)330-0100
  • 발행인 : 김경묵
  • 편집인 : 김태진
  • 개인정보관리 책임자·청소년보호책입자 : 김익현
  • COPYRIGHT © ZDNETKOREA ALL RIGHTS RESERVED.