구글 "해킹 진화...자율형 멀티 에이전트 기승"
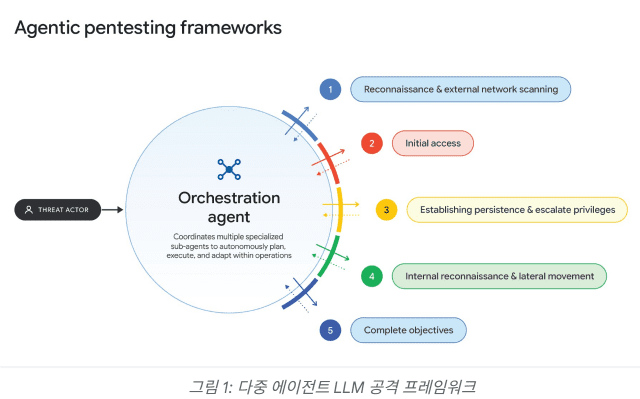
구글 위협 인텔리전스 그룹(GTIG)이 최신 AI 위협 동향을 분석한 'AI 위협 추적 보고서(AI Threat Tracker)'를 17일 발표했다. 이번 보고서는 지난 9월 발표한 보고서 이후 최신판이다. 이에 따르면, 첫째, 공격자의 공격 기법은 수동 프롬프트 입력을 넘어 자율형 멀티 에이전트 공격 프레임워크로 계속 진화했다. 아르텍스(ARTEX), 케언(CAIRN), 사이버스트라이크AI(CyberStrikeAI), 펜트AGI(PentAGI) 등이 대표적이다. 이를 통해 공격자들은 더욱 빠른 속도로 다단계 침투를 수행했다. 사례도 있다. 한 위협 행위자는 미국 항공우주 산업을 노린 침투 과정에서 케언을 활용했다. 둘째, LLM과 에이전틱 프레임워크로 보안 패치 전후의 코드 변화를 비교 분석(differential analysis)해 수정된 취약점을 찾아내는 리버스 엔지니어링 과정을 전면 자동화했다. 이를 통해 엔데이(N-day) 취약점을 신속히 무기화하고, 인간 개입 없이도 인터넷에 노출된 서버를 대상으로 대규모 자동화 공격을 수행했다. '엔데이 취약점'은 보안 패치를 배포했음에도 아직 시스템에 적용하지 않아 공격에 노출된 취약점을 말한다. GTIG는 "사람이 전혀 개입하지 않은(human-out-of-the-loop) 취약점 악용 사례를 사상 처음으로 확인했"다고 전했다. 실제, 러시아어 기반 도구로 구성한 'exploit_agent'라는 LLM 프레임워크는 패치 적용 전후의 코드를 지속적으로 비교해 취약점을 찾고 인간 개입 없이 공격 코드를 자동 개발했다. 셋째, 금전적 목적을 가진 위협 행위자들은 LLM재킹으로 계속 수익을 창출했다. 이들은 침투한 기업 환경에서 LLM 자격 증명과 클라우드 자원을 탈취한 뒤, 'LLM 믹서'와 같은 지하 프록시 서비스를 통해 프런티어 AI 모델 접근 권한을 되팔았다. 넷째, 국가 지원을 받는 위협 그룹, 여론 공작 대행업체(Influence-as-a-Service), 정치 콘텐츠로 수익을 올리는 가짜 계정 네트워크가 LLM을 일상적으로 활용해 합성 미디어를 대량으로 제작하고, 현지화된 페르소나를 만들며, 여러 플랫폼에 걸친 콘텐츠 유포를 자동화했다. 사례가 있다. 한 사례에서는 공격자들이 제미나이(Gemini) API를 활용해 10만 개 이상의 가짜 계정을 관리하는 플랫폼을 구축했다. 이 플랫폼은 클라우드 폰 팜(cloud phone farms)으로 계정을 운영하며, 생성된 콘텐츠가 진짜처럼 보이도록 스마트폰 카메라 특유의 결함이나 왜곡을 모방하는 기능까지 갖췄다. '클라우드 폰 팜'은 클라우드 기반으로 가상 스마트폰을 대량 운영하는 시스템을 말한다. 다섯째, 표적형 스파이 활동 및 공급망 공격의 진화로, 사이버 스파이 조직은 표적 조사와 데이터 분석 자동화, 새로운 공급망 공격 경로 개척에 LLM을 활용했다. 자율형 코딩 어시스턴트 설정을 조작해 로컬 환경에서 코드가 실행될 때 백도어를 심는 방식이 대표적인 사례다. 이는 두 사례가 있다. 먼저, 중국(PRC) 연계 공격자들이 LLM으로 탈취한 데이터를 분석하고 가공해 첩보 보고서로 만드는 활동이 확인됐고, 북한(DPRK) 연계 공격자들은 AI로 생성한 가상 인물을 활용해 암호화폐 기업을 표적으로 삼았다. 이들이 생성한 일부 페르소나에서는 구글의 AI 워터마크인 신스ID(SynthID)가 확인됐다. 이와 함께 자율형 코딩 어시스턴트의 설정을 조작하려는 시도도 포착됐다. 한편 이번 보고서는 구글이 제미나이 서비스 악용을 탐지 및 차단하고 관련 계정을 비활성화한 조치와 함께, 이번 분석 결과를 토대로 보안 안전장치(safeguards)를 한층 강화한 내용도 상세히 다뤘다.